
Onboarding IT : le guide complet
Publié le Nov 10, 2026
23 minutes
Processus de J-30 à J+90, checklist en 12 points, profils, offboarding et conformité : le guide de l'onboarding IT pour les DSI.

Un poste prêt, des comptes ouverts avec les bons droits, un badge qui fonctionne, des licences attribuées et une trace de tout cela : c'est ce qu'on attend d'un onboarding IT. Sur le papier, rien de compliqué. Dans une PME ou une ETI de quelques centaines de personnes, avec plusieurs sites, des prestataires et une vingtaine de ressources par collaborateur, c'est l'un des processus les plus difficiles à tenir pour une DSI.
Ce guide reprend le sujet de bout en bout : le vocabulaire, ce que coûte un onboarding mal préparé, un déroulé de J-30 à J+90, une checklist en douze points, les profils collaborateurs, la répartition des rôles, l'offboarding, l'automatisation, les obligations CNIL, ISO 27001 et NIS 2, et les indicateurs à suivre.
Une précision avant de commencer. Il n'existe pas de norme de l'onboarding IT : aucun référentiel officiel, aucun processus canonique. Les chiffres, textes et définitions cités ici sont sourcés. Le calendrier, la checklist, les profils et les indicateurs sont en revanche notre modèle, construit avec les DSI que nous accompagnons chez Pyla. Prenez-le comme une cible, à adapter à votre contexte.
En bref
L'onboarding IT regroupe tout ce qui rend un nouveau collaborateur opérationnel sur le plan technique : matériel préparé, comptes créés avec les bons droits, logiciels attribués, accès physiques ouverts, le tout tracé. Il se déroule en parallèle de l'onboarding RH, qui gère le contrat, les documents et l'intégration humaine.
- Dans le référentiel de l'éditeur Fixify (plus de 50 000 tickets analysés sur quatorze mois), l'onboarding et l'offboarding pèsent 16,6 % du volume total de tickets IT.
- Dans une étude OpinionWay menée auprès de 1 001 salariés du privé, 32 % déclarent avoir déjà quitté une entreprise à cause d'une mauvaise intégration.
- Selon le rapport 2024 d'Ivanti sur l'ITSM (plus de 15 500 répondants), 41 % des organisations seulement automatisent leur onboarding.
1. Qu'est-ce que l'onboarding IT ?
L'onboarding IT, ou onboarding informatique, désigne la préparation, l'attribution et la traçabilité des ressources techniques dont un nouveau collaborateur a besoin pour travailler : poste de travail, périphériques, téléphonie, comptes et licences, droits d'accès applicatifs, accès réseau, et accès physiques comme un badge ou un casier. Dans la plupart des entreprises, la liste déborde largement de l'informatique : véhicule, carte carburant, EPI, carte de paiement. On parle alors de parc informatique et hors IT.
En une phrase : l'onboarding IT est le volet technique de l'intégration d'un collaborateur, c'est-à-dire tout ce qui doit être commandé, configuré, attribué et tracé pour qu'il puisse travailler dès son premier jour.
Deux notions voisines entretiennent la confusion. L'onboarding RH couvre la relation contractuelle et l'expérience humaine : signature, DPAE, mutuelle, accueil, parcours de formation. Il est piloté par les ressources humaines et se mesure en engagement et en rétention. L'onboarding produit, dans le vocabulaire SaaS, désigne la prise en main d'un logiciel par un nouvel utilisateur. Aucun rapport, malgré le nom.
L'onboarding IT est piloté par la DSI, alimenté par les RH, et dépend d'une information que seul le manager détient. Trois acteurs, aucun propriétaire naturel : c'est ce qui le rend si fragile, et c'est aussi pourquoi les check-lists d'onboarding des SIRH s'arrêtent souvent à « préparer le poste ».
Pourquoi le sujet a changé d'échelle ?
Le nombre d'outils par poste a explosé. Un collaborateur de bureau utilise couramment une dizaine d'applications, dont plusieurs avec des droits fins (ERP, CRM, outil métier), chacune administrée par quelqu'un de différent. Au total, un nouvel arrivant mobilise souvent plus de vingt ressources matérielles et logicielles.
Les populations se sont diversifiées. Salariés, alternants, intérimaires, prestataires, intermittents, stagiaires : chaque statut appelle des durées et des niveaux d'accès différents.
Le travail s'est décentralisé. Selon l'INSEE, 22 % des salariés du privé télétravaillaient au moins une fois par mois au premier semestre 2024, et 63 % des cadres. Préparer un poste pour quelqu'un qui ne passera pas au bureau le premier jour est une autre opération logistique.
2. Preboarding, onboarding, mobilité, offboarding : le vocabulaire du cycle de vie collaborateur
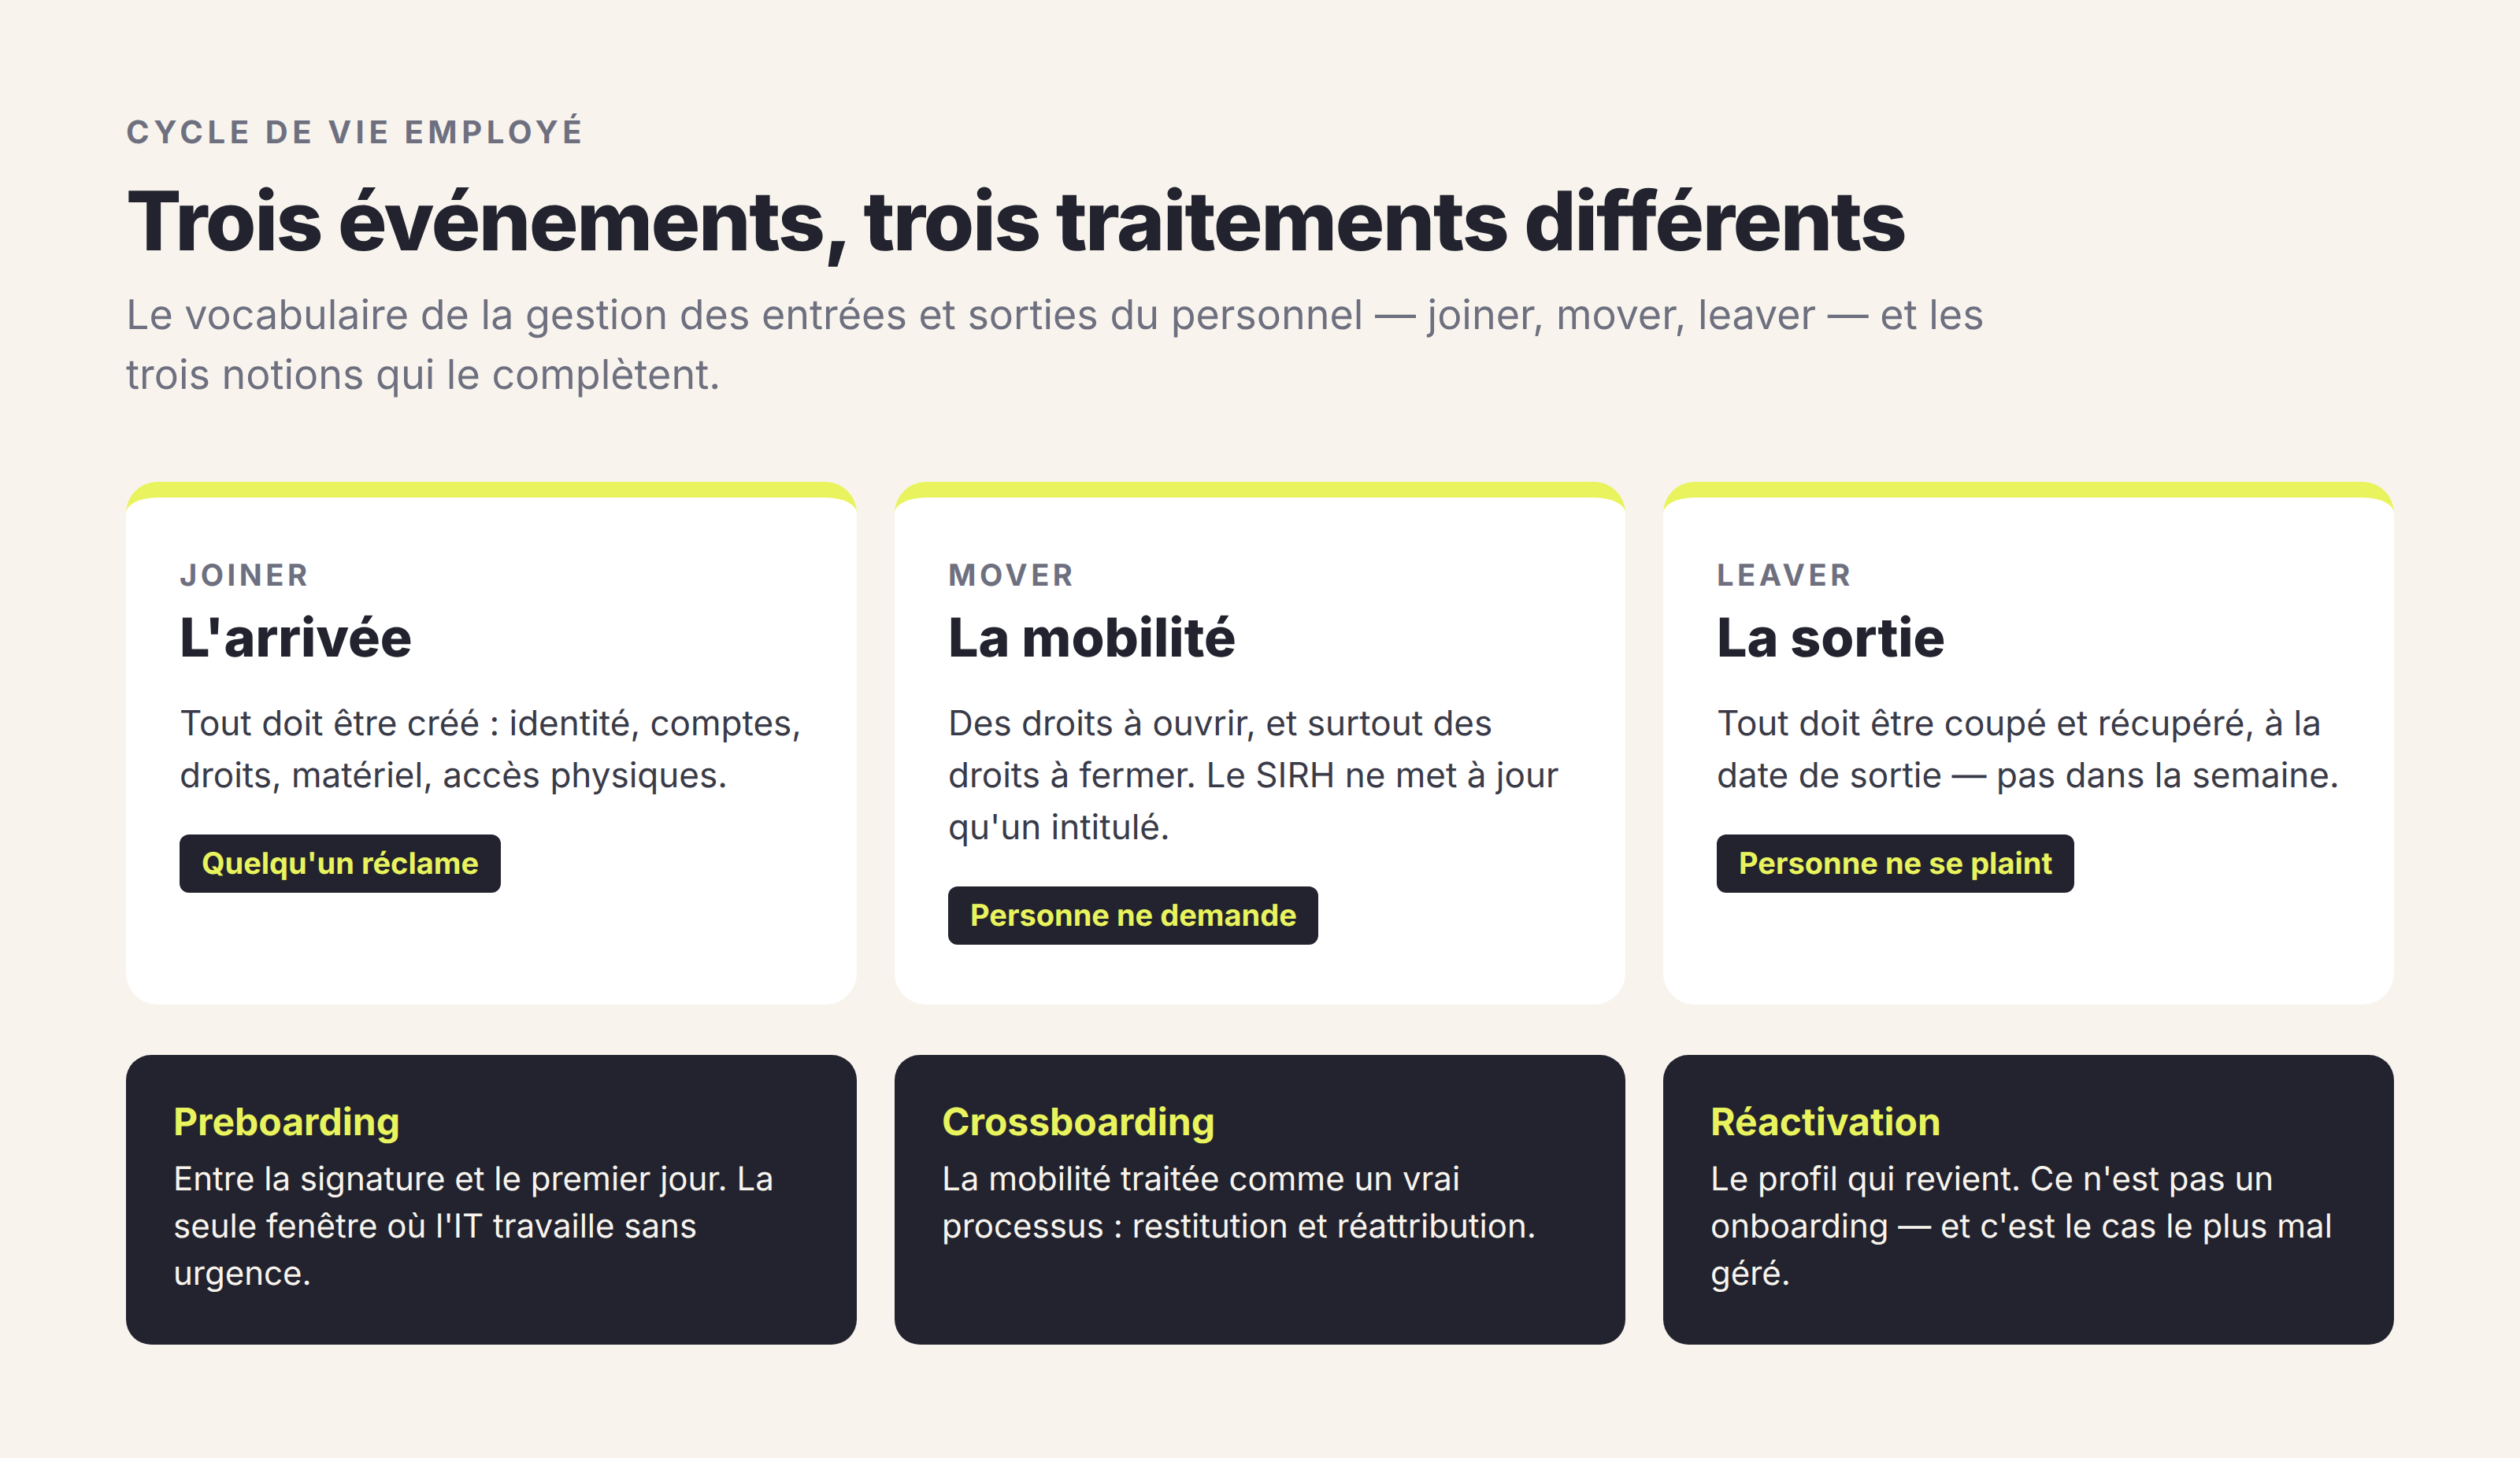
Le cycle de vie collaborateur désigne les étapes qui jalonnent la présence d'une personne dans l'organisation. Côté système d'information, il se résume à trois événements, regroupés sous le sigle JML, pour joiner, mover, leaver.
Joiner, l'arrivée. Tout est à créer : identité, comptes, droits, matériel. C'est l'événement le mieux traité, parce qu'il est visible et que quelqu'un réclame si quelque chose manque.
Mover, la mobilité. La personne change de poste, de service, de site ou de statut. Il faut ouvrir de nouveaux droits et surtout fermer les anciens. Rien ne force la question : le SIRH met à jour un intitulé, et les accès s'empilent. C'est tout l'enjeu de la mobilité interne et des droits d'accès.
Leaver, la sortie. Tout est à couper et à récupérer. C'est l'événement le plus risqué, traité plus bas.
Trois notions reviennent souvent. Le preboarding couvre la période entre la signature du contrat et le premier jour. Côté RH, on y entretient le lien avec la recrue. Côté IT, c'est la seule fenêtre où l'on peut commander, configurer et préparer les comptes sans urgence : un onboarding IT qui démarre le jour de l'arrivée a déjà du retard. Le crossboarding désigne une mobilité interne traitée comme un vrai processus, avec restitution et réattribution. Enfin, la réactivation concerne les profils qui reviennent (intermittents, saisonniers, prestataires récurrents) : techniquement ce n'est pas un onboarding, et c'est le cas que les processus artisanaux gèrent le plus mal. Nous l'avons détaillé dans notre article sur l'onboarding des salariés et des prestataires.
3. Ce que coûte un onboarding IT mal outillé
Quatre coûts distincts, dont trois se mesurent chez vous en quelques heures.
3.1 La charge du support
C'est le coût le mieux documenté, et il dépasse souvent les estimations des DSI. Le 2026 IT Help Desk Benchmark Report de Fixify, construit sur plus de 50 000 tickets issus de plus de trente organisations, place l'onboarding et l'offboarding à 16,6 % du volume, derrière les demandes liées aux applications. La part monte dans les entreprises en forte croissance d'effectifs.
Le même rapport donne des délais médians de résolution qui parlent d'eux-mêmes :
- onboarding d'un salarié : 76,3 heures ;
- onboarding d'un prestataire : 44,4 heures ;
- offboarding d'un salarié : 25,1 heures ;
- offboarding d'un prestataire : 20,6 heures.
Un onboarding met environ trois fois plus de temps à se clore qu'un offboarding. La technique n'y est pour rien : le ticket attend des informations qui ne sont pas arrivées avec lui.
3.2 Le temps perdu par le collaborateur
Un nouvel arrivant sans poste ni accès ne travaille pas au ralenti, il ne travaille pas. Le sondage Owl Labs mené en France en 2025 auprès de 2 000 actifs indique que 21 % estiment avoir besoin de trois à six mois pour être pleinement opérationnels dans un nouveau poste. Chaque jour perdu au démarrage allonge une montée en charge déjà longue.
3.3 La rétention
Toujours selon l'étude OpinionWay pour Scalliance, 32 % des salariés ont déjà quitté une entreprise à cause d'une mauvaise intégration, et 47 % des nouveaux salariés sont approchés par des concurrents pendant leur période d'intégration (63 % des managers). La recrue est la plus fragile au moment exact où elle est la plus sollicitée.
3.4 Les licences et le matériel
Le SaaS Management Index 2025 de Zylo, construit sur plus de 40 millions de licences, mesure un taux d'utilisation de 54 % : près d'une licence sur deux est payée sans servir. Une licence ERP, CRM ou création ouverte trop tôt, ou jamais refermée, se chiffre vite en centaines d'euros par an et par personne. Nous avons détaillé ces coûts d'un offboarding IT raté dans un article dédié.
Pour le matériel non restitué, aucune étude récente et sérieuse ne mesure le phénomène en France. La méthode interne prend une demi-journée : comparez la liste des sorties des douze derniers mois avec les retours enregistrés à l'inventaire. Le chiffre obtenu sera le vôtre, et personne ne pourra le contester.
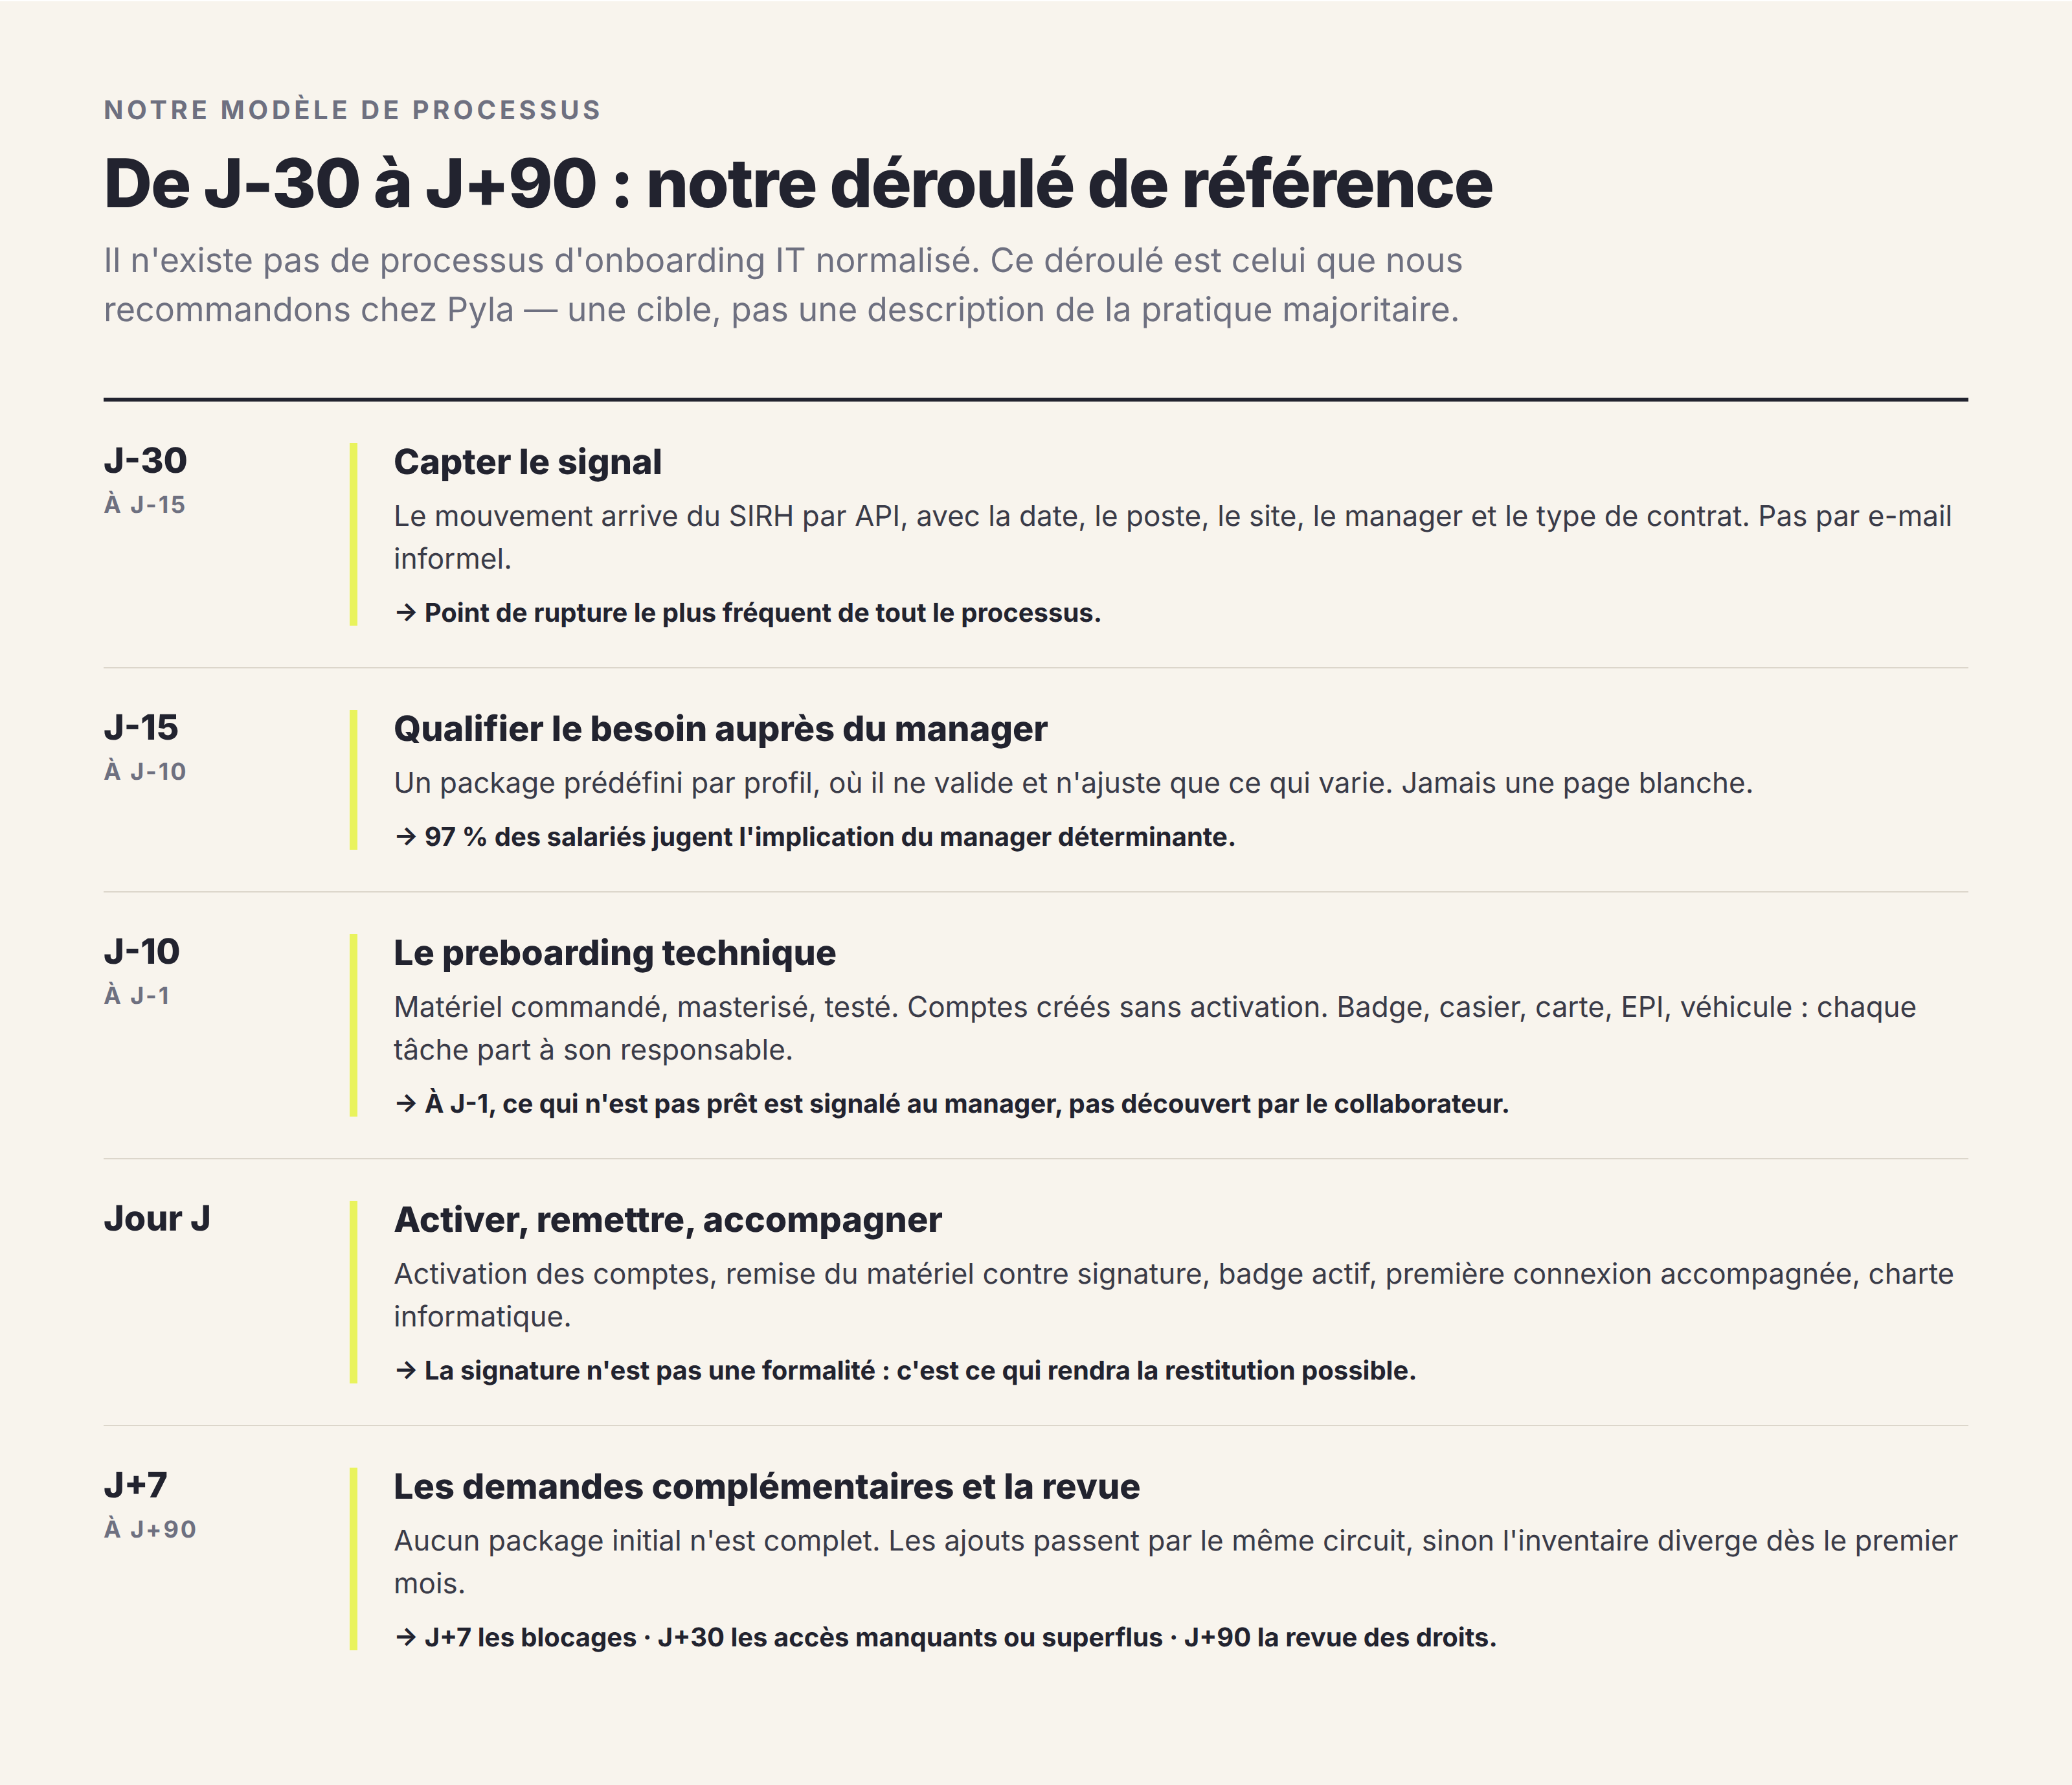
4. Notre déroulé de J-30 à J+90
Ce calendrier est celui que nous recommandons. Dans la réalité, le scénario le plus courant ressemble plutôt à ceci : la DSI apprend l'arrivée quelques jours avant par un message informel, court après le manager, configure le poste dans l'urgence, puis découvre le départ de la personne des semaines après. Ce n'est pas un échec, c'est le point de départ normal quand aucun outil ne porte la coordination.
Le principe de fond tient sans outil : un processus qui fonctionne est un calendrier avec des responsables nommés et des points de non-retour, pas une liste de tâches.
Étape 1, de J-30 à J-15 : capter le signal
L'événement déclencheur doit venir du système. La date d'entrée, le poste, le service, le site, le manager et le type de contrat sont dans le SIRH, parfois même dès l'ATS : c'est de là que l'information doit partir, automatiquement. Quand la DSI est prévenue par un message quelques jours avant, tout le reste se déroule en mode dégradé, quelle que soit la qualité de l'équipe.
À cette étape : réception du mouvement, identification du profil, vérification du stock.
Étape 2, de J-15 à J-10 : faire qualifier le besoin par le manager
Le manager est le seul à savoir de quoi son collaborateur aura besoin : configuration du poste, logiciels métier, droits dans l'ERP, habilitations particulières. Il faut lui demander peu, et dans son langage. Une liste pré-remplie par profil, où il valide et ajuste seulement ce qui change, obtient un taux de réponse sans commune mesure avec un formulaire vierge. Chez Pyla, nous appelons cela un package collaborateur prédéfini. L'étude OpinionWay rappelle d'ailleurs que 97 % des salariés jugent l'implication du manager essentielle ou importante dans leur intégration. Nous avons consacré un article au rôle du manager dans l'onboarding IT.
À cette étape : envoi du package, relances, validation.
Étape 3, de J-10 à J-1 : le preboarding technique
C'est la fenêtre de confort, et la plus souvent perdue. Tout ce qui peut se faire avant doit se faire avant : commande et réception du matériel, masterisation, installation des logiciels, création des comptes sans activation, préparation du badge, réservation du casier ou de la place de parking.
Chaque tâche part à son responsable : la DSI pour le poste et les accès, les services généraux pour le badge et le mobilier, la finance pour une carte, le HSE pour les EPI, la flotte pour un véhicule. Ces équipes ne travaillent presque jamais dans l'outil de ticketing de la DSI, ce qui explique pourquoi la coordination finit en e-mails.
Point de non-retour : à J-1, tout doit être physiquement prêt. Ce qui ne l'est pas est signalé au manager, avant que le collaborateur ne le découvre.
Étape 4, le jour J : activer, remettre, accompagner
Activation des comptes, remise du matériel contre signature, activation du badge, première connexion accompagnée, présentation de la charte informatique, contact identifié en cas de problème.
La remise contre signature compte plus qu'elle n'en a l'air. C'est le moment où l'organisation enregistre qui détient quoi, et c'est cet enregistrement qui rendra la restitution possible des mois ou des années plus tard.
Étape 5, de J+7 à J+90 : demandes complémentaires et revue
Aucun package initial n'est complet. Un module non prévu, un périphérique, une licence : ces demandes doivent passer par le même circuit, sinon l'inventaire diverge dès le premier mois. Trois points de contrôle suffisent : J+7 pour les blocages, J+30 pour les accès manquants ou superflus, J+90 pour la revue des droits réellement utilisés.
5. Notre checklist d'onboarding IT en 12 points
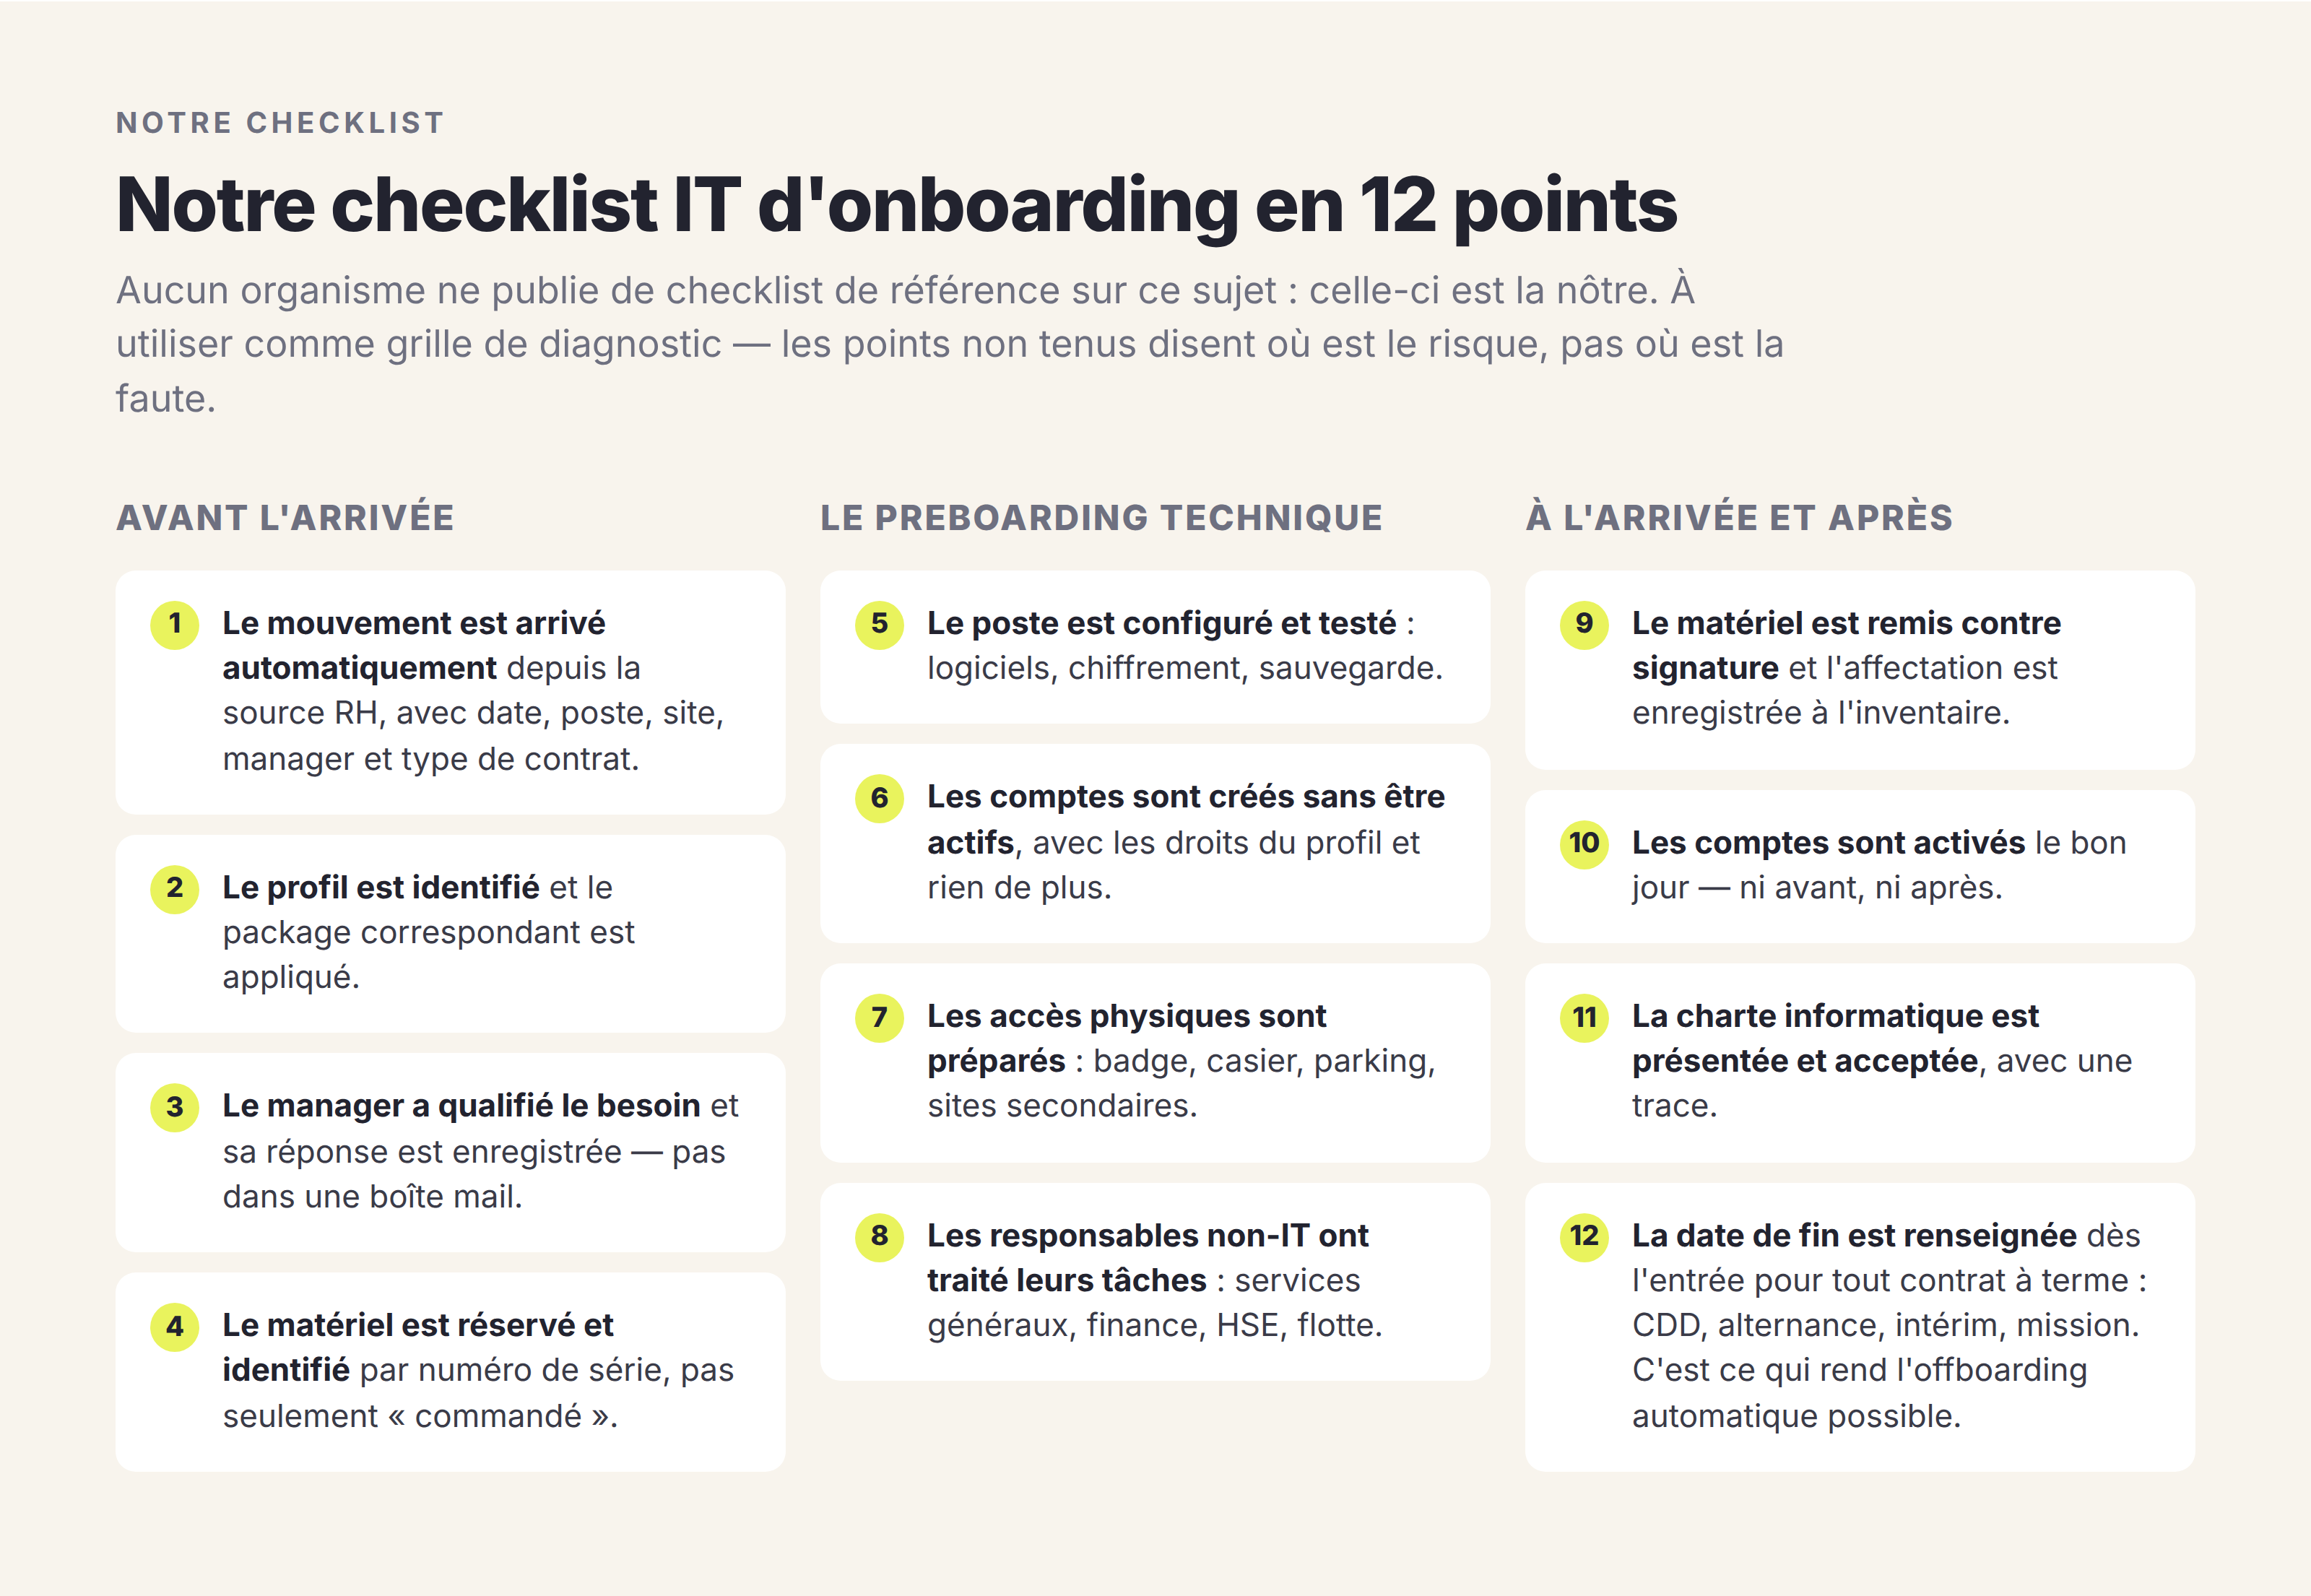
Ni l'ANSSI, ni l'ISO, ni aucun organisme ne publie de checklist de référence. Celle-ci est la nôtre : le minimum, selon nous, pour qu'un onboarding soit reproductible et auditable. La plupart des organisations n'en tiennent pas la moitié, souvent faute d'outil, de préavis ou d'effectif. Lisez-la comme une grille de diagnostic : les points que vous ne tenez pas indiquent où se situe votre risque.
Chaque ligne a un responsable, une échéance et un état vérifiable.
Avant l'arrivée
- Le mouvement est arrivé automatiquement depuis la source RH, avec la date, le poste, le site, le manager et le type de contrat.
- Le profil est identifié et le package correspondant est appliqué.
- Le manager a qualifié le besoin, et sa réponse est enregistrée ailleurs que dans une boîte mail.
- Le matériel est réservé et identifié par numéro de série, pas seulement « commandé ».
- Le poste est configuré et testé : logiciels installés, chiffrement actif, sauvegarde en place.
- Les comptes sont créés sans être actifs, avec les droits du profil et rien de plus.
- Les accès physiques sont prêts : badge, casier, parking, sites secondaires.
- Les responsables hors IT ont reçu et traité leurs tâches : services généraux, finance, HSE, flotte.
À l'arrivée et après
- Le matériel est remis contre signature et l'affectation est enregistrée à l'inventaire.
- Les comptes sont activés le bon jour, ni avant ni après.
- La charte informatique est présentée et acceptée, avec une trace.
- La date de fin est renseignée dès l'entrée pour tout contrat à terme : CDD, alternance, intérim, mission. C'est le point le plus souvent oublié, et celui qui rend possible un offboarding automatique.
Les points 4 et 9 supposent un référentiel que beaucoup d'entreprises n'ont pas. Un outil d'inventaire classique enregistre l'état final du matériel, mais pas le circuit qui y a mené : c'est la limite que nous décrivons dans l'article une solution d'inventaire suffit-elle ?. Tenir un inventaire à jour du parc informatique et hors IT, de l'attribution à la restitution, est la condition de tout le reste.
6. Le profil collaborateur : pourquoi une checklist unique ne suffit pas
La plupart des onboardings ratés ne viennent pas d'un manque de rigueur, mais de l'écart entre un processus unique et des besoins qui varient.
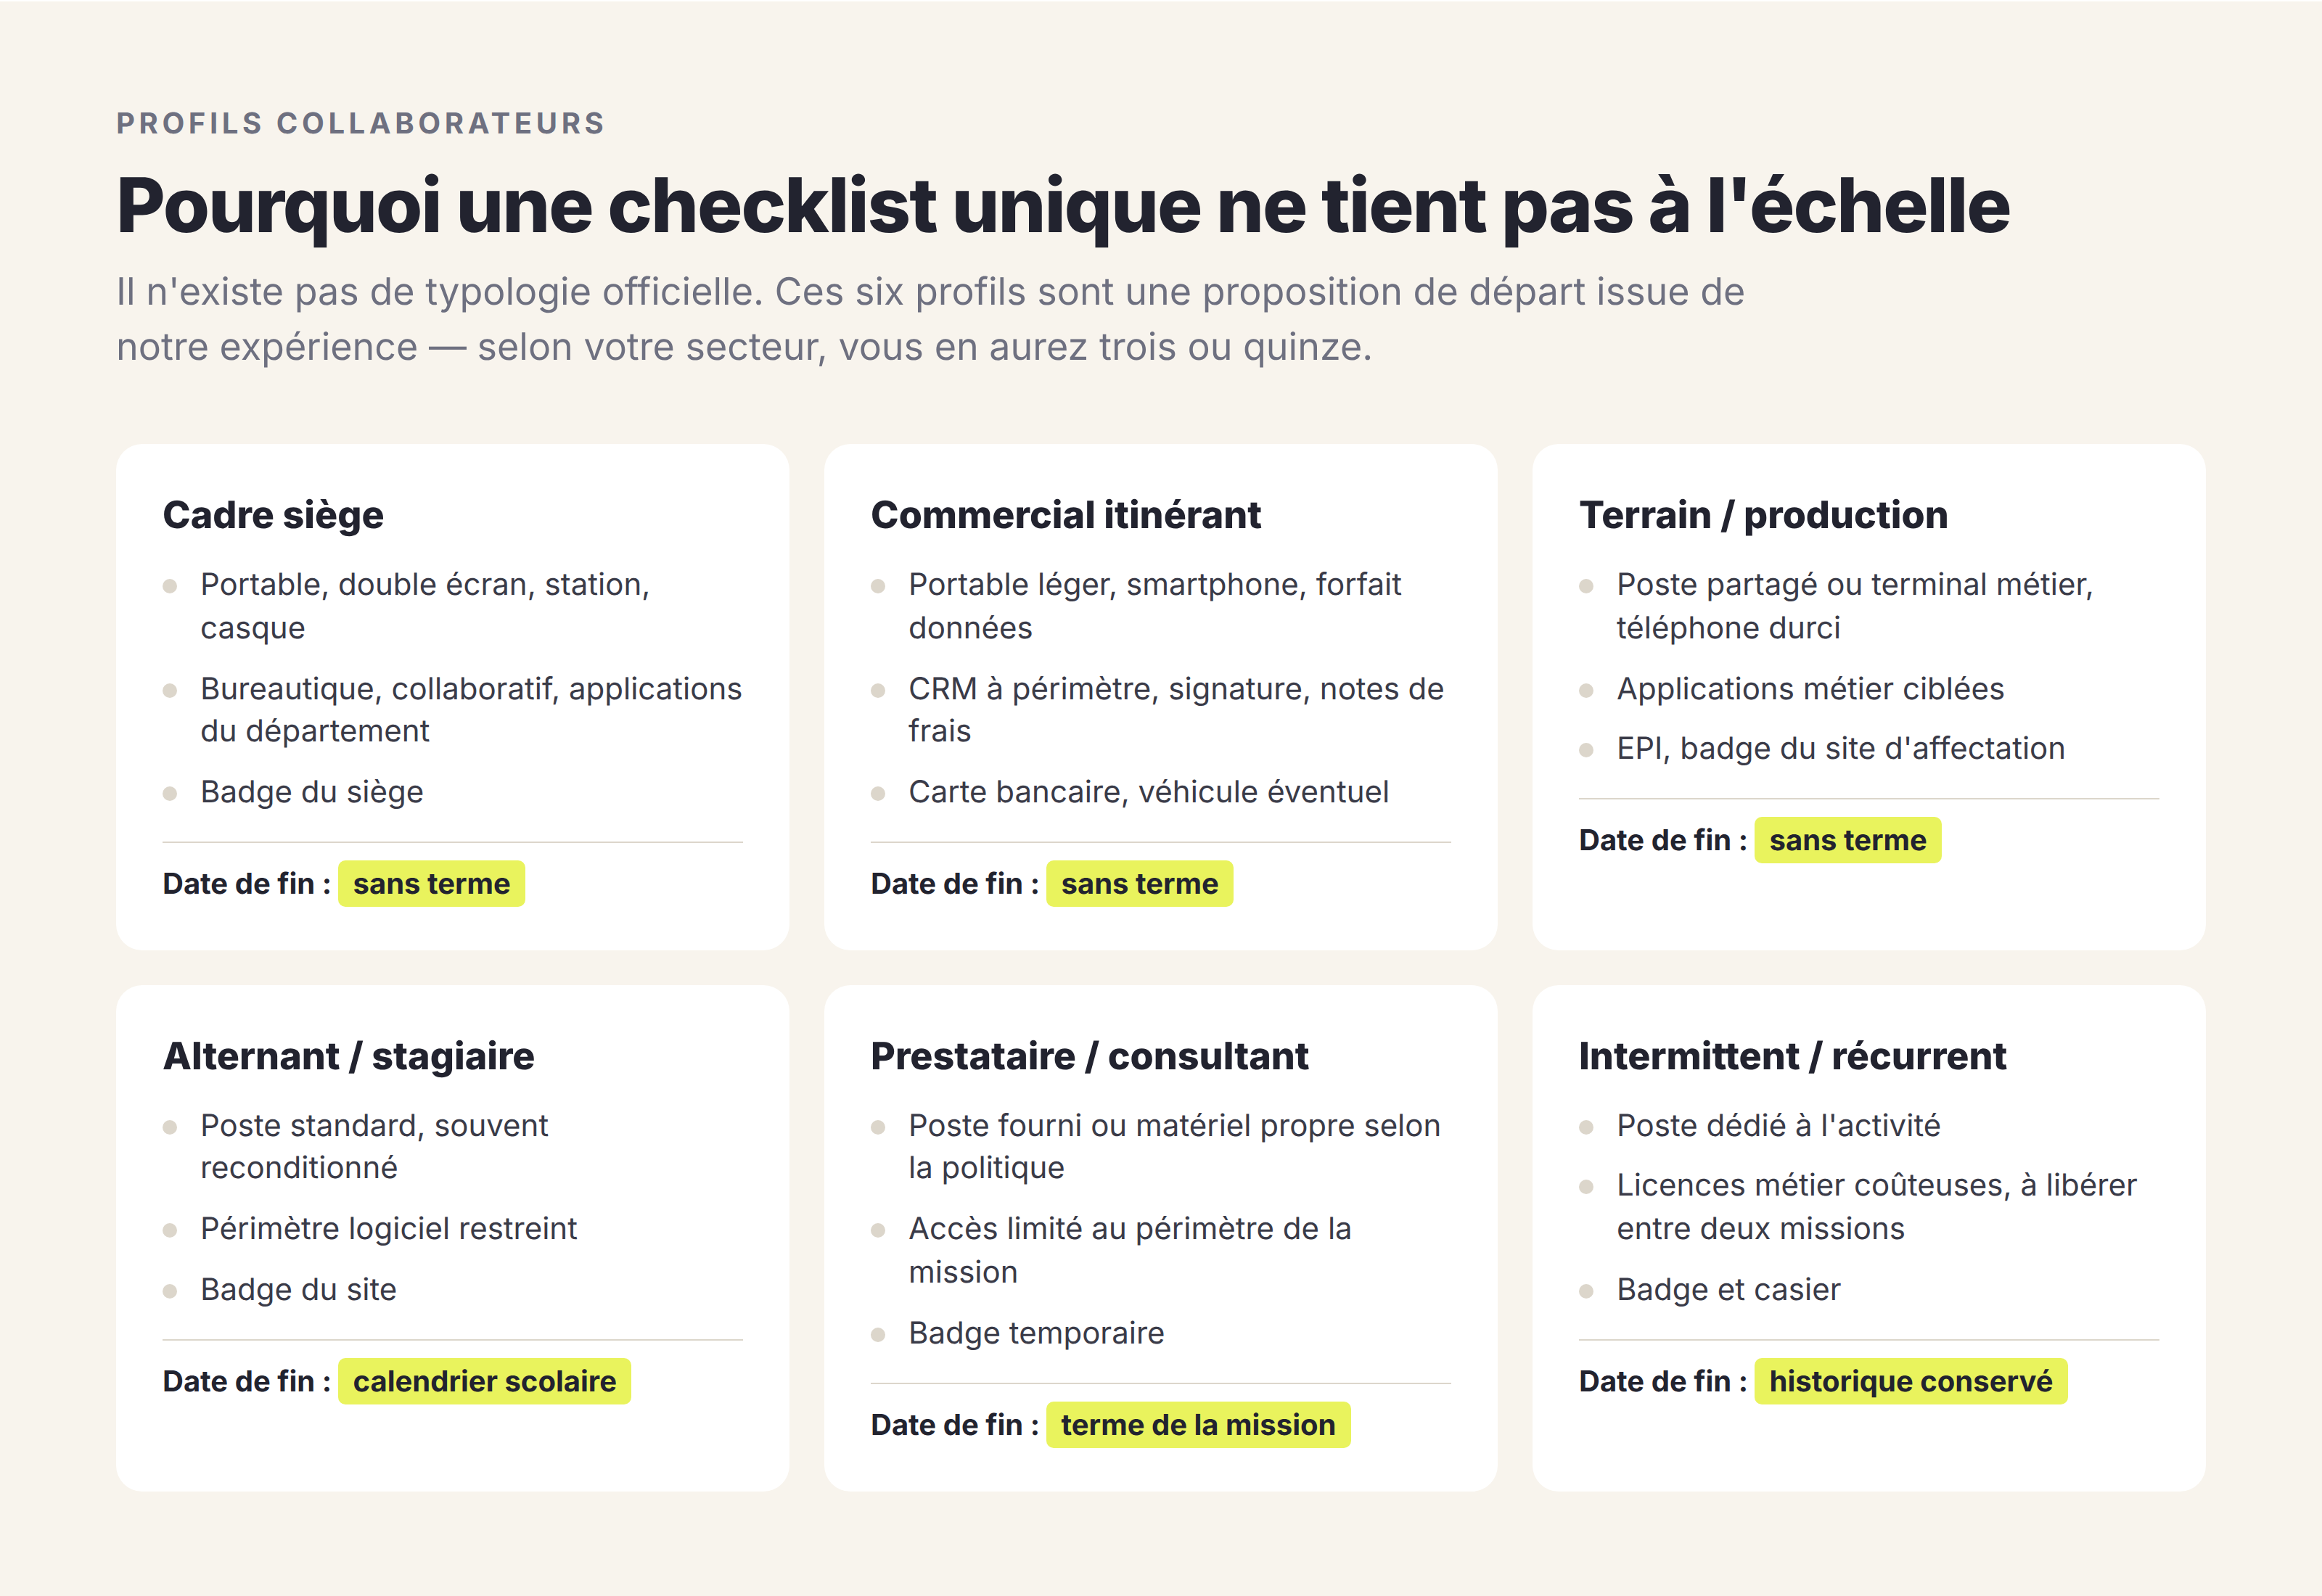
Un profil collaborateur, ou profil employé, est la combinaison de ressources qu'appelle une situation donnée : un poste, un service, un site, un type de contrat. On le décide une fois, au lieu de le rediscuter à chaque arrivée. Il n'existe pas de nomenclature officielle ; voici six profils de départ tirés de notre expérience. Selon votre secteur, vous en aurez trois ou quinze.
- Cadre siège : portable, double écran, station d'accueil, casque ; suite bureautique, outils collaboratifs, applications du département ; badge siège.
- Commercial itinérant : portable léger, smartphone, forfait data ; CRM sur son périmètre, signature électronique, notes de frais ; carte bancaire professionnelle, véhicule éventuel.
- Terrain ou production : poste partagé ou terminal métier, téléphone durci ; applications ciblées ; EPI et badge du site.
- Alternant ou stagiaire : poste standard, souvent reconditionné ; périmètre logiciel restreint ; date de fin calée sur le calendrier scolaire.
- Prestataire ou consultant : poste fourni ou accès depuis son matériel selon la politique de sécurité ; accès limité à la mission ; date de fin égale au terme du contrat.
- Intermittent ou profil récurrent : poste dédié, licences métier coûteuses à libérer entre deux missions ; badge et casier ; historique conservé pour que le retour soit une réactivation. C'est la situation que vit Studio TF1 avec ses intermittents.
Le test est simple : si deux arrivées du même mois reçoivent exactement le même package, vous n'avez pas besoin de profils. Dès qu'elles diffèrent, la variation doit être une règle écrite, appliquée par défaut. C'est aussi la base du moindre privilège : chaque profil reçoit ce dont il a besoin, rien de plus.
7. Qui fait quoi : la répartition des rôles
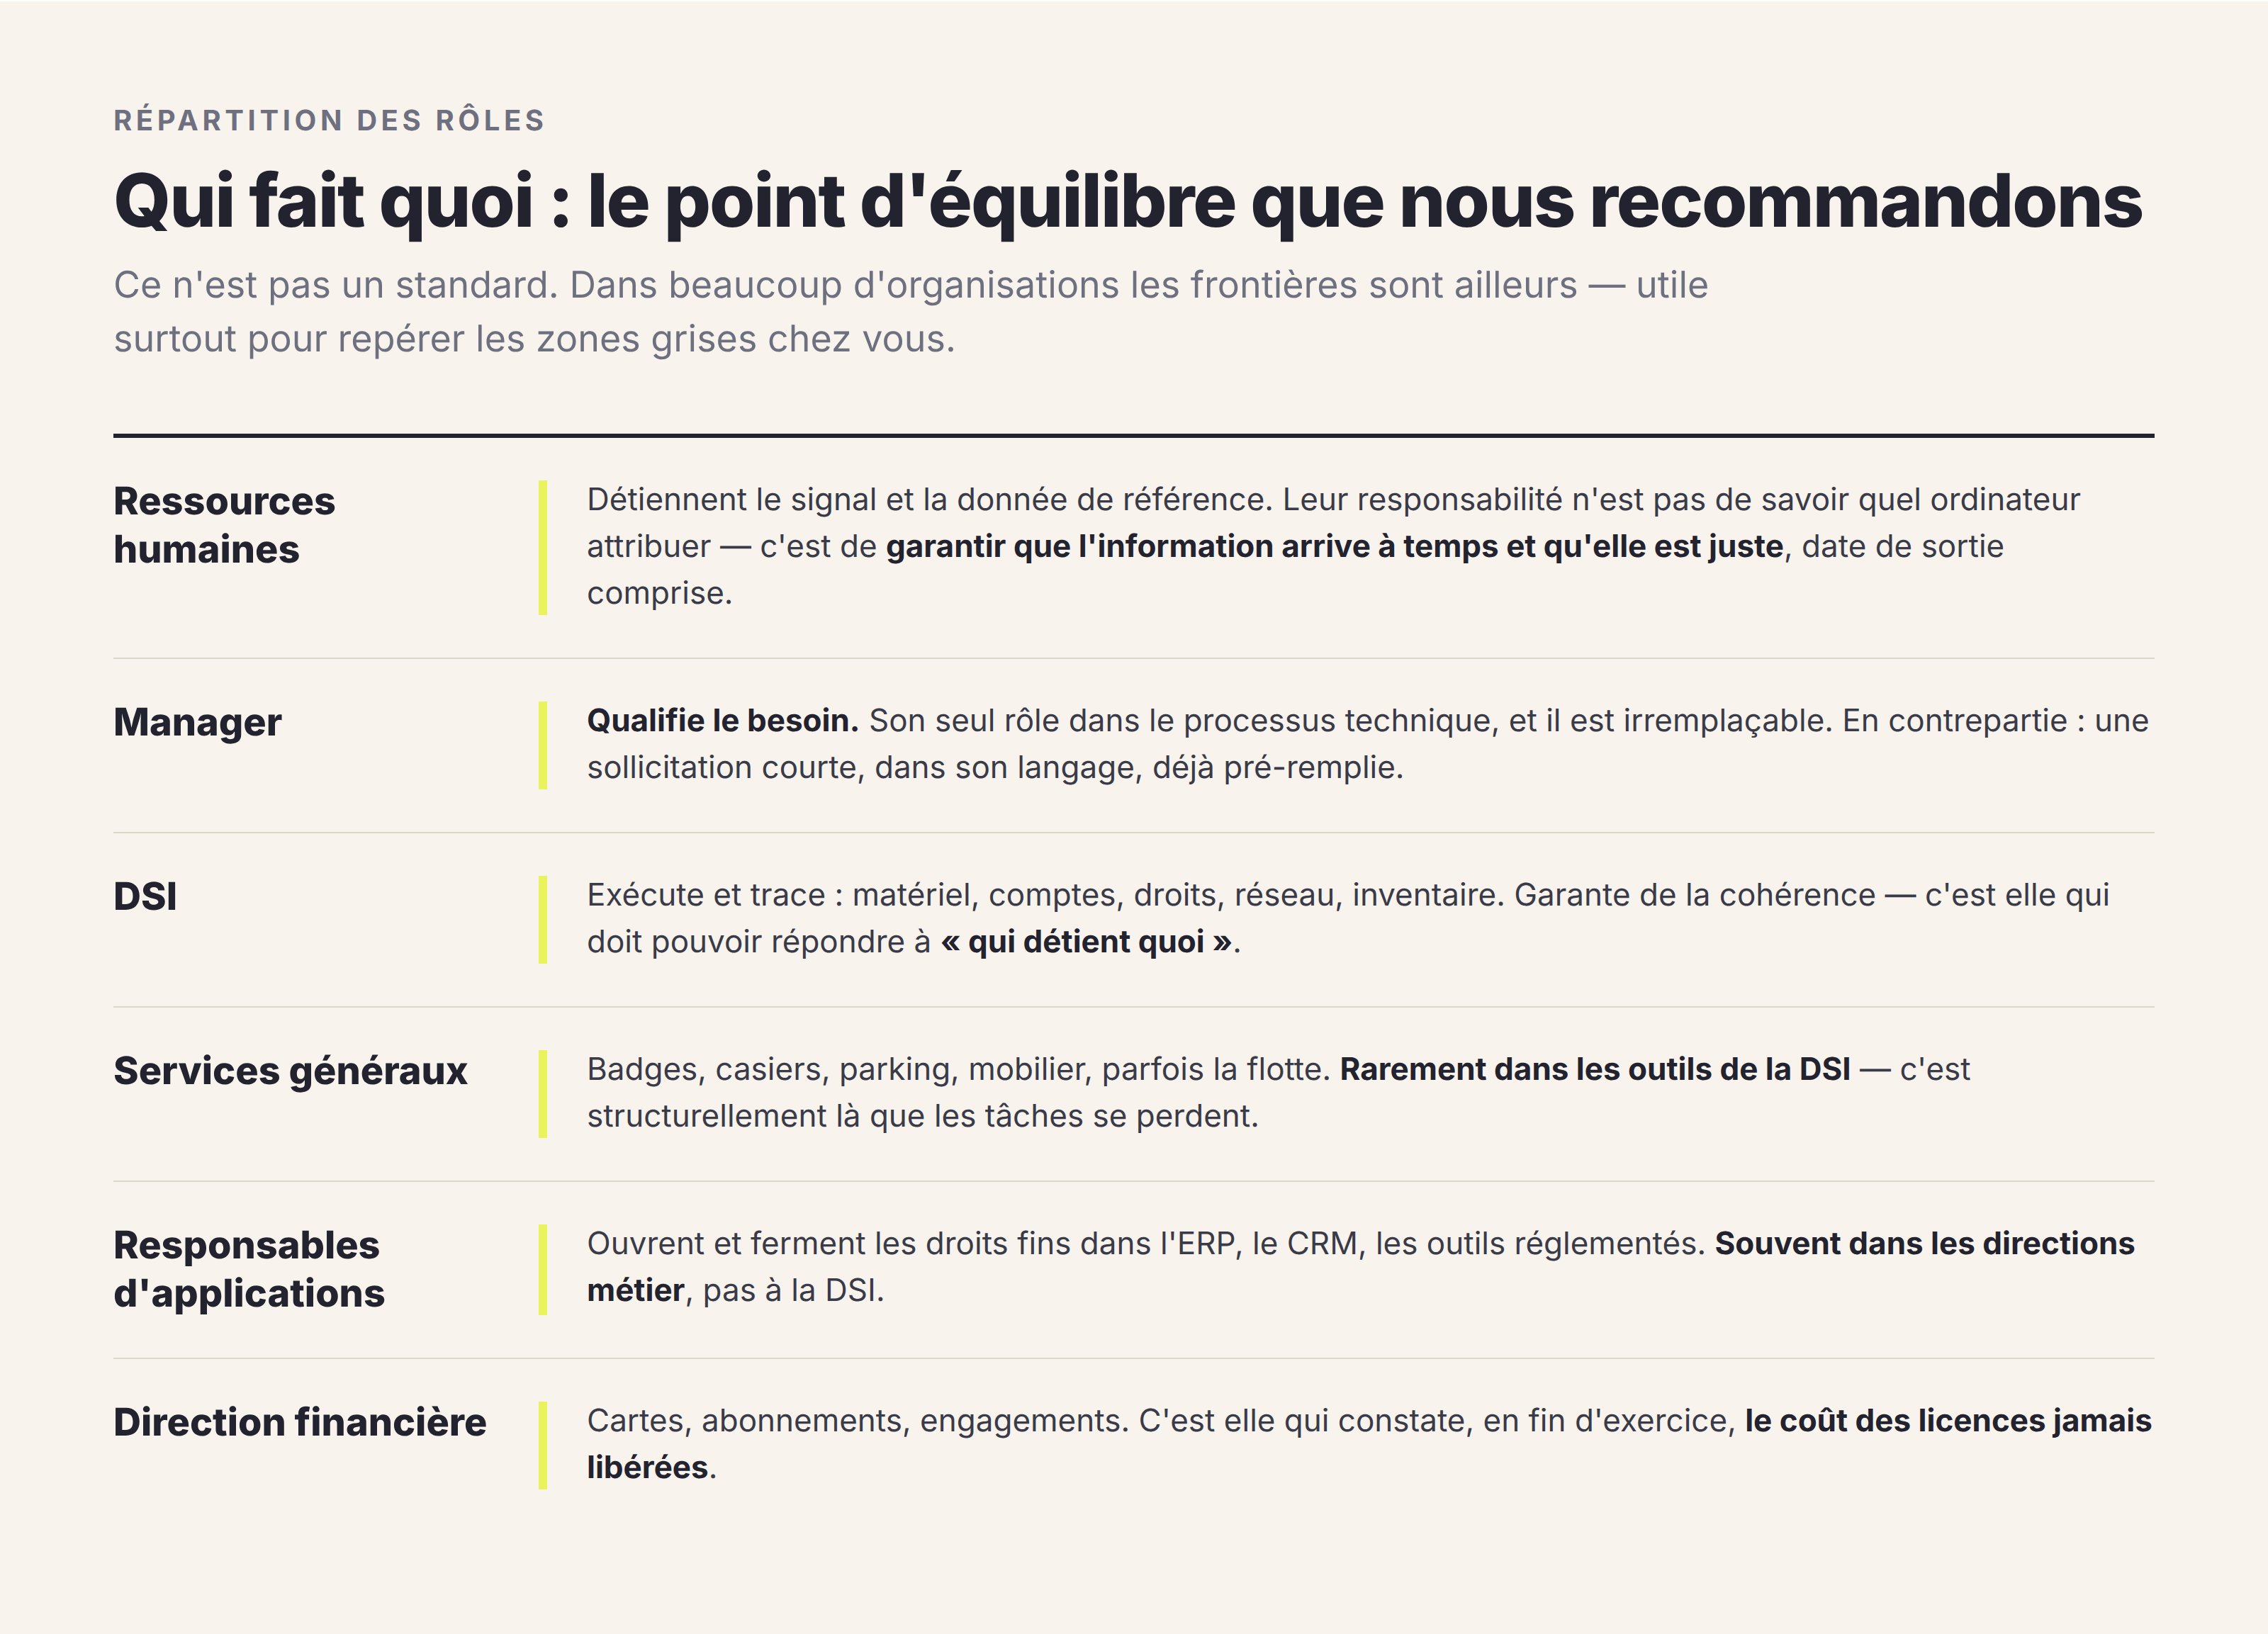
La plupart des dysfonctionnements viennent d'une tâche dont personne ne se sentait responsable. La répartition ci-dessous est celle que nous recommandons ; dans beaucoup d'organisations les frontières bougent, et l'exercice sert surtout à repérer vos zones grises.
Les RH détiennent le signal et la donnée de référence : date d'entrée, poste, service, site, manager, type de contrat, date de fin. Leur rôle n'est pas de choisir l'ordinateur, mais de garantir que l'information arrive à temps et qu'elle est juste. La date de sortie leur revient aussi, et c'est l'information la plus critique de tout le cycle. Chez Shippeo, les RH gardent les check-lists de leur SIRH pour l'intégration administrative pendant que Pyla orchestre les ressources : le témoignage de Shippeo décrit ce partage.
Le manager qualifie le besoin. C'est son seul rôle dans le processus technique, et personne ne peut le tenir à sa place. En échange, on lui doit une sollicitation courte, avec une réponse par défaut déjà remplie.
La DSI exécute et trace : matériel, comptes, droits, réseau, inventaire. C'est elle qui doit pouvoir répondre à tout moment à la question « qui détient quoi ».
Les services généraux gèrent badges, casiers, parking, parfois flotte et mobilier. Ils sont rarement dans les outils de la DSI, et c'est là que les tâches se perdent.
Les responsables d'applications métier ouvrent et ferment les droits fins dans l'ERP, le CRM ou les outils réglementés. Ils sont souvent dans les directions métier.
La direction financière intervient sur les cartes, les abonnements et les engagements. C'est aussi elle qui constate, en fin d'exercice, le coût des licences jamais libérées.
8. L'offboarding IT, le miroir oublié
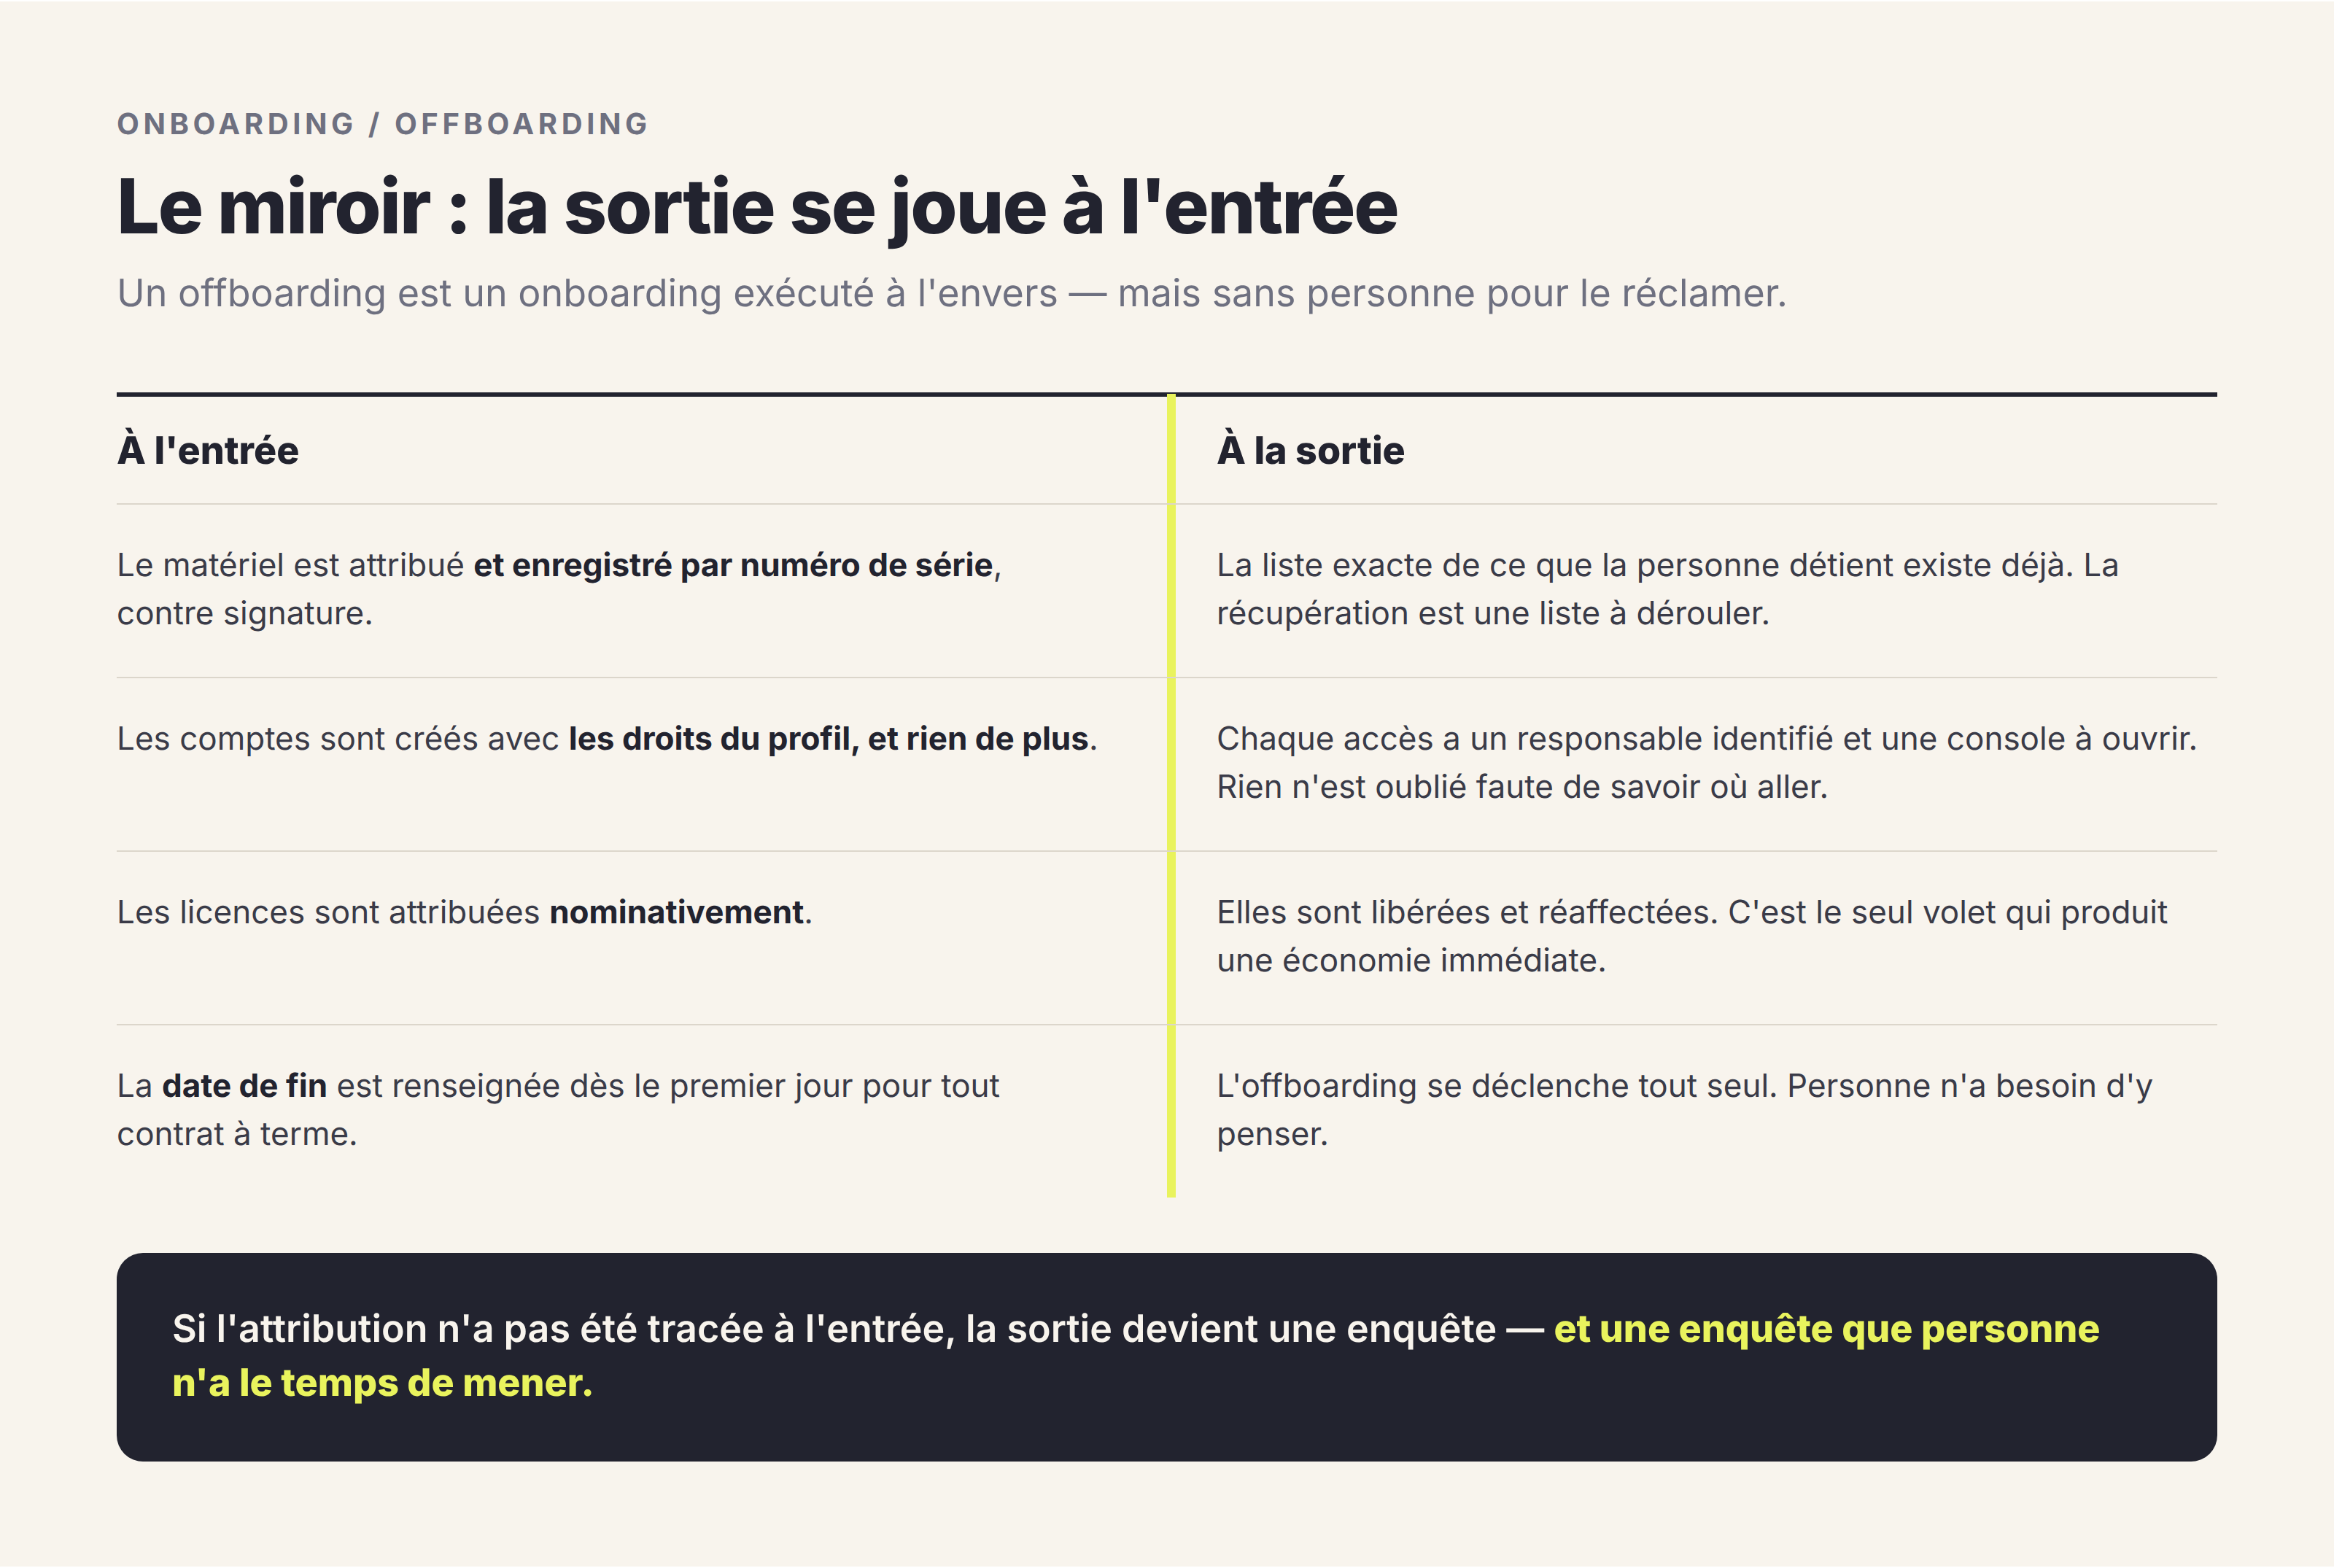
Un offboarding IT est un onboarding exécuté à l'envers, sans personne pour le réclamer. À l'arrivée, quelqu'un se plaint s'il manque un accès. Au départ, personne ne se plaint si rien n'est coupé.
Ce que disent les données
Une enquête Cerby de 2025, menée auprès de plus de 500 responsables IT et sécurité, indique que 58 % des organisations ont constaté que d'anciens salariés conservaient un accès après leur départ, et que 59 % gèrent encore le provisioning et le déprovisionnement à la main. Le lien avec le risque est établi : le Data Breach Investigations Report 2025 de Verizon, sur plus de 22 000 incidents, attribue 60 % des violations au facteur humain et relève que 88 % des attaques contre les applications web basiques reposent sur des identifiants volés. Un compte jamais fermé est exactement ce type d'identifiant.
Les quatre volets d'un offboarding complet
Les accès : désactivation à la date de sortie, pas « dans la semaine ». Attention aux comptes hors annuaire : applications souscrites par un service, accès partenaires, comptes techniques.
Le matériel : récupération, vérification, effacement sécurisé, retour en stock ou sortie d'inventaire. Le point dur reste le travail à distance, comme nous l'expliquons à propos de l'offboarding en travail hybride.
Les données et la continuité : redirection de la boîte mail, transfert des dossiers partagés et des documents. Ce volet se décide avec le manager avant le départ.
Les licences : libération et réattribution. C'est le seul volet qui produit une économie immédiate, et souvent celui qui convainc la direction financière.
Les situations varient : départ définitif, absence longue, mobilité, fin de mission. Nous avons recensé ces scénarios d'offboarding IT et ce qu'ils impliquent. Pour piloter la fermeture des accès et la restitution du matériel à chaque départ, et repérer les offboardings manqués, voir notre page offboarding IT.
Le point de bascule
Un offboarding fiable se joue à l'entrée. Si l'attribution a été tracée (matériel par numéro de série, licences par personne, accès par application), la sortie devient une liste à dérouler. Sinon, elle devient une enquête que personne n'a le temps de mener. C'est pourquoi un bon offboarding IT commence par un bon onboarding IT.
9. Automatiser l'onboarding : ce qui s'automatise et ce qui ne s'automatise pas
Sur ce sujet, les promesses dépassent souvent la réalité. Précisons d'où nous parlons : Pyla édite un outil d'orchestration, et le découpage qui suit reflète notre approche autant qu'il décrit le problème.
Ce qui s'automatise
- Le déclenchement : le mouvement capté depuis le SIRH par API. C'est le gain le plus important et le plus simple à obtenir, parce qu'il supprime la dépendance à quelqu'un qui pense à prévenir.
- Le package : des règles par profil, poste, site et type de contrat, selon une logique de contrôle d'accès basé sur les rôles (RBAC). Le système propose, le manager ajuste.
- La distribution et les relances : chaque responsable reçoit ses tâches et les relances partent seules. La relance manuelle est ce qui consomme le plus de temps de coordination.
- Le ticket IT : un ticket consolidé et complet dans l'ITSM de la DSI, plutôt que cinq tickets fragmentés ou un ticket vide à reconstituer. L'outil de ticketing reste le bon canal d'exécution, mais il n'est pas fait pour coordonner le processus, comme nous l'expliquons dans l'article votre outil de ticketing doit-il gérer l'on/offboarding ?.
- La sortie : pour tout contrat à terme, la date de fin connue à l'entrée déclenche l'offboarding sans que personne n'ait à y penser. C'est le seul mécanisme qui règle vraiment les accès résiduels.
C'est le rôle d'une plateforme d'orchestration IT, du SIRH à l'ITSM : brancher ces maillons entre eux pour que RH, managers et IT travaillent sur la même information.
Ce qui ne s'automatise pas
- Le jugement du manager : aucune règle ne remplace la personne qui sait que ce poste-là a besoin d'un accès particulier.
- La qualité du catalogue : un moteur de règles appliqué à un catalogue faux produit des erreurs plus vite. Le recensement initial des ressources, des responsables et des droits reste un travail manuel.
- Les arbitrages de sécurité : qui a le droit d'accéder à quoi relève d'une décision, pas d'un paramétrage.
- La relation : le lien avec la recrue pendant le preboarding, l'accueil, le mentorat.
Selon Ivanti, seules 41 % des organisations automatisent leur onboarding. La majorité coordonne donc encore à la main un processus qui pèse près d'un sixième des tickets IT.
10. Conformité : CNIL, ISO 27001 et NIS 2
Trois cadres se croisent sur ce périmètre. Aucun n'impose d'outil. Tous imposent de pouvoir prouver ce qui a été fait.
10.1 RGPD : le référentiel CNIL de 2026
La CNIL a publié le 2 avril 2026, puis mis à jour le 20 mai 2026, un référentiel des durées de conservation des données RH. Il distingue les durées imposées par les textes de celles qu'elle recommande. Celles qui touchent un processus d'onboarding et d'offboarding :
- Candidat non retenu : jusqu'à 2 ans après le dernier contact en CV-thèque, et 5 ans à compter de la date à laquelle le poste a été pourvu, à titre probatoire en cas d'action pour discrimination.
- Dossier professionnel : pendant la relation de travail, puis en archivage dans la limite des délais de prescription applicables.
- Contrôle d'accès aux locaux sans biométrie : journaux conservés 3 mois.
- Contrôle d'accès biométrique : journaux conservés 6 mois glissants.
- Traces d'accès au système d'information, à des fins de détection et d'audit de sécurité : de 6 mois à 1 an.
Deux principes complètent ces durées : la minimisation (ne collecter que ce qui sert au poste) et la sécurité des données du dossier, y compris pendant le preboarding, quand elles circulent souvent par e-mail.
10.2 ISO/IEC 27001:2022
La norme n'est pas une obligation légale, mais les grands comptes l'exigent de plus en plus dans leurs appels d'offres. Trois familles de mesures de l'Annexe A recouvrent exactement l'onboarding et l'offboarding IT :
- A.5.9 (inventaire des actifs) et A.5.11 (restitution des actifs) ;
- A.5.15 à A.5.18 : contrôle d'accès, gestion des identités, informations d'authentification, droits d'accès ;
- A.6.1 à A.6.5 : sécurité liée aux ressources humaines, dont A.6.5 sur les responsabilités après la fin ou le changement de poste.
Point souvent mal compris : la norme n'impose aucune fréquence chiffrée de revue des droits. A.5.18 demande que les droits soient attribués, revus, modifiés et retirés selon la politique de contrôle d'accès de l'organisation. Vous fixez la fréquence, l'auditeur vérifie que vous la tenez. Et lors de l'audit de surveillance, il demandera l'historique complet d'un collaborateur tiré au sort : arrivée, attributions, mobilités, départ. Pour un exemple de démarche, voir le témoignage de Kercia. Pour appliquer le moindre privilège par profil et piloter vos revues, voir notre page gouvernance des accès et revue des habilitations.
10.3 NIS 2
Le calendrier entretient beaucoup de flou, alors voici où en est le texte au 10 novembre 2026. La directive (UE) 2022/2555 devait être transposée avant le 17 octobre 2024. En France, elle l'est par le projet de loi Résilience, adopté par le Sénat le 12 mars 2025 et voté en commission spéciale à l'Assemblée nationale le 10 septembre 2025. Après plusieurs reports, son examen en séance publique a commencé le 9 novembre 2026. Entre-temps, le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l'Union européenne contre la France pour défaut de transposition. Tant que la loi n'est pas promulguée et ses décrets publiés, les obligations NIS 2 ne s'appliquent pas en droit français. L'ANSSI a toutefois publié son référentiel ReCyF en mars 2026 et vise une conformité complète des entités concernées d'ici fin 2028.
Sur le fond, l'article 21 de la directive impose des politiques de contrôle d'accès liées à la sécurité des ressources humaines et à la gestion des actifs. Pour l'onboarding et l'offboarding, cela veut dire une chose : la révocation d'un droit doit être déclenchée par l'événement RH qui la justifie, sans attendre la prochaine campagne de revue.
11. Six indicateurs à suivre
Il n'existe pas d'indicateurs normalisés ici. Voici les six que nous recommandons. Ils se calculent avec les données que vous avez déjà.
- Le préavis réel : nombre de jours entre le moment où la DSI est informée et la date d'entrée. C'est le plus parlant de tous : en dessous de dix jours, aucun autre effort ne compense.
- Le taux de complétude au jour J : part des arrivées où tout était prêt (matériel, comptes, accès physiques), par mois et par site.
- Le délai de clôture d'un onboarding, à comparer aux 76,3 heures médianes relevées par Fixify pour un salarié.
- Le taux et le délai de réponse des managers. S'ils ne répondent pas, c'est rarement de la mauvaise volonté : c'est la forme de la demande qu'il faut revoir.
- Le taux d'offboardings clôturés à la date de sortie : le seul indicateur de sécurité du lot, souvent le plus mauvais au départ et celui qui progresse le plus vite.
- Le taux de restitution du matériel : sorties comparées aux retours enregistrés. C'est le chiffre à présenter en comité de direction, parce qu'il se convertit directement en euros.
12. Onboarding à distance et hybride
En France, 22 % des salariés du privé et 63 % des cadres télétravaillent au moins une fois par mois, selon l'INSEE. Pour un onboarding, cela change quatre choses.
La logistique : livraison à domicile, délai de transport à intégrer au rétroplanning, réception à confirmer, procédure de retour prévue dès l'attribution.
La première connexion : un poste qui fonctionne sur le réseau de l'entreprise ne fonctionne pas forcément depuis un domicile. VPN, authentification multifacteur, accès aux ressources internes se valident avant le jour J.
Les signaux faibles : au bureau, un nouvel arrivant sans accès se fait remarquer dans l'heure. À distance, il peut attendre plusieurs jours sans que personne ne le sache. Le point de contrôle à J+7 sert de filet.
L'accompagnement : selon Owl Labs, 45 % des travailleurs à distance s'inquiètent du manque de retours spontanés. Ce qui se réglait dans un couloir doit être programmé.
Par où commencer
Si vous ne deviez faire qu'une chose : mesurer votre préavis réel sur les douze derniers mois. Combien de jours, en moyenne, entre le moment où la DSI apprend une arrivée et la date d'entrée ? Ce chiffre vous dira si votre problème relève de l'exécution ou de l'information, et les remèdes ne sont pas les mêmes.
Ensuite, dans cet ordre : renseigner systématiquement la date de fin pour tout contrat à terme, formaliser trois à six profils, tracer l'attribution du matériel par numéro de série. Ces trois actions ne demandent aucun outil et rendent possible tout le reste. Quand le volume de mouvements et la diversité des profils dépassent ce qu'un tableur peut suivre, un onboarding IT outillé prend le relais : arrivée détectée dans le SIRH, package par profil, demandes distribuées aux bonnes équipes, et tout prêt au jour J. Notre livre blanc sur les 4 défis de l'onboarding IT prolonge ce guide.
Pyla est un logiciel français qui tient à jour le parc informatique et hors IT de chaque collaborateur, salarié ou prestataire, à chaque arrivée, mobilité et départ : il capte le mouvement dans le SIRH, fait valider le besoin par le manager, distribue les tâches aux responsables de ressources et pousse un ticket consolidé dans l'ITSM de la DSI.
Sources
- Fixify, 2026 IT Help Desk Benchmark Report : plus de 50 000 tickets, plus de 30 organisations, 14 mois. Rapport d'éditeur.
- Ivanti, 2024 IT Service Management Trends Report : plus de 15 500 répondants. Rapport d'éditeur.
- OpinionWay pour Scalliance, étude sur l'onboarding : 1 001 salariés du privé, terrain avril 2025.
- INSEE Analyses n° 105, Le télétravail hybride en France, mars 2025.
- Owl Labs, State of Hybrid Work France 2025 : 2 000 actifs. Sondage d'éditeur.
- Cerby, 2025 Identity Automation Gap Report : plus de 500 responsables IT et sécurité. Rapport d'éditeur.
- Verizon, 2025 Data Breach Investigations Report : plus de 22 000 incidents.
- Zylo, 2025 SaaS Management Index : plus de 40 millions de licences. Rapport d'éditeur.
- CNIL, référentiel des durées de conservation, gestion des ressources humaines, publié le 2 avril 2026, mis à jour le 20 mai 2026.
- ISO/IEC 27001:2022, Annexe A.
- Directive (UE) 2022/2555 (NIS 2), article 21 ; dossier législatif du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, Assemblée nationale ; Commission européenne, saisine de la CJUE du 8 juillet 2026.
Votre onboarding IT tient-il les 12 points ?
30 minutes pour passer votre process actuel au crible de la checklist et voir comment nos clients l'outillent.
Questions en lien
Quelle est la différence entre onboarding RH et onboarding IT ?
L'onboarding RH couvre le contrat, les formalités administratives et l'intégration humaine du collaborateur. L'onboarding IT couvre la préparation et l'attribution de ses moyens de travail : matériel, comptes, licences, droits d'accès, badge, ainsi que la trace de ce qui lui a été confié. Les deux se déroulent en parallèle, sur le même calendrier, mais avec des responsables différents : les RH d'un côté, la DSI et les responsables de ressources de l'autre, avec le manager pour préciser le besoin.
Que signifie joiner, mover, leaver (JML) ?
JML désigne les trois événements du cycle de vie d'un collaborateur côté système d'information : l'arrivée (joiner), où tout est créé ; la mobilité (mover), où des droits s'ouvrent et d'autres doivent se fermer ; le départ (leaver), où tout est coupé et récupéré. La mobilité est l'événement le plus négligé, parce que rien n'oblige à se demander ce qu'il faut retirer.
Combien de temps faut-il pour équiper un nouveau collaborateur ?
Le 2026 IT Help Desk Benchmark Report de Fixify, construit sur plus de 50 000 tickets, relève un délai médian de 76,3 heures pour clore l'onboarding d'un salarié et de 44,4 heures pour un prestataire. Ce délai tient surtout au temps passé à réunir des informations absentes de la demande initiale. Un processus bien préparé démarre 15 à 30 jours avant l'arrivée.
Peut-on automatiser l'onboarding et l'offboarding IT ?
En partie. Le déclenchement depuis le SIRH, le package de ressources par profil, la distribution des tâches avec relances, la création d'un ticket consolidé dans l'ITSM et le déclenchement de la sortie à partir d'une date de fin s'automatisent. Le jugement du manager, la qualité du catalogue de ressources et les arbitrages de sécurité restent des décisions humaines. Selon Ivanti, 41 % des organisations automatisent aujourd'hui leur onboarding.


