Onboarding salariés Vs prestataires : un seul processus IT
Publié le Sep 4, 2026
12 minutes
Salariés dans le SIRH, externes sur Excel : pourquoi séparer les contrats n'oblige pas à séparer l'onboarding IT. Méthode, chiffres 2025-2026 et checklist.

1. Deux populations, deux systèmes de gestion
1.1. La frontière n'est pas juridique, elle est organisationnelle
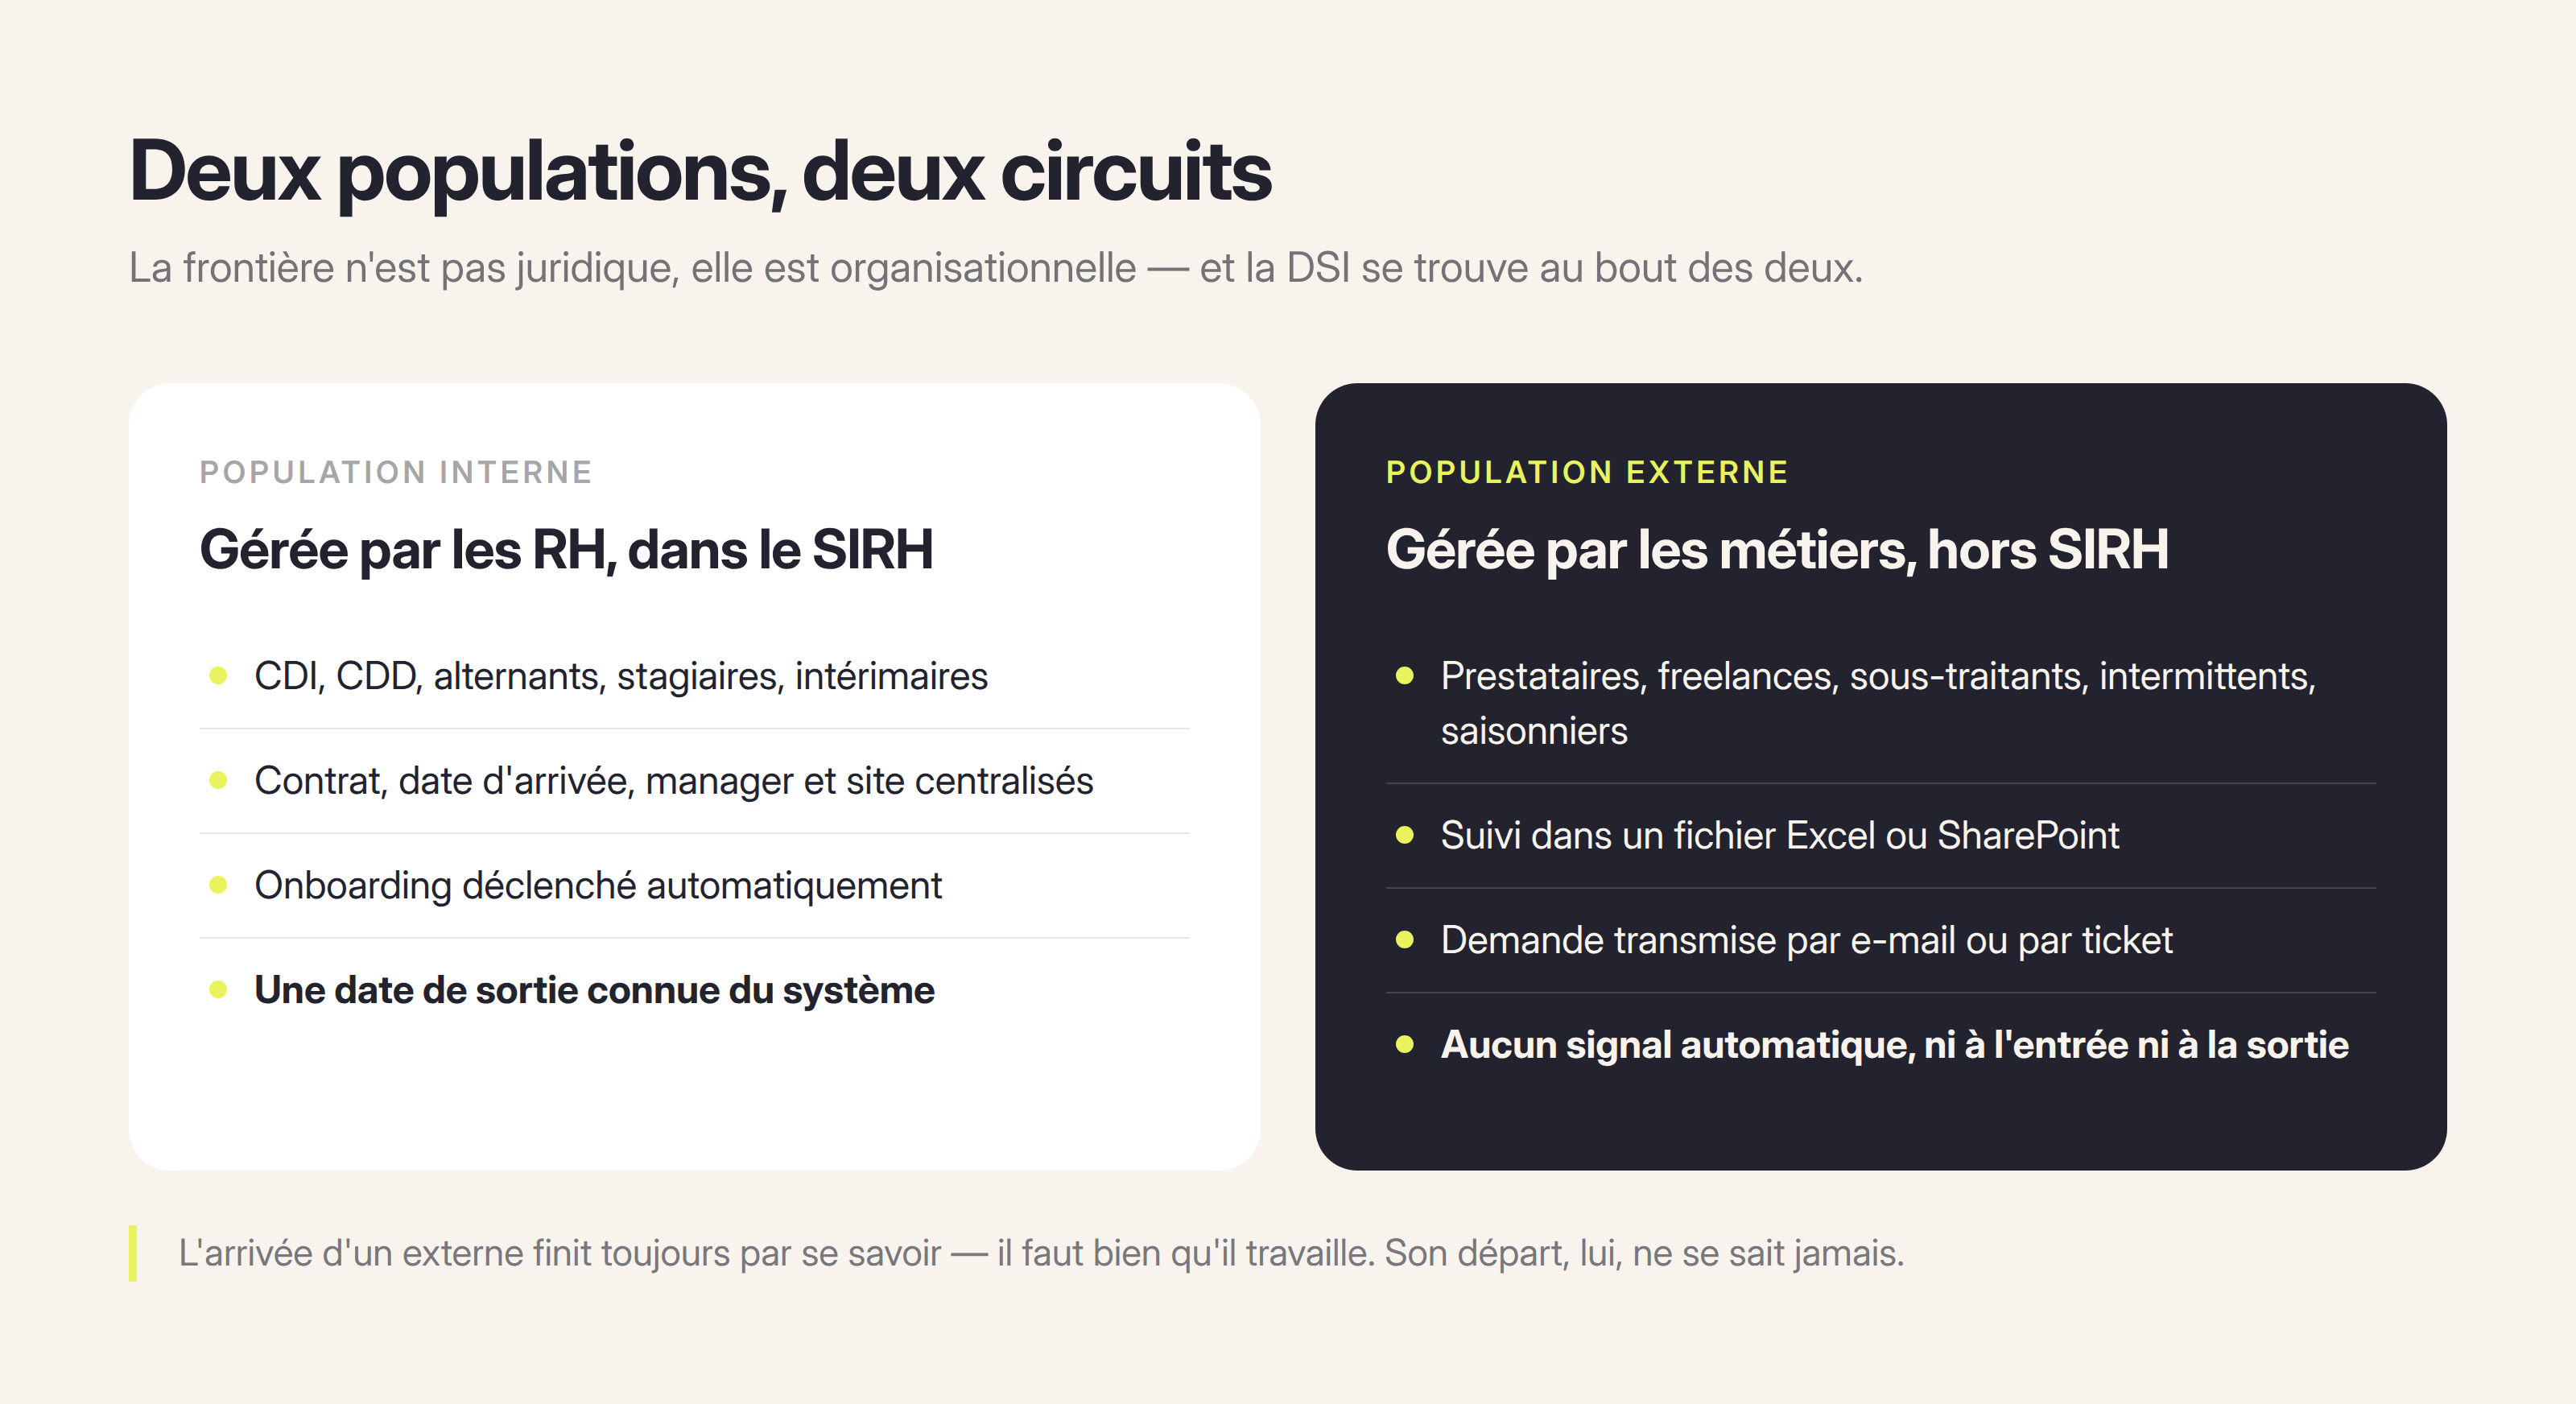
Vous recrutez un CDI. Vous accueillez un prestataire. Vous engagez un intermittent pour une saison. Sur le papier, ce sont trois arrivées. Dans les faits, elles empruntent deux circuits qui ne se croisent jamais. L'onboarding en entreprise n'est donc presque jamais un processus unique : ce sont au moins deux processus d'onboarding qui coexistent, avec des propriétaires, des outils et des délais différents.
La population interne — gérée par les Ressources Humaines, dans le SIRH. CDI, CDD, alternants, stagiaires, intérimaires. Le SIRH (Lucca, BambooHR, TalentSoft, ADP, Nibelis, PeopleSphere…) centralise le contrat, la date d'arrivée, le manager, l'entité, le poste, le site, et déclenche parfois, pas toujours, des checklists avec des tâches pour la DSI : « préparer le poste de travail », « créer les accès ». Elles signalent qu'il y a quelque chose à faire ; elles ne disent ni quoi précisément, ni à qui la tâche revient, et rien ne permet de réellement suivre leur évolution. Le catalogue de ressources, les règles d'attribution par profil, le suivi de l'inventaire et des attributions n'y figurent pas, et la chaîne aval se termine souvent par du ticketing de demande d’actions sans véritable lien avec l’identité de la personne à on/offboarder.
La population externe — gérée par les métiers, hors SIRH. Prestataires de services, freelances, sous-traitants, intermittents, saisonniers, consultants en régie. Dès que l'arrivée est actée, le manager opérationnel :
- suit sa population dans un fichier Excel ou une liste SharePoint qui lui est propre ;
- envoie un e-mail à la DSI et aux Services Généraux — ou crée un ticket — en renseignant les informations du collaborateur et en listant, de mémoire, ce dont il aura besoin.
Ces deux processus vivent en parallèle. La DSI, elle, reçoit les deux flux : une notification SIRH ici, un message Teams là, un ticket GLPI ou Jira ailleurs. Pour livrer, au bout du compte, exactement le même ordinateur.
1.2. Qui sont vos externes, et combien sont-ils ?
La population externe n'est pas une frange marginale que l'on peut traiter à la main. Elle constitue un flux permanent, et un flux qui pèse.
Les freelances et indépendants. La France en comptait 1 028 000 en 2024, selon l'étude Freelancing in Europe de Malt et BCG.
Les intérimaires. Ils étaient 708 900 en emploi à fin septembre 2025, d'après la DARES.
Les prestataires en régie, sous-traitants, intermittents et saisonniers. Aucun chiffre national consolidé n'existe. Ces populations sont gérées entreprise par entreprise, hors SIRH.
C'est précisément le problème de ce troisième point. Ces populations n'apparaissent dans aucune statistique nationale parce qu'elles n'apparaissent dans aucun référentiel d'entreprise. Au sein des organisations que nous accompagnons, une ETI d'ingénierie de 800 salariés compte en permanence une centaine de prestataires sur ses sites (Cap Ingelec). Un groupe de production audiovisuelle gère des milliers d'intermittents dont les missions se réactivent plusieurs fois par an (voir le témoignage de notre client Studio TF1).
1.3. Tous les externes ne posent pas le même problème.
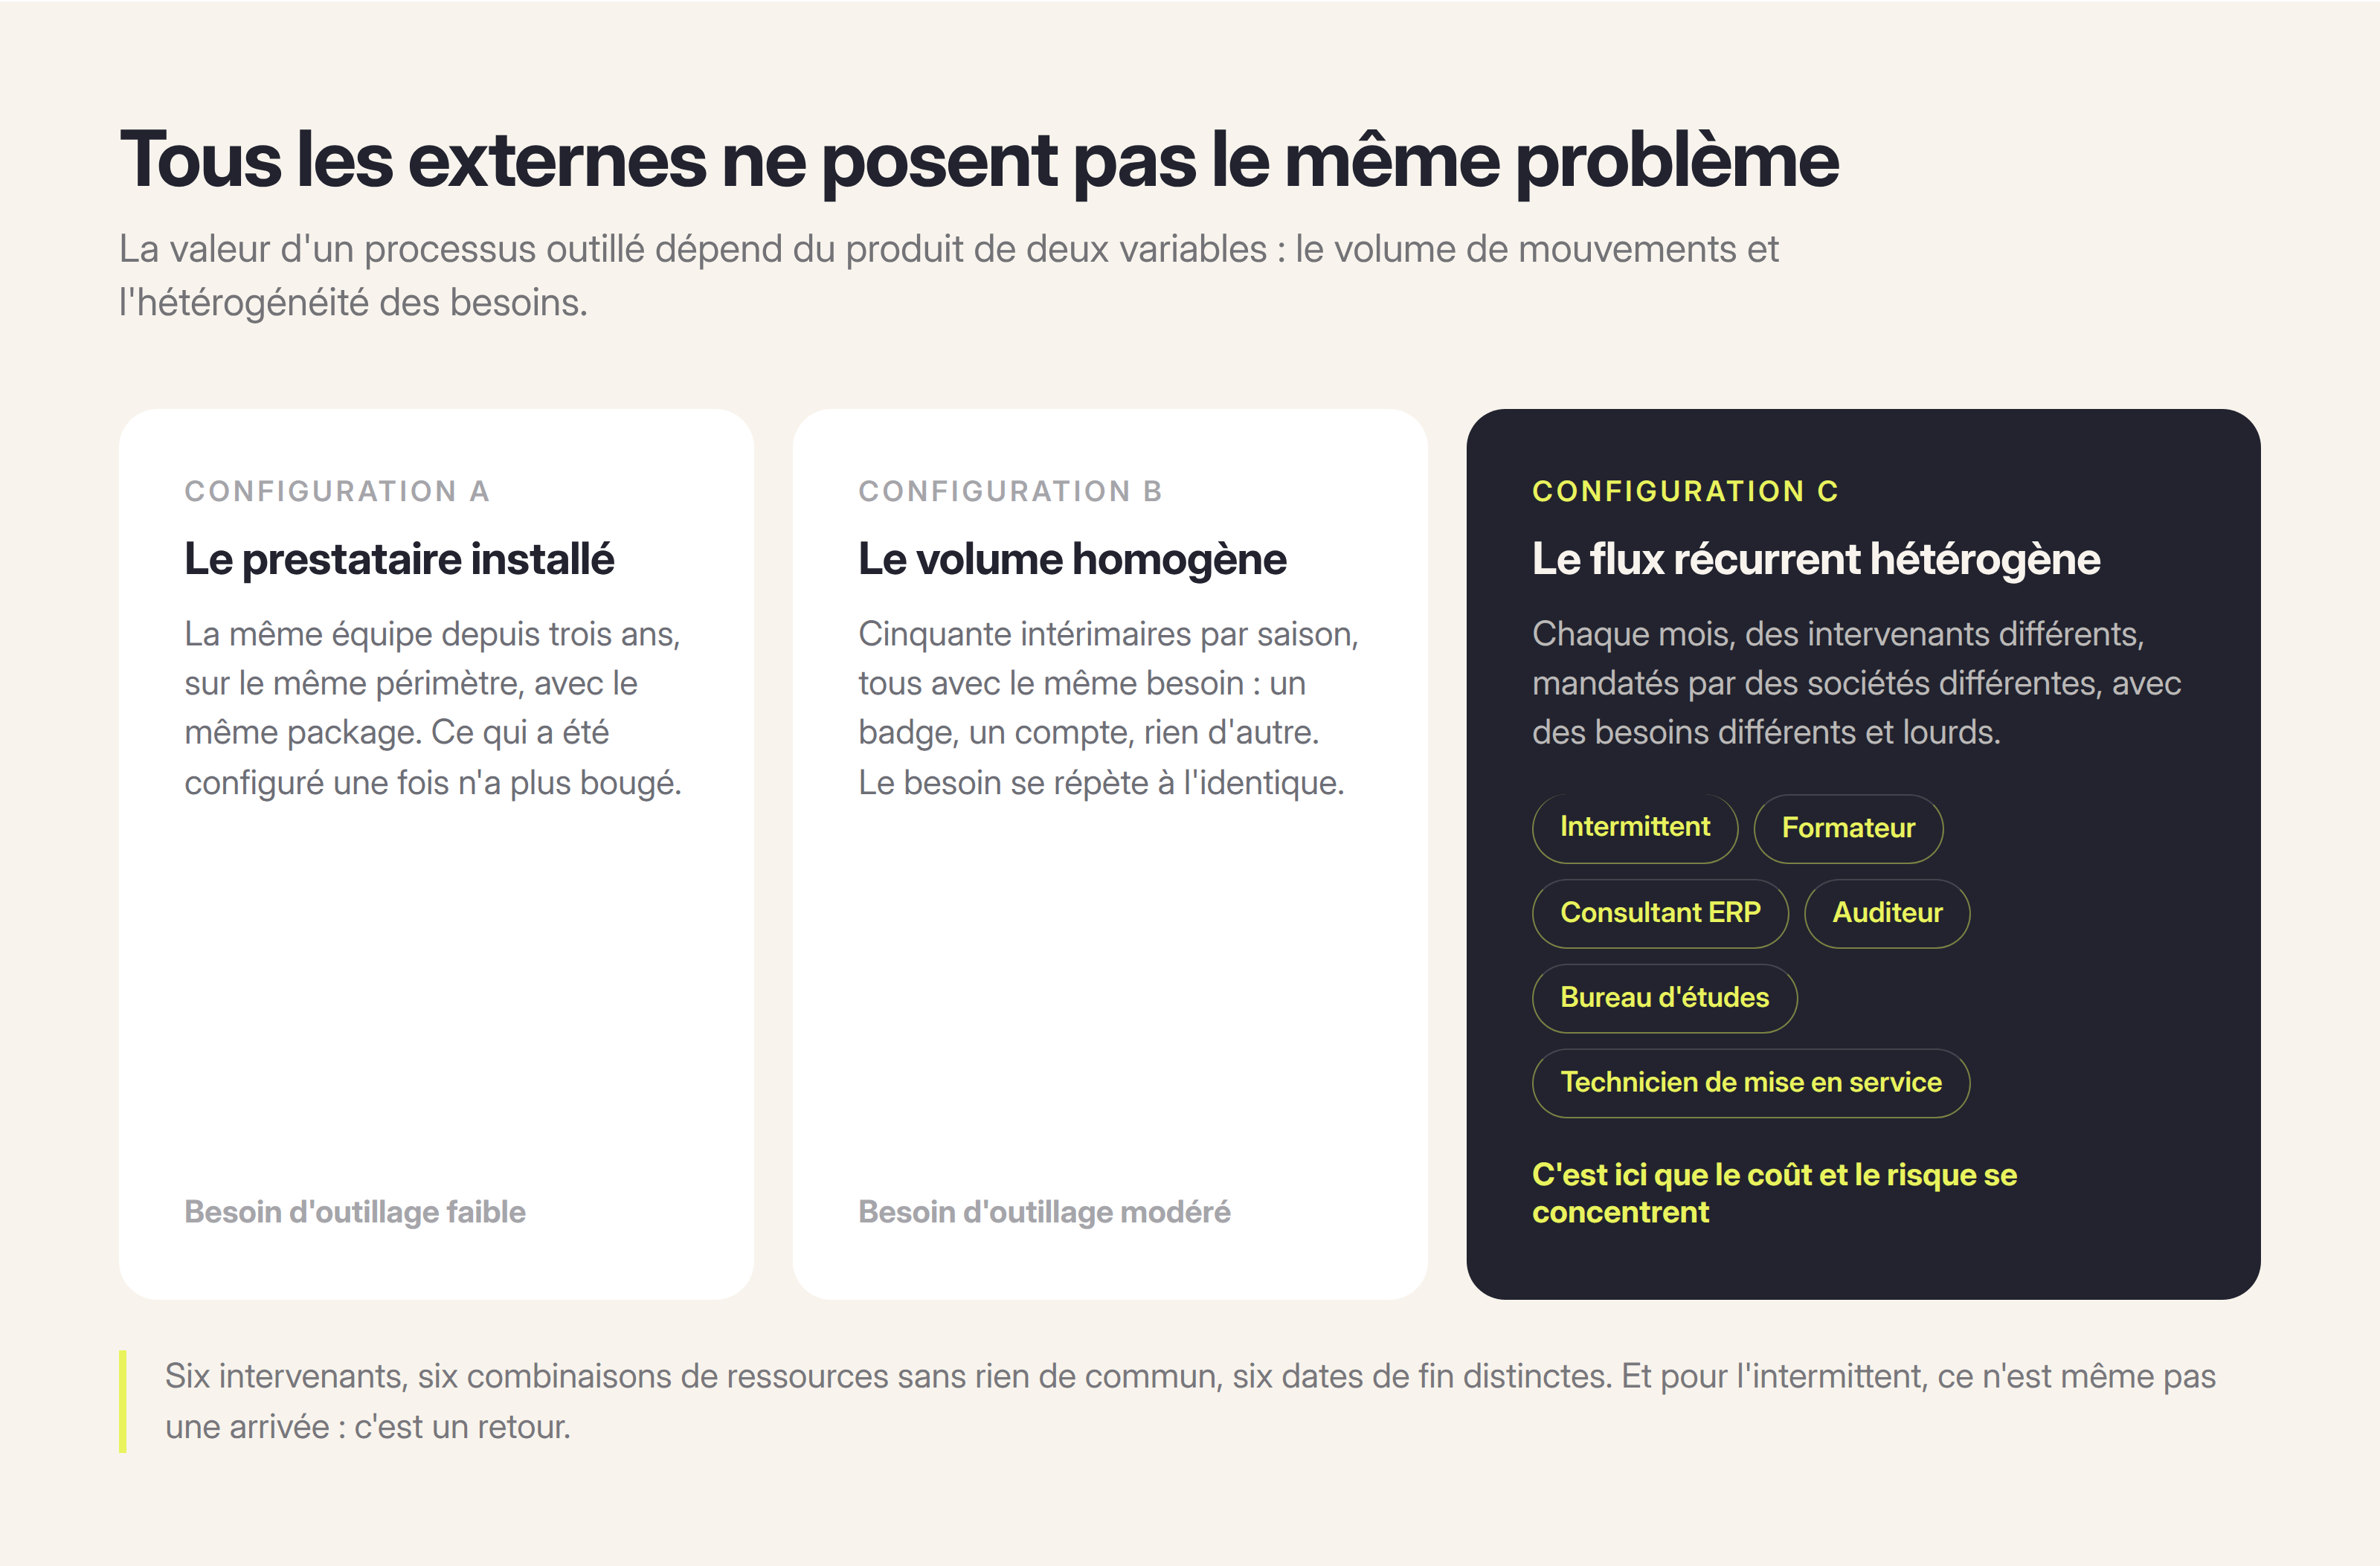
C'est la distinction que la plupart des articles sur le sujet oublient — et c'est pourtant elle qui détermine s'il faut outiller ou non. Trois configurations d'externalisation coexistent, et elles n'appellent pas la même réponse.
Configuration A — le prestataire installé. Une même équipe de sous-traitance présente depuis trois ans sur le même périmètre, avec les mêmes personnes et le même package de ressources. Les mouvements sont rares, les interlocuteurs sont connus de la DSI, et ce qui a été configuré une fois n'a plus bougé depuis. Un fichier partagé et un peu de rigueur suffisent presque. Le besoin d'outillage est faible — ce n'est pas là que se joue le sujet.
Configuration B — le volume homogène. Cinquante intérimaires logistiques par saison, tous avec le même besoin : un badge, un compte nominatif, rien d'autre. Le volume est élevé, mais le besoin est standard et se répète à l'identique. Un package unique et une procédure écrite couvrent l'essentiel. Le besoin d'outillage peut être conséquent mais on le connait.
Configuration C — le flux récurrent hétérogène. C'est ici que tout se complique, et c'est le cœur du sujet. Chaque mois, des intervenants différents, mandatés par des sociétés différentes, pour des missions différentes, avec des besoins en ressources différents et souvent lourds :
- un intermittent qui revient pour la troisième fois cette année, sur une mission de six semaines, et à qui il faut un poste de montage, une licence logicielle à plusieurs milliers d'euros, un casier et un badge de site — sans que personne ne sache ce qu'il détient encore de sa mission précédente ;
- un formateur qui intervient trois jours et a besoin d'une salle réservée, d'un vidéoprojecteur, d'un compte sur le LMS, d'un accès Wi-Fi invité et d'un badge sur deux sites ;
- un consultant ERP qui a besoin, six semaines durant, d'un accès administrateur au module finance et d'un poste conforme à votre politique de sécurité ;
- un auditeur qui a besoin, dix jours durant, d'un accès en lecture à des données sensibles et d'une traçabilité irréprochable de ce qu'il a consulté ;
- un bureau d'études qui a besoin d'un trimestre de licences CAO — plusieurs milliers d'euros — et d'un espace projet cloisonné ;
- un technicien de mise en service qui a besoin d'un accès temporaire au réseau industriel et d'EPI adaptés au site.
Six intervenants, six combinaisons de ressources qui n'ont rien en commun, six dates de fin distinctes. Et le mois suivant, six autres.
1.4. Pourquoi la configuration C est le vrai point de douleur?
Cinq mécanismes se cumulent, et ils se renforcent les uns les autres.
1. Aucun package standard n'est possible. Sur un CDI commercial, la DSI applique un modèle établi. Sur un flux hétérogène de prestataires, chaque arrivée est un cas particulier : il faut redemander, re-arbitrer, re-valider. C'est exactement le critère qui distingue les organisations où un processus artisanal tient encore de celles où il a cédé.
2. Aucune mémoire ne se constitue. L'intervenant change, la société qui l'envoie change, parfois le manager qui l'accueille change. Rien de ce qui a été appris au mois dernier ne sert au mois suivant, parce qu'aucune trace structurée n'a été gardée. La connaissance reste dans la tête de deux ou trois personnes — et dans leurs boîtes mail.
3. Les ressources en jeu sont lourdes et coûteuses. Ce ne sont pas des accès périphériques : ce sont des licences métier à plusieurs milliers d'euros à l'année, des droits d'administration sur l'ERP, des accès à des données sensibles, du matériel spécifique. L'erreur d'attribution coûte cher ; l'oubli de retrait coûte encore plus cher.
4. Les dates de fin sont courtes, fermes et répétées. Une mission de trois jours ou de six semaines se termine vite. L'écart entre la fin réelle de l'intervention et la coupure effective des accès ne se produit pas une fois par an, comme pour un départ de salarié : il se reproduit chaque mois, sur chaque intervenant, et il s'accumule.
5. Personne ne pilote vraiment l'ensemble. Les RH ne voient pas ces intervenants. Les Achats voient un contrat et une facture, pas des ressources. Le manager voit une prestation, pas un cycle de vie. La DSI voit un ticket, sans contexte et sans date de fin. Le processus n'a pas de propriétaire — il a seulement des passagers.
6. Certains ne sont même pas des arrivées, mais des retours.
C'est la spécificité des intermittents, des saisonniers et des vacataires : la même personne revient deux, trois, cinq fois par an. Techniquement, ce n'est pas un onboarding, c'est une réactivation — et c'est le cas que les processus artisanaux gèrent le plus mal. Faut-il recréer le compte ou le rouvrir ? Le matériel a-t-il été restitué la dernière fois ? La licence a-t-elle été libérée, ou payée à vide pendant les quatre mois d'interruption ? Sans historique structuré, personne ne sait, et l'organisation choisit systématiquement l'option la moins risquée à court terme : ne rien couper. C'est ainsi que se constituent des accès permanents pour des collaborateurs qui, eux, ne le sont pas.
Le test en une phrase : si les besoins en ressources de vos externes sont variables et si le flux est récurrent, vous êtes en configuration C — et aucune quantité de rigueur individuelle ne compensera l'absence de processus outillé.
1.5. Le symptôme, côté DSI
Tout responsable IT reconnaîtra la scène : la demande qui arrive le vendredi 17 h pour une arrivée le lundi matin. Ou le jour même. Avec des informations incomplètes, qui obligent le support à reboucler avec le manager — quels logiciels ? quels droits ? quels dossiers réseau ? quel abonnement téléphonique ? quel badge ? quel site ?
Et son pendant, beaucoup plus silencieux : la mission qui se termine sans que personne ne prévienne. Il n'y a pas d'entretien de départ, pas de solde de tout compte, pas de rituel. La date de fin figure dans un contrat de prestation que la DSI n'a jamais vu.
2. Pourquoi la séparation contractuelle est-elle légitime ? (et pourquoi doit-elle le rester)
Il serait facile de considérer cette fracture comme un simple défaut d'organisation. Ce serait une erreur d'analyse. Dans la majorité des entreprises, la séparation est délibérée, et elle repose sur deux motifs solides.
2.1. Le risque de requalification, plus surveillé que jamais
Faire entrer un prestataire indépendant dans le SIRH, au milieu des salariés, crée un indice d'intégration à la communauté de travail. En cas de contrôle URSSAF ou de contentieux prud'homal, le juge examine un faisceau d'indices pour caractériser un lien de subordination : ordres et directives, contrôle de l'exécution, pouvoir de sanction, mais aussi horaires imposés, exclusivité de fait et intégration dans un service organisé. La présomption de non-salariat posée à l'article L. 8221-6 du Code du travail peut alors être renversée.
Le contexte de contrôle s'est nettement durci :
- L'URSSAF a redressé près de 1,6 milliard d'euros au titre de la lutte contre le travail dissimulé en 2024, soit +34 % par rapport à 2023 — et environ cinq fois le niveau de 2013.
- Le nombre d'actions de contrôle répressives a atteint près de 6 700 en 2024, en hausse de 11 % sur un an.
Les conséquences d'une requalification se cumulent sur quatre plans.
Sur le plan pénal, le travail dissimulé expose à 3 ans d'emprisonnement et 45 000 € d'amende pour la personne physique, 225 000 € pour la personne morale.
Sur le plan social, le redressement URSSAF porte sur trois années de cotisations — cinq en cas de fraude — assorties d'une majoration de 25 %.
Sur le plan prud'homal, la requalification ouvre droit à des rappels de salaires, d'heures supplémentaires, de congés payés et d'indemnités de rupture sur toute la durée de la relation.
Sur le plan de la responsabilité du donneur d'ordre, enfin, s'ajoute une solidarité financière pour les dettes d'un sous-traitant non conforme, avec une obligation de vigilance à renouveler tous les six mois pour tout contrat supérieur à 5 000 € HT (art. L. 8222-1 à L. 8222-6 du Code du travail).
2.2. La vitesse opérationnelle
Les métiers entretiennent leur propre réseau d'experts. Pouvoir contractualiser en direct avec un freelance sans passer par un circuit RH de plusieurs semaines est un avantage concurrentiel, pas un dysfonctionnement. Sur des activités à flux tendu — production audiovisuelle, ingénierie de projet, saisonnalité, pics de charge — c'est même la condition de l'activité.
3. Mais l'informatique n'a aucune raison de suivre cette frontière
Passées ces contraintes juridiques et opérationnelles, une évidence demeure : qu'il soit salarié ou externe, un collaborateur a besoin des mêmes ressources pour travailler. Un ordinateur, une adresse e-mail, un compte Microsoft 365, un accès VPN, un badge, parfois une licence métier à plusieurs milliers d'euros.
Et il y a plus troublant. Sur trois dimensions, la population externe présente un profil de risque supérieur à la population interne :
1. Les accès sont souvent aussi sensibles, parfois davantage. Un consultant ERP dispose de droits d'administration sur votre logiciel de gestion. Un développeur en régie a accès à vos dépôts de code. Un auditeur consulte vos données financières ou sociales les plus sensibles. Un formateur ouvre un compte sur votre LMS et circule sur plusieurs sites. Ce ne sont pas des accès périphériques.
2. La durée est courte et le turnover élevé. Un CDI génère un événement d'entrée et, quelques années plus tard, un événement de sortie. Une population de cinquante prestataires en missions de trois à six mois génère plus de cent cinquante événements par an. Le volume de coupures à opérer est structurellement plus élevé — et c'est là que se concentre la dette d'accès.
3. Le signal de sortie n'existe pas. C'est le point décisif. Le départ d'un salarié déclenche une chaîne d'événements visibles : préavis, entretien, solde de tout compte, information de l'équipe. La fin de mission d'un externe ne déclenche rien. Elle est une date dans un contrat que la DSI n'a jamais lu. (lire notre article sur Les 4 scénarios d'offboarding IT à anticiper pour ne pas être dépassé par la logistique collaborateurs.)
4. Les besoins ne se répètent pas. Un effectif salarié se répartit en un nombre fini de profils : commercial, ingénieur, fonction support. Un flux d'intervenants extérieurs, lui, ne se stabilise jamais. Le formateur du mois de mars n'a rien en commun avec le consultant ERP du mois d'avril, ni avec l'auditeur du mois de mai. Chaque arrivée repart de zéro — alors même que ce sont ces profils qui mobilisent les ressources les plus coûteuses et les droits les plus sensibles.
Autrement dit : la population la plus difficile à sortir du système d'information est aussi celle qui est gérée avec le moins d'outillage. C'est l'exact inverse de ce que la gestion du risque commanderait.
4. Ce que la dissociation IT coûte vraiment
Le manque de processus unifié n'est pas un sujet administratif. Il se chiffre sur quatre postes.
4.1. Sécurité : le risque tiers est devenu le premier angle d'attaque
C'est le poste le plus lourd, et celui qui progresse le plus vite.
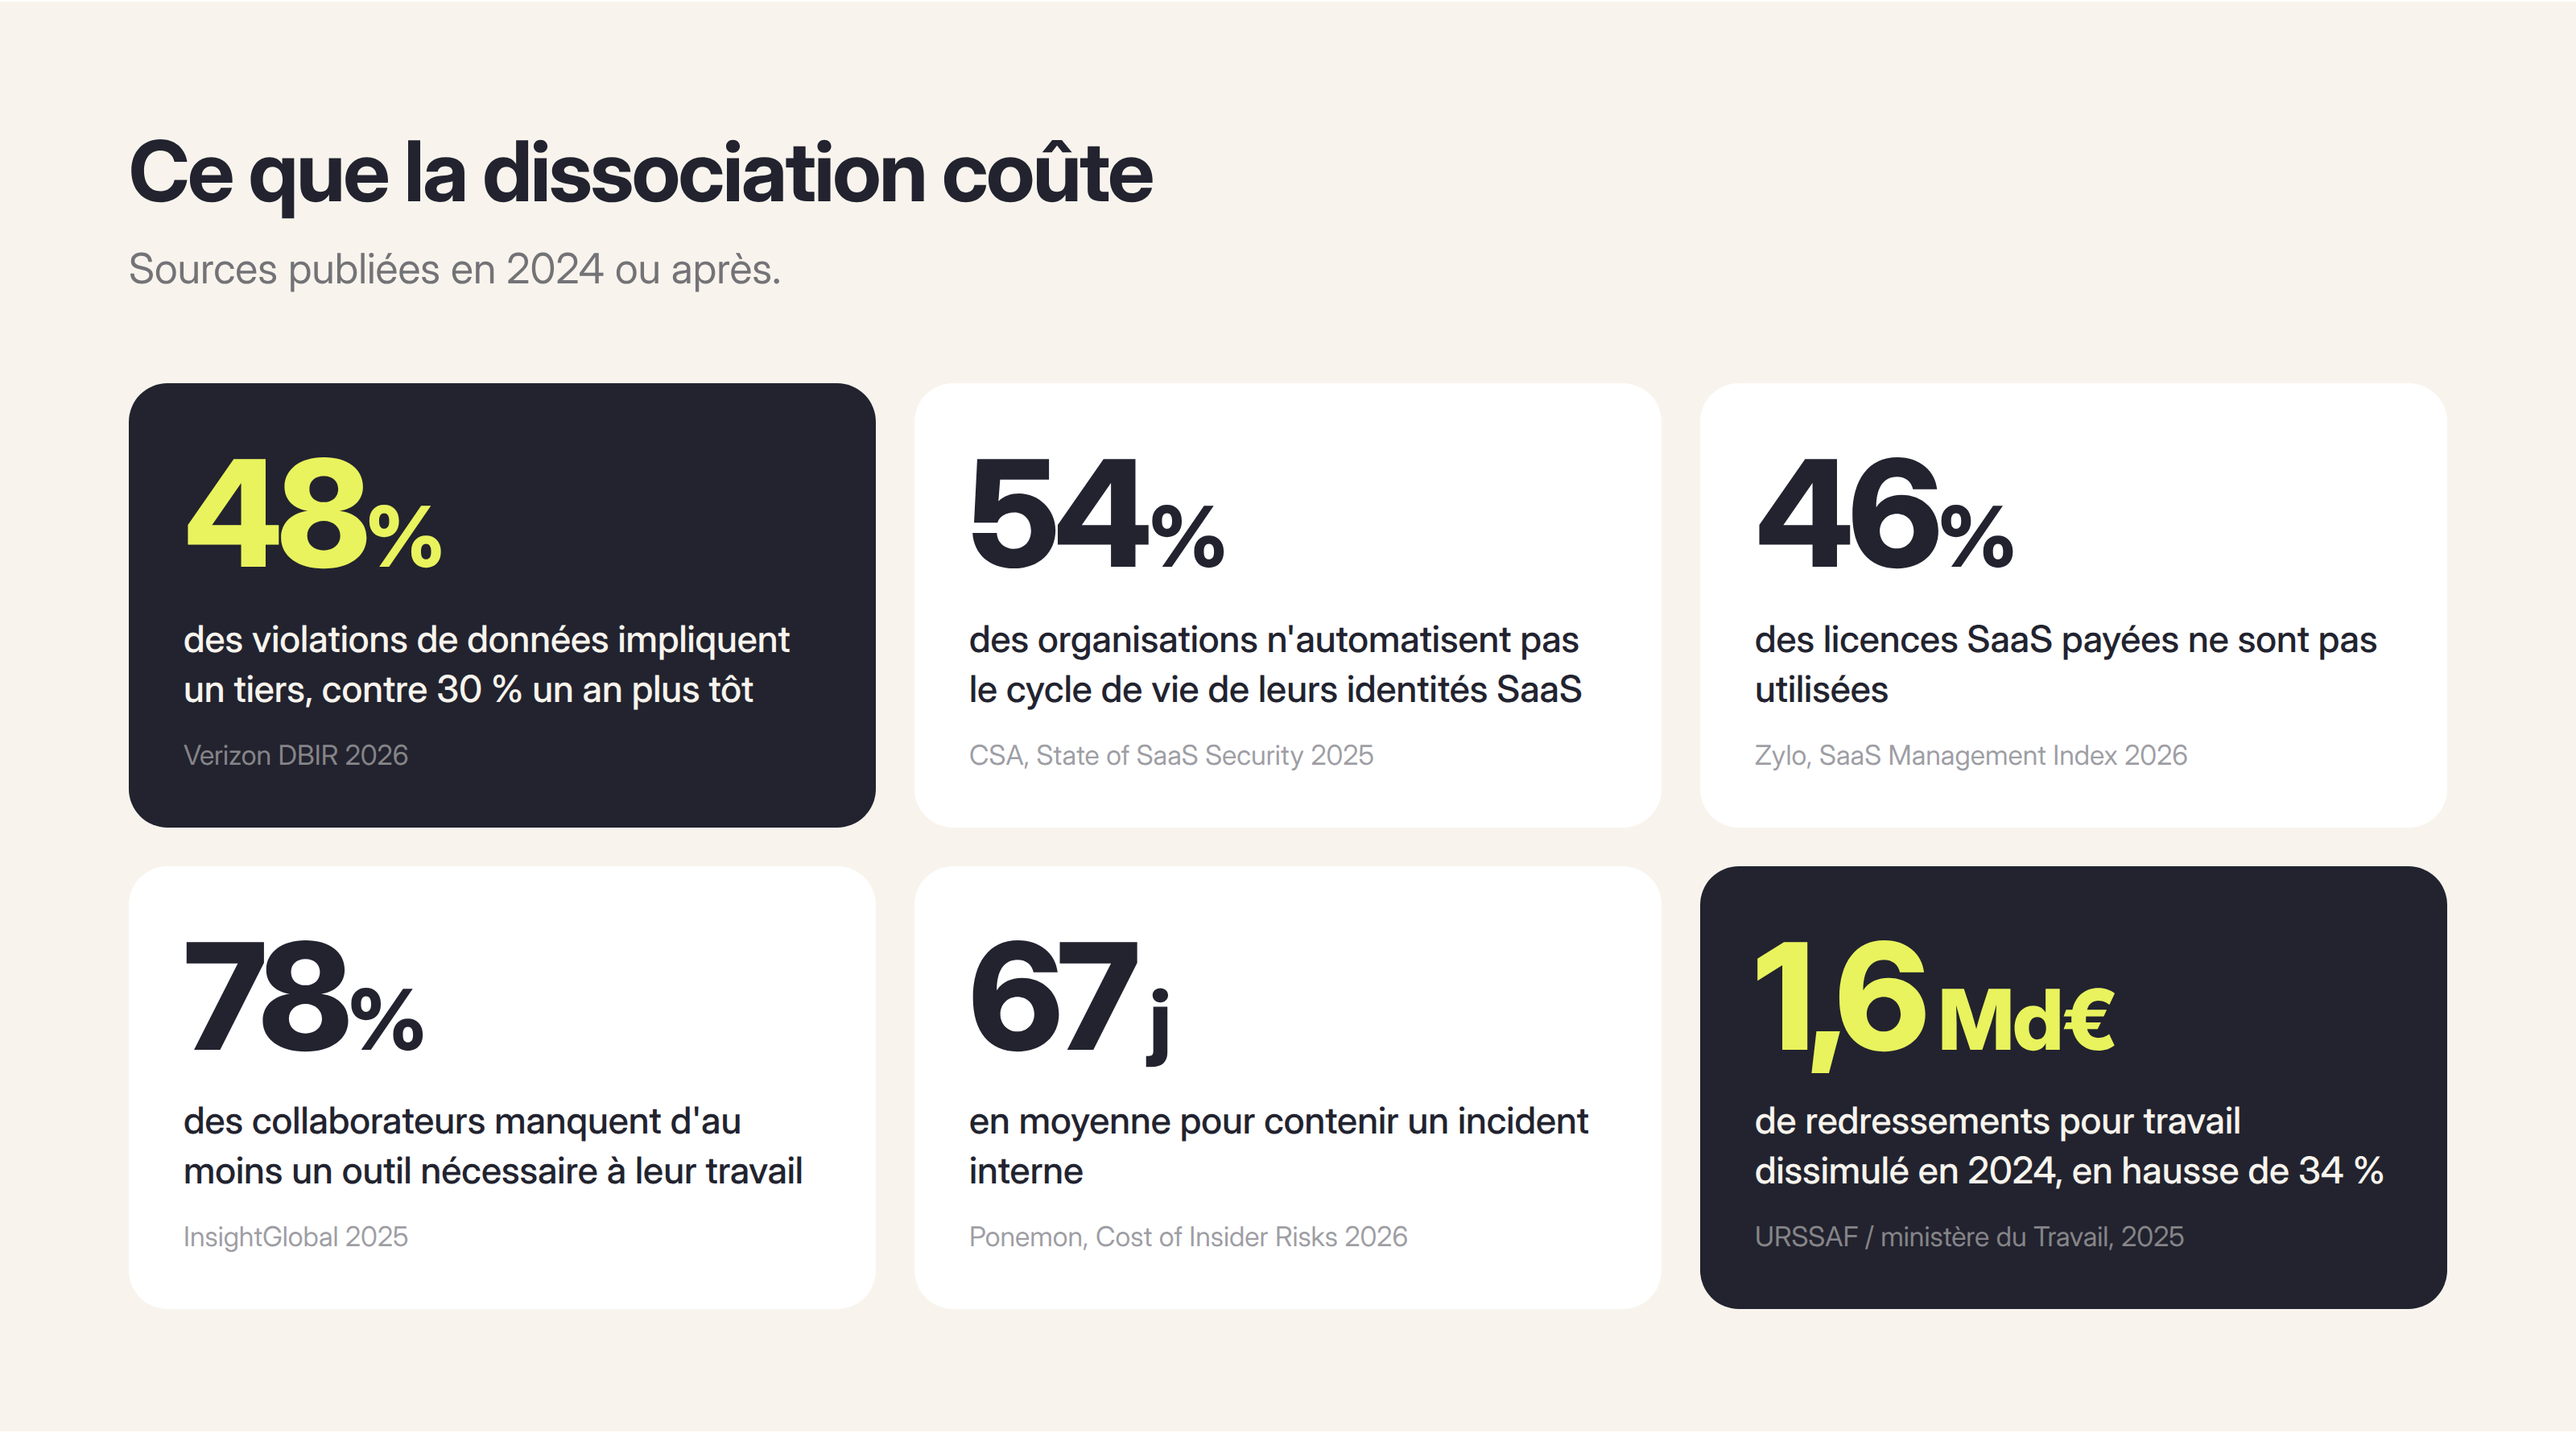
- 48 % des violations de données analysées impliquent un tiers, contre 30 % l'année précédente — une progression d'environ 60 % en un an, selon le Data Breach Investigations Report 2026 de Verizon.
- Environ 39 % des violations comportent au moins une étape où l'attaquant abuse d'identifiants légitimes (Verizon DBIR 2026). Un compte de prestataire qui aurait dû être fermé est, littéralement, un identifiant légitime.
- En France, le 11ᵉ baromètre du CESIN (2026) confirme la tendance côté RSSI : près d'une organisation sur trois estime que plus de la moitié de ses incidents proviennent de tiers, et 34 % rapportent une attaque exploitant une faille de sécurité chez un tiers.
- La gouvernance des identités reste le maillon faible : selon le rapport State of SaaS Security 2025 de la Cloud Security Alliance, 58 % des organisations peinent à faire appliquer les privilèges et 54 % n'ont aucune automatisation du cycle de vie des identités SaaS.
- Le vol d'identifiants est le type d'incident interne le plus coûteux : 842 462 $ par incident en moyenne, selon le 2026 Cost of Insider Risks du Ponemon Institute — pour un coût annuel moyen de 19,5 M$ par organisation (18,6 M$ en Europe).
- Et le temps joue contre vous : 67 jours en moyenne pour contenir un incident interne, avec un coût qui passe de 14,2 M$ (moins de 30 jours) à 21,9 M$ (plus de 90 jours).
- Pour mémoire, le coût moyen mondial d'une violation de données atteint 4,99 M$ en 2026, en hausse de 12 % sur un an (IBM).
Traduit en langage opérationnel : le prestataire dont la mission s'est achevée vendredi, et dont personne n'a prévenu la DSI, a toujours accès à votre Teams, à votre serveur de fichiers et à votre ERP ce matin. Il n'a probablement aucune intention malveillante. Son compte, lui, reste une porte ouverte — et une porte que ni vous ni lui ne surveillez.
4.2. Finances : les licences et le matériel qui s'évaporent
- Selon le 2026 SaaS Management Index de Zylo, l'organisation moyenne n'utilise que 54 % des licences SaaS qu'elle paie. Les 46 % restants sont du gaspillage sec.
- Sur les logiciels métiers, la facture grimpe vite. Une licence de suite de montage vidéo pour un intermittent, une licence ERP pour un consultant, une licence CRM pour un commercial en régie : ce sont des postes à plusieurs milliers d'euros par an. Le cas des intermittents est le plus coûteux de tous, parce que l'interruption y est structurelle : une licence conservée « au cas où il revienne » est payée douze mois pour six semaines d'usage — et rarement sur une seule personne. Multipliés par les missions jamais clôturées d'une saison, ils deviennent une ligne budgétaire à part entière.
- Le matériel suit la même logique : ordinateurs non restitués, écrans oubliés, téléphones jamais rendus — parce que le départ n'a jamais été communiqué à la DSI ni aux Services généraux, et qu'aucun inventaire ne rattache le poste à son détenteur.
4.3. Productivité : le premier jour raté
- 78 % des collaborateurs déclarent qu'il leur manque au moins un outil pour réussir dans leur poste (InsightGlobal, 2025).
- 22 % des travailleurs ont déjà quitté un poste dans les 90 premiers jours, et 60 % d'entre eux invoquent une préparation ou une formation insuffisante (InsightGlobal, 2025).
- Le coût d'un recrutement raté est estimé jusqu'à 25 000 $ par les managers RH, et plutôt autour de 50 000 $ par les directeurs des ressources humaines (Enboarder, 2025).
Pour un externe, l'effet est encore plus direct : sa mission est facturée à la journée. Trois jours passés à attendre un accès sont trois jours facturés sans production. Le coût du retard n'est pas diffus, il est sur la facture.
Côté DSI, le coût prend la forme d'une charge mentale permanente : relances, allers-retours, arbitrages dans l'urgence. Chaque heure passée à courir après une information d'arrivée est une heure qui n'est pas consacrée à sécuriser le système d'information.
4.4. Conformité : NIS 2 et ISO 27001 ne distinguent pas les statuts
C'est le point que beaucoup d'organisations découvrent tard.
NIS 2. La directive européenne, transposée en France en 2025 et supervisée par l'ANSSI, fait passer le périmètre réglementaire d'environ 500 entités sous NIS 1 à près de 15 000 entités. Les seuils — 50 salariés, 10 M€ de chiffre d'affaires ou 10 M€ de bilan — placent la quasi-totalité des ETI dans le champ. Les sanctions atteignent 10 M€ ou 2 % du chiffre d'affaires mondial pour les entités essentielles, 7 M€ ou 1,4 % pour les entités importantes, avec une possible responsabilité personnelle des dirigeants.
Or NIS 2 impose explicitement la sécurité de la chaîne d'approvisionnement et la gestion des accès — sans jamais distinguer le statut contractuel de la personne qui détient un accès. Le baromètre CESIN 2026 indique d'ailleurs que 59 % des organisations françaises se déclarent concernées par NIS 2, devant DORA (32 %) et le Cyber Resilience Act (30 %).
ISO/IEC 27001:2022. L'annexe A, dans sa version en vigueur, ne fait pas davantage de différence :
- A.6 — Sécurité des ressources humaines : un processus d'entrée et de sortie formalisé, pour tout personnel ayant accès à l'information, y compris les tiers.
- A.5.9 et A.5.10 — Inventaire et restitution des actifs : chaque ressource doit être rattachée à un détenteur identifié et restituée à son départ.
- A.5.15 à A.5.18 — Contrôle, provisionnement et révocation des droits d'accès : qui valide, qui coupe, et sur quelle preuve.
Lors de l'audit de surveillance annuel, l'auditeur ne demande pas votre organigramme. Il demande l'historique complet d'un collaborateur tiré au sort : arrivée, ressources attribuées, prolongations, départ, restitutions. Si ce collaborateur est un prestataire suivi sur Excel, la réponse tient en plusieurs heures de fouille dans GLPI, Jira et les boîtes mail. Ou n'existe pas.
4.5. Les neuf chiffres à retenir
- 48 % des violations de données impliquent un tiers, contre 30 % un an plus tôt — Verizon DBIR 2026
- 39 % des violations comportent un abus d'identifiants légitimes — Verizon DBIR 2026
- 1 organisation française sur 3 estime que plus de la moitié de ses incidents proviennent d'un tiers — Baromètre CESIN 2026
- 54 % des organisations n'ont aucune automatisation du cycle de vie de leurs identités SaaS — CSA, State of SaaS Security 2025
- 842 462 $ par incident de vol d'identifiants, et 67 jours pour le contenir — Ponemon, Cost of Insider Risks 2026
- 46 % des licences SaaS payées ne sont pas utilisées — Zylo, SaaS Management Index 2026
- 78 % des collaborateurs déclarent manquer d'au moins un outil nécessaire à leur travail — InsightGlobal 2025
- 1,6 Md€ de redressements au titre du travail dissimulé en 2024, en hausse de 34 % — URSSAF / ministère du Travail, 2025
- ~15 000 entités françaises concernées par NIS 2, avec des sanctions jusqu'à 10 M€ — transposition NIS 2, 2025
5. La règle : dissocier les contrats, unifier le cycle de vie
C'est ici que se joue le vrai sujet, et c'est là que la plupart des organisations se trompent de raisonnement. La question n'est pas « faut-il traiter les externes comme des salariés ? ». Elle est : « sur quel objet la séparation doit-elle porter ? »
5.1. Ce qui reste dissocié, ce qui s'unifie
Ce qui reste dissocié : la relation contractuelle. Le contrat, le processus achats, la facturation, l'absence de subordination dans l'exécution de la mission, l'obligation de vigilance. Ce périmètre appartient aux RH pour les internes, aux Achats et aux métiers pour les externes. Il s'appuie sur deux référentiels distincts : le SIRH d'un côté, les contrats de prestation de l'autre.
Ce qui devient unifié : la gestion des ressources matérielles et logicielles. Le catalogue de ressources, les règles d'attribution, le provisionnement, l'inventaire, la restitution et la révocation. Ce périmètre appartient à la DSI et aux Services Généraux, et il s'appuie sur un référentiel unique : celui des personnes ayant accès aux ressources de l'entreprise, quel que soit leur statut.
Un poste de travail, un compte, un badge et une licence sont des actifs de l'entreprise, pas des attributs du contrat de travail. Leur attribution et leur retrait relèvent de la gouvernance IT.
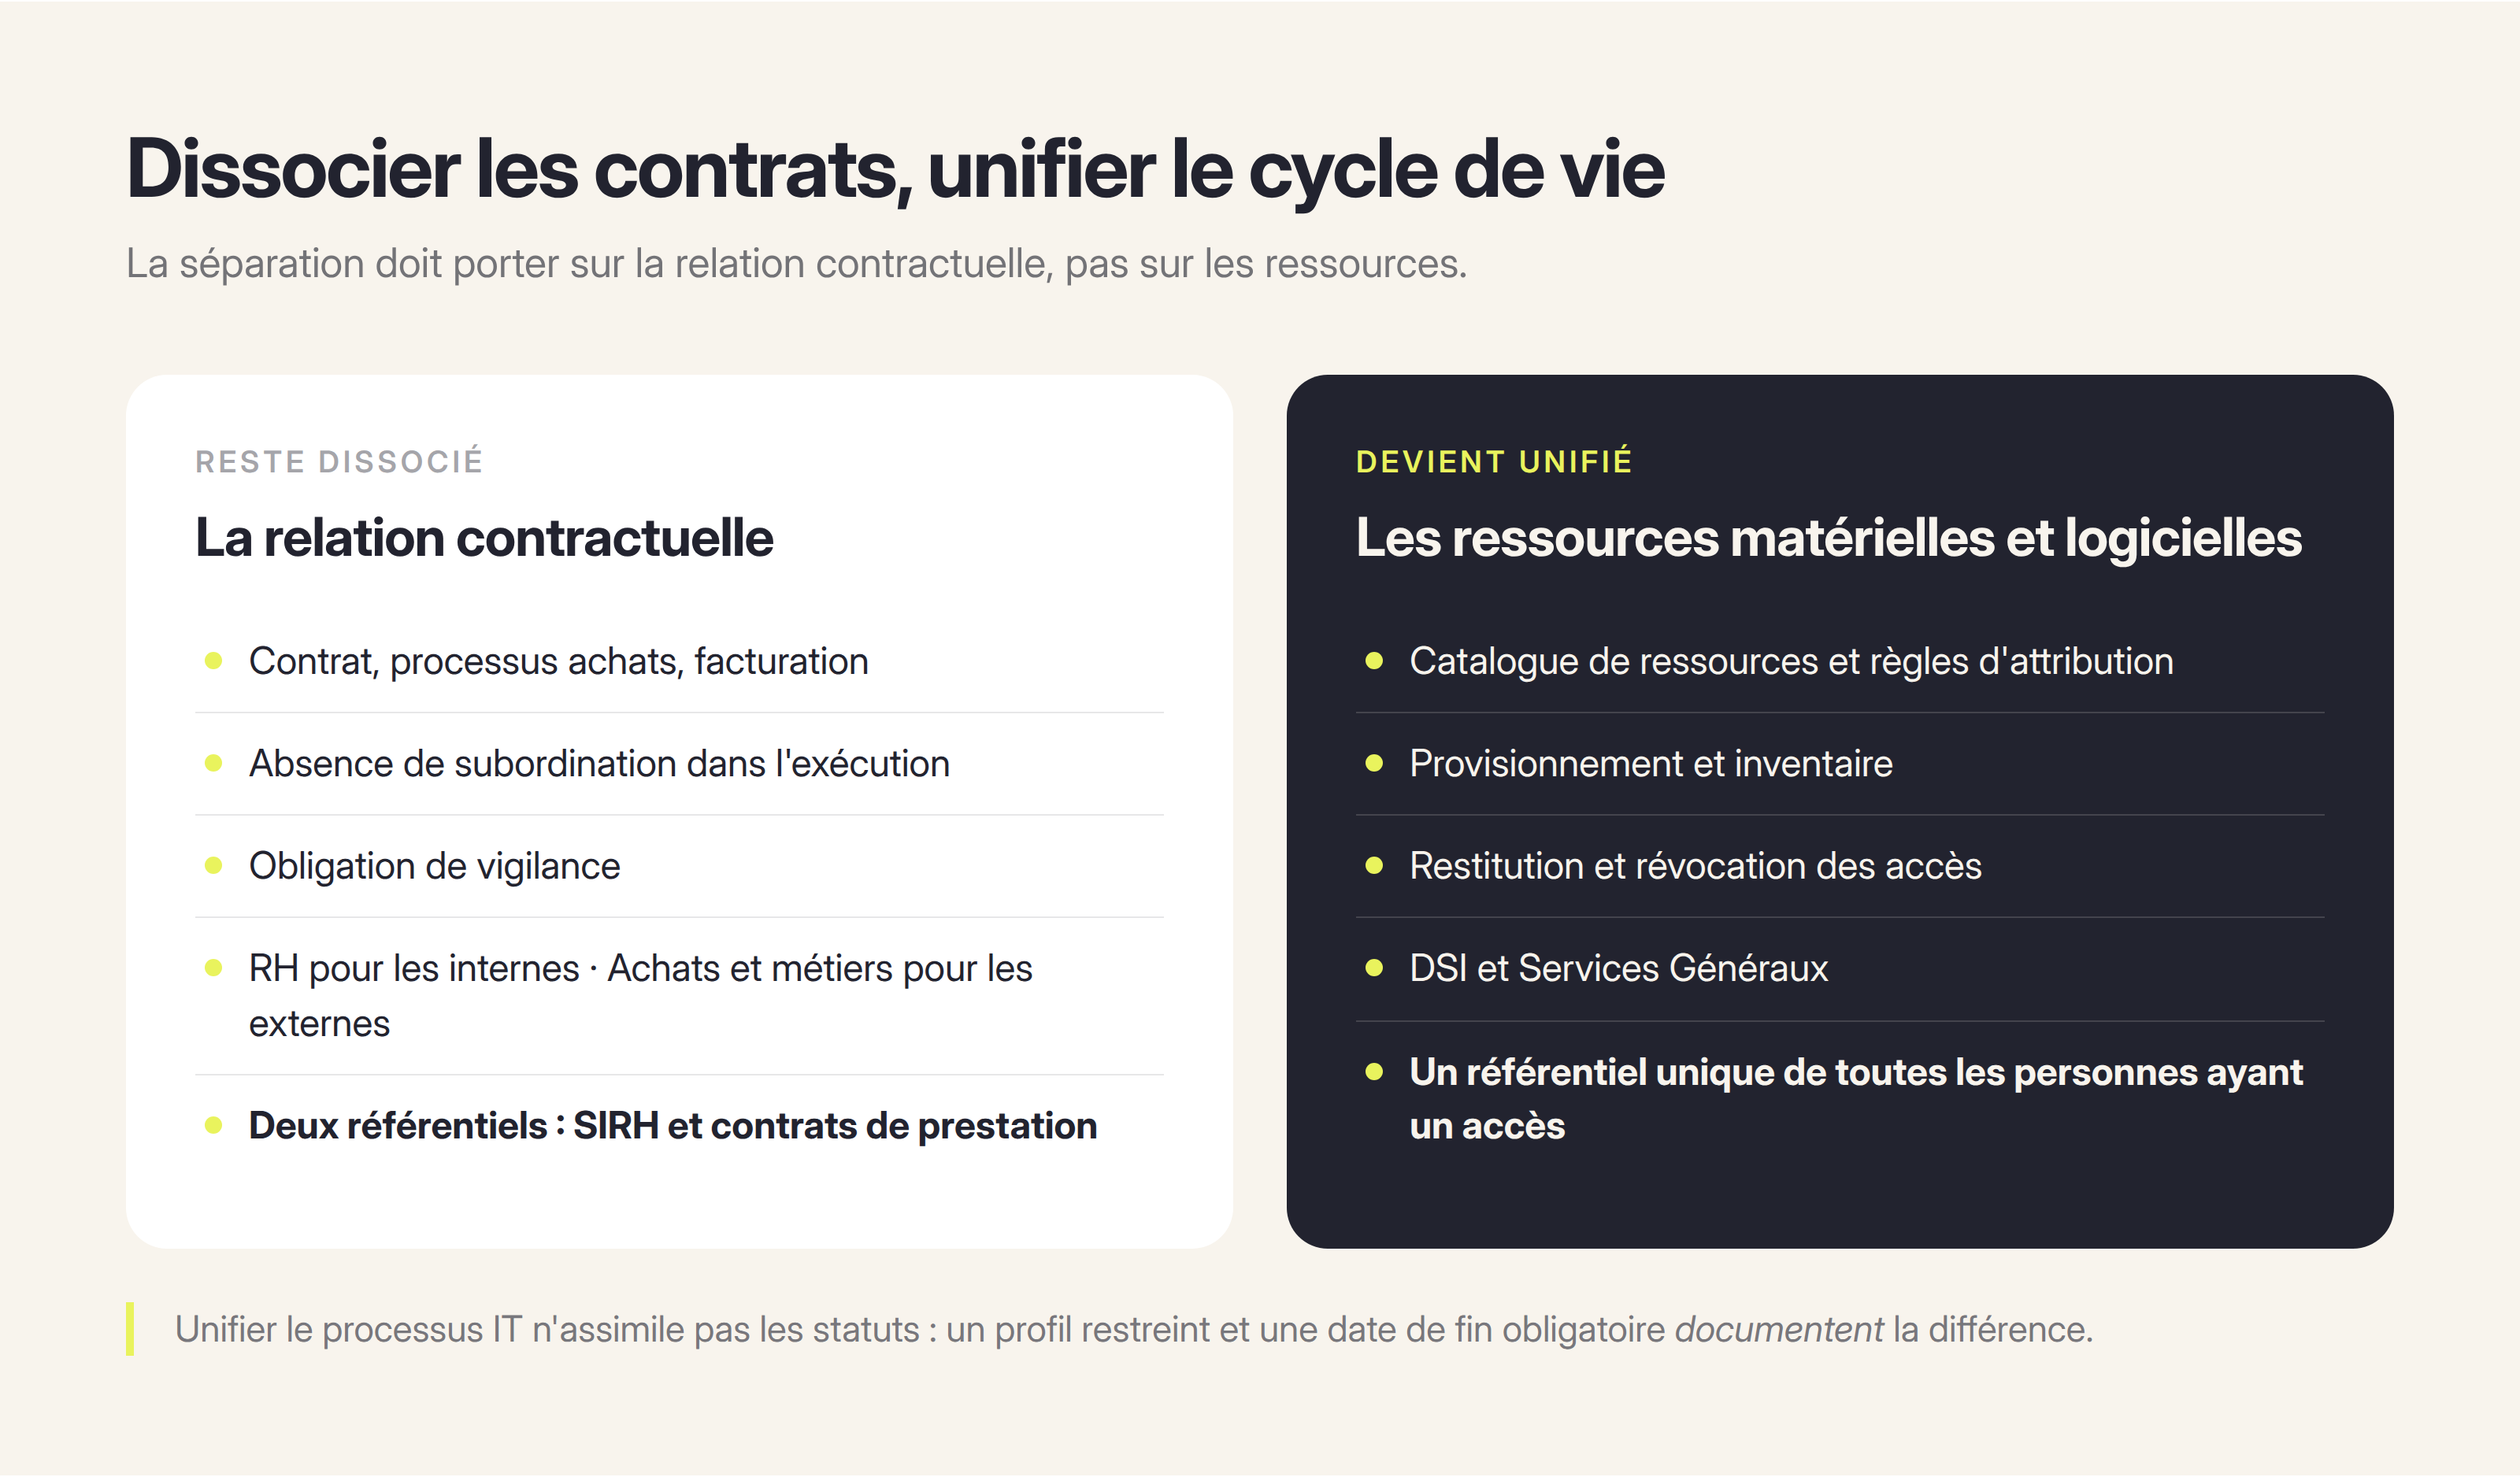
5.2. Unifier le processus IT ne revient pas à assimiler les statuts
Ce point mérite d'être posé clairement, car il revient dans toutes les discussions avec les directions juridiques. Bien menée, l'unification produit même l'effet inverse de celui que l'on craint : elle documente la différence.
- un profil de ressources distinct pour les externes : périmètre réduit, pas d'accès aux outils RH, aux instances internes ni aux données non nécessaires à la mission ;
- des marqueurs explicites : adresse en prenom.nom-ext@, badge d'une couleur différente, mention « prestataire » dans l'annuaire ;
- une date de fin obligatoire, alignée sur le terme du contrat de prestation, là où le salarié n'en a pas ;
- une traçabilité complète de ce qui a été attribué, à qui, par qui, pour quelle durée et sur quelle mission.
Un processus unique, avec des règles d'attribution différenciées par statut. C'est l'inverse d'un mélange des genres — et c'est une pièce utile au dossier si la question de la requalification se pose un jour.
⚠️ Ces éléments constituent une pratique de place, pas un avis juridique. Faites valider votre configuration par votre direction juridique ou votre conseil.
6. Méthode : cinq étapes pour unifier l'onboarding et l'offboarding IT
Le cadre de référence est celui du joiner-mover-leaver (JML) : entrée, changement de périmètre, sortie. Pour un externe, le « mover » prend la forme d'une prolongation de mission ou d'un élargissement du périmètre projet. Trois événements, un même moteur, quel que soit le statut.
Étape 1 — Cartographier toutes les portes d'entrée
Avant d'unifier, il faut savoir d'où viennent les arrivées. Dans la plupart des ETI, il en existe au moins trois : le SIRH, les fichiers Excel des managers pour les externes, et le circuit achats pour la sous-traitance. Listez-les, nommez un responsable pour chacune, et identifiez le signal qui déclenche — ou devrait déclencher — l'onboarding IT.
Question à poser en comité de direction : « Si un prestataire arrive lundi, quelle est la première trace écrite de son existence dans notre système d'information, et à quelle date apparaît-elle ? »
Étape 2 — Construire un référentiel unique des collaborateurs
Un seul endroit où figurent toutes les personnes ayant accès aux ressources de l'entreprise, avec un attribut de statut : CDI, CDD, alternant, stagiaire, intérimaire, prestataire, freelance, intermittent, saisonnier, sous-traitant.
Ce référentiel ne remplace pas le SIRH — il l'agrège avec les autres sources, sans y faire entrer les externes. C'est la condition pour répondre, à tout moment, à la question que posera l'auditeur comme le RSSI : qui a accès à quoi, à quel titre, et jusqu'à quand ?
Étape 3 — Formaliser le catalogue de ressources et la matrice de profils
Deux objets complémentaires.
Le catalogue : l'inventaire exhaustif de ce qui peut être attribué — matériel IT, logiciels, licences, badges, véhicules, cartes de paiement, EPI, abonnements téléphoniques, casiers, accès réseau — avec, pour chaque ligne, le(s) (responsable(s) interne(s) de l'attribution et du retrait. C'est ce dernier point qui fait la différence : sans responsable nommé, aucune tâche ne peut être routée automatiquement.
La matrice de profils (approche RBAC) : qui a droit à quoi, selon le poste, le département, le site et le statut. L'unité de travail y est le profil collaborateur : une combinaison de ressources décrite une fois, puis réutilisée à chaque arrivée qui lui correspond.
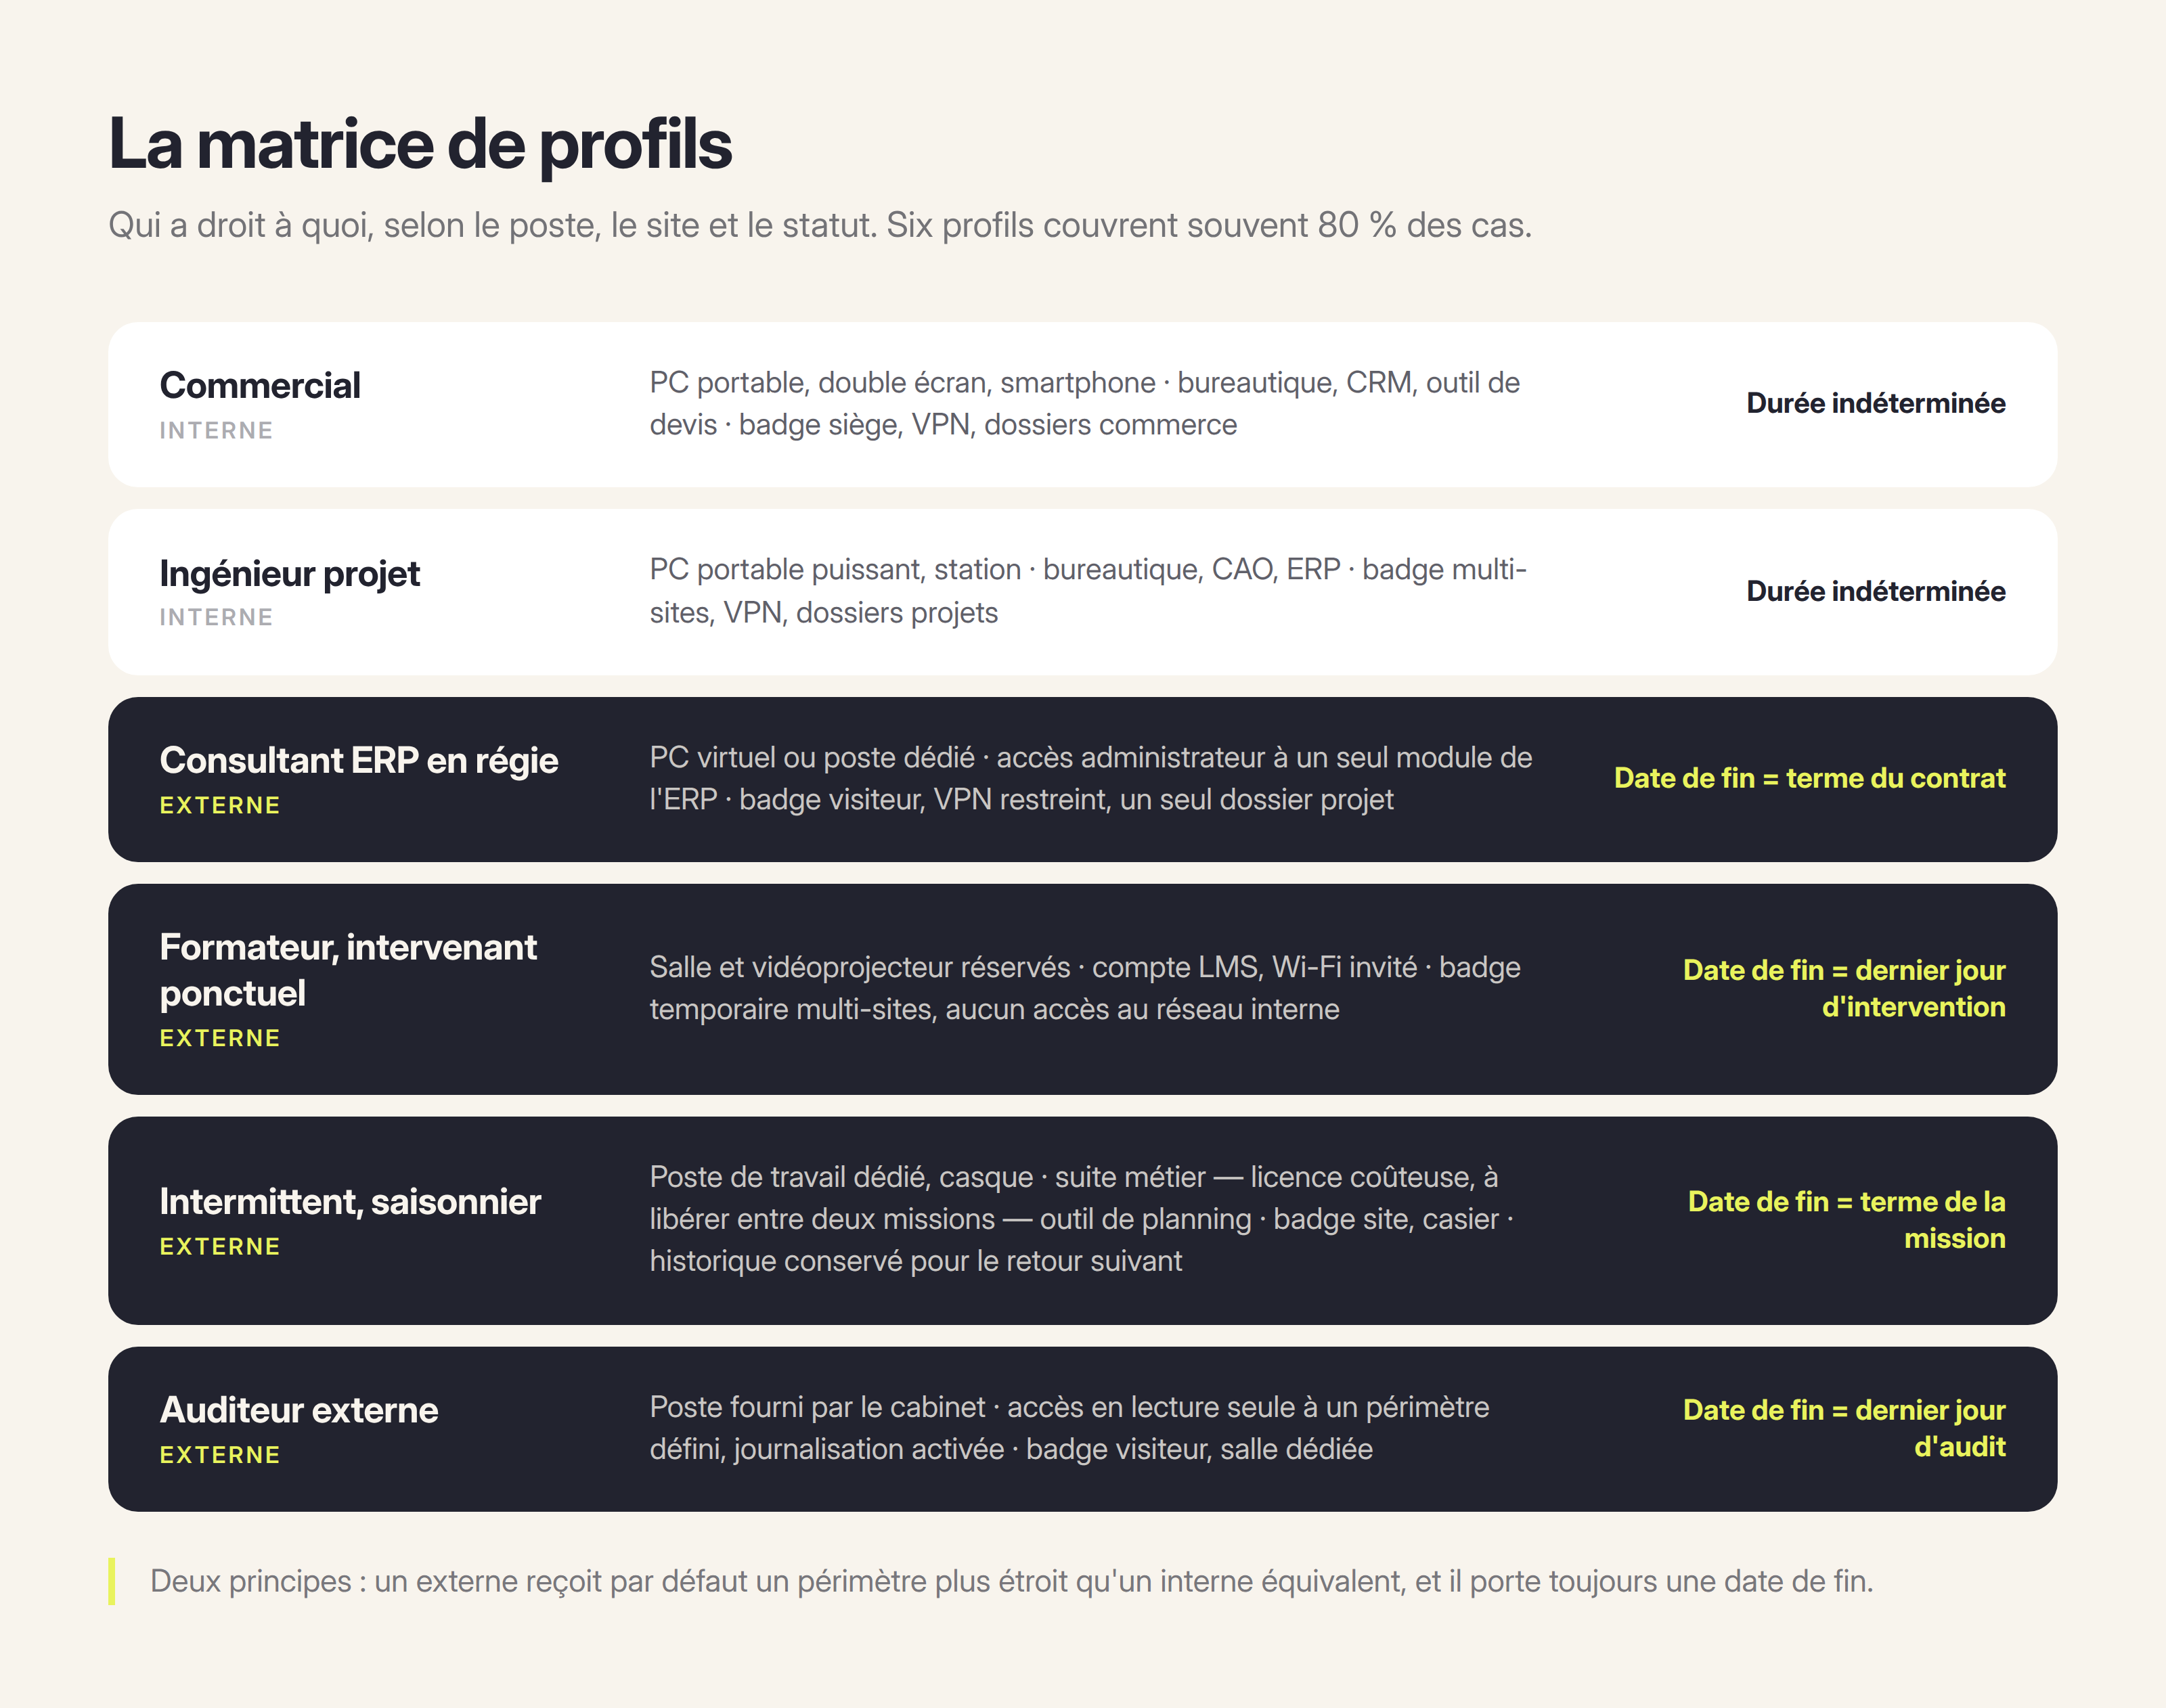
Six profils suffisent souvent à couvrir 80 % des cas. En voici une trame.
Commercial (interne) — PC portable, double écran et smartphone ; bureautique, CRM et outil de devis ; badge siège, VPN et dossiers commerce. Durée indéterminée.
Ingénieur projet (interne) — PC portable puissant et station de travail ; bureautique, CAO et ERP ; badge multi-sites, VPN et dossiers projets. Durée indéterminée.
Consultant ERP en régie (externe) — PC virtuel ou poste dédié ; bureautique restreinte et accès administrateur à un seul module de l'ERP ; badge visiteur, VPN restreint et un seul dossier projet. Date de fin = terme du contrat.
Formateur ou intervenant ponctuel (externe) — salle et vidéoprojecteur réservés ; compte LMS et Wi-Fi invité ; badge temporaire sur les sites concernés, aucun accès au réseau interne. Date de fin = dernier jour d'intervention, souvent à trois jours.
Intermittent ou saisonnier (externe) — poste de travail dédié et casque ; suite métier — souvent une licence coûteuse, à libérer entre deux missions — et outil de planning ; badge site et casier. Date de fin = terme de la mission, avec conservation de l'historique pour que le retour suivant soit une réactivation et non une redécouverte.
Auditeur externe (externe) — poste fourni par le cabinet ; accès en lecture seule à un périmètre de données défini, journalisation des consultations activée ; badge visiteur et salle dédiée. Date de fin = dernier jour de la mission d'audit, généralement à dix jours.
Deux principes structurent cette trame : un externe reçoit par défaut un périmètre plus étroit qu'un interne équivalent, et il porte toujours une date de fin, là où l'interne n'en a pas. Notez aussi la différence de nature : sur la population interne, le profil employé se déduit du poste et ne bouge quasiment pas ; sur la population externe, il se déduit de la mission — et change donc à chaque fois.
C'est précisément sur les flux hétérogènes que cette matrice change tout. Tant que chaque intervenant est traité comme un cas unique, le manager doit tout redécrire et la DSI doit tout rechallenger, à chaque fois. Dès lors qu'un profil « formateur », « consultant ERP » ou « auditeur » est décrit une seule fois dans le catalogue, la demande suivante devient un choix dans une liste au lieu d'un e-mail en texte libre — et l'organisation cesse de repartir de zéro tous les mois.
Un conseil issu du terrain : ne cherchez pas l'exhaustivité au démarrage. Certaines organisations configurent volontairement peu de règles et laissent le manager choisir dans le catalogue. C'est déjà un progrès considérable par rapport à l'e-mail en texte libre, parce que le choix est borné et que la demande est structurée.
Étape 4 — Un package collaborateur prédéfini, déclenché en preboarding
Qu'il s'agisse d'un alternant ou d'un freelance, la demande doit arriver à la DSI sous la même forme, par le même canal, avec les mêmes informations obligatoires. Le manager est notifié dès la détection de l'arrivée et se voit proposer un package collaborateur prédéfini : la combinaison de ressources attachée au profil, directement issue de la matrice construite à l'étape 3. Il confirme, ajuste à la marge si la mission le justifie, et les responsables de ressources reçoivent leurs tâches de manière anticipée.
Le gain n'est pas seulement de confort. Un package prédéfini supprime la principale cause de retard — l'aller-retour pour informations manquantes — parce qu'il n'y a plus rien à deviner : la question posée au manager n'est plus « De quoi cette personne a-t-elle besoin ? », à laquelle il répond de mémoire, mais « Ce package est-il le bon ? », à laquelle il répond en trente secondes. C'est aussi le préalable à tout onboarding automatisé : on n'automatise que ce qui a d'abord été structuré.
Délai cible : déclenchement à J-10 ouvrés minimum pour un interne, J-5 pour un externe. Cette phase de preboarding est le seul moment où l'on peut encore commander, arbitrer et valider sans urgence. Se brancher sur le SIRH permet de faire descendre l'information dès la signature de la promesse d'embauche, plusieurs semaines avant l'arrivée. Côté externe, le signal équivalent est le bon de commande ou le contrat de prestation signé : c'est là qu'il faut aller le chercher.
Étape 5 — Rendre la date de fin obligatoire et automatiser la sortie
C'est le point de bascule. Un contrat de prestation a un terme connu à la signature. Ce terme doit être un champ obligatoire du référentiel, et il doit déclencher automatiquement :
- une alerte au manager à J-15 : prolongation ou clôture ?
- la génération des tâches de retrait à la date de fin — coupure des accès, désactivation des comptes, restitution du matériel, récupération du badge ;
- la libération des licences pour réattribution ;
- l'archivage de la preuve pour l'audit.
C'est ce mécanisme, et lui seul, qui transforme une intention en offboarding automatisé : la sortie ne dépend plus de quelqu'un qui y pense, mais d'une date qui arrive.
Ajoutez-y une revue périodique des accès — trimestrielle pour les externes, annuelle pour les internes — et vous couvrez l'essentiel de ce que NIS 2 et ISO 27001 exigent en matière de moindre privilège.
7. Onboarding IT et offboarding IT : deux faces d'un même processus
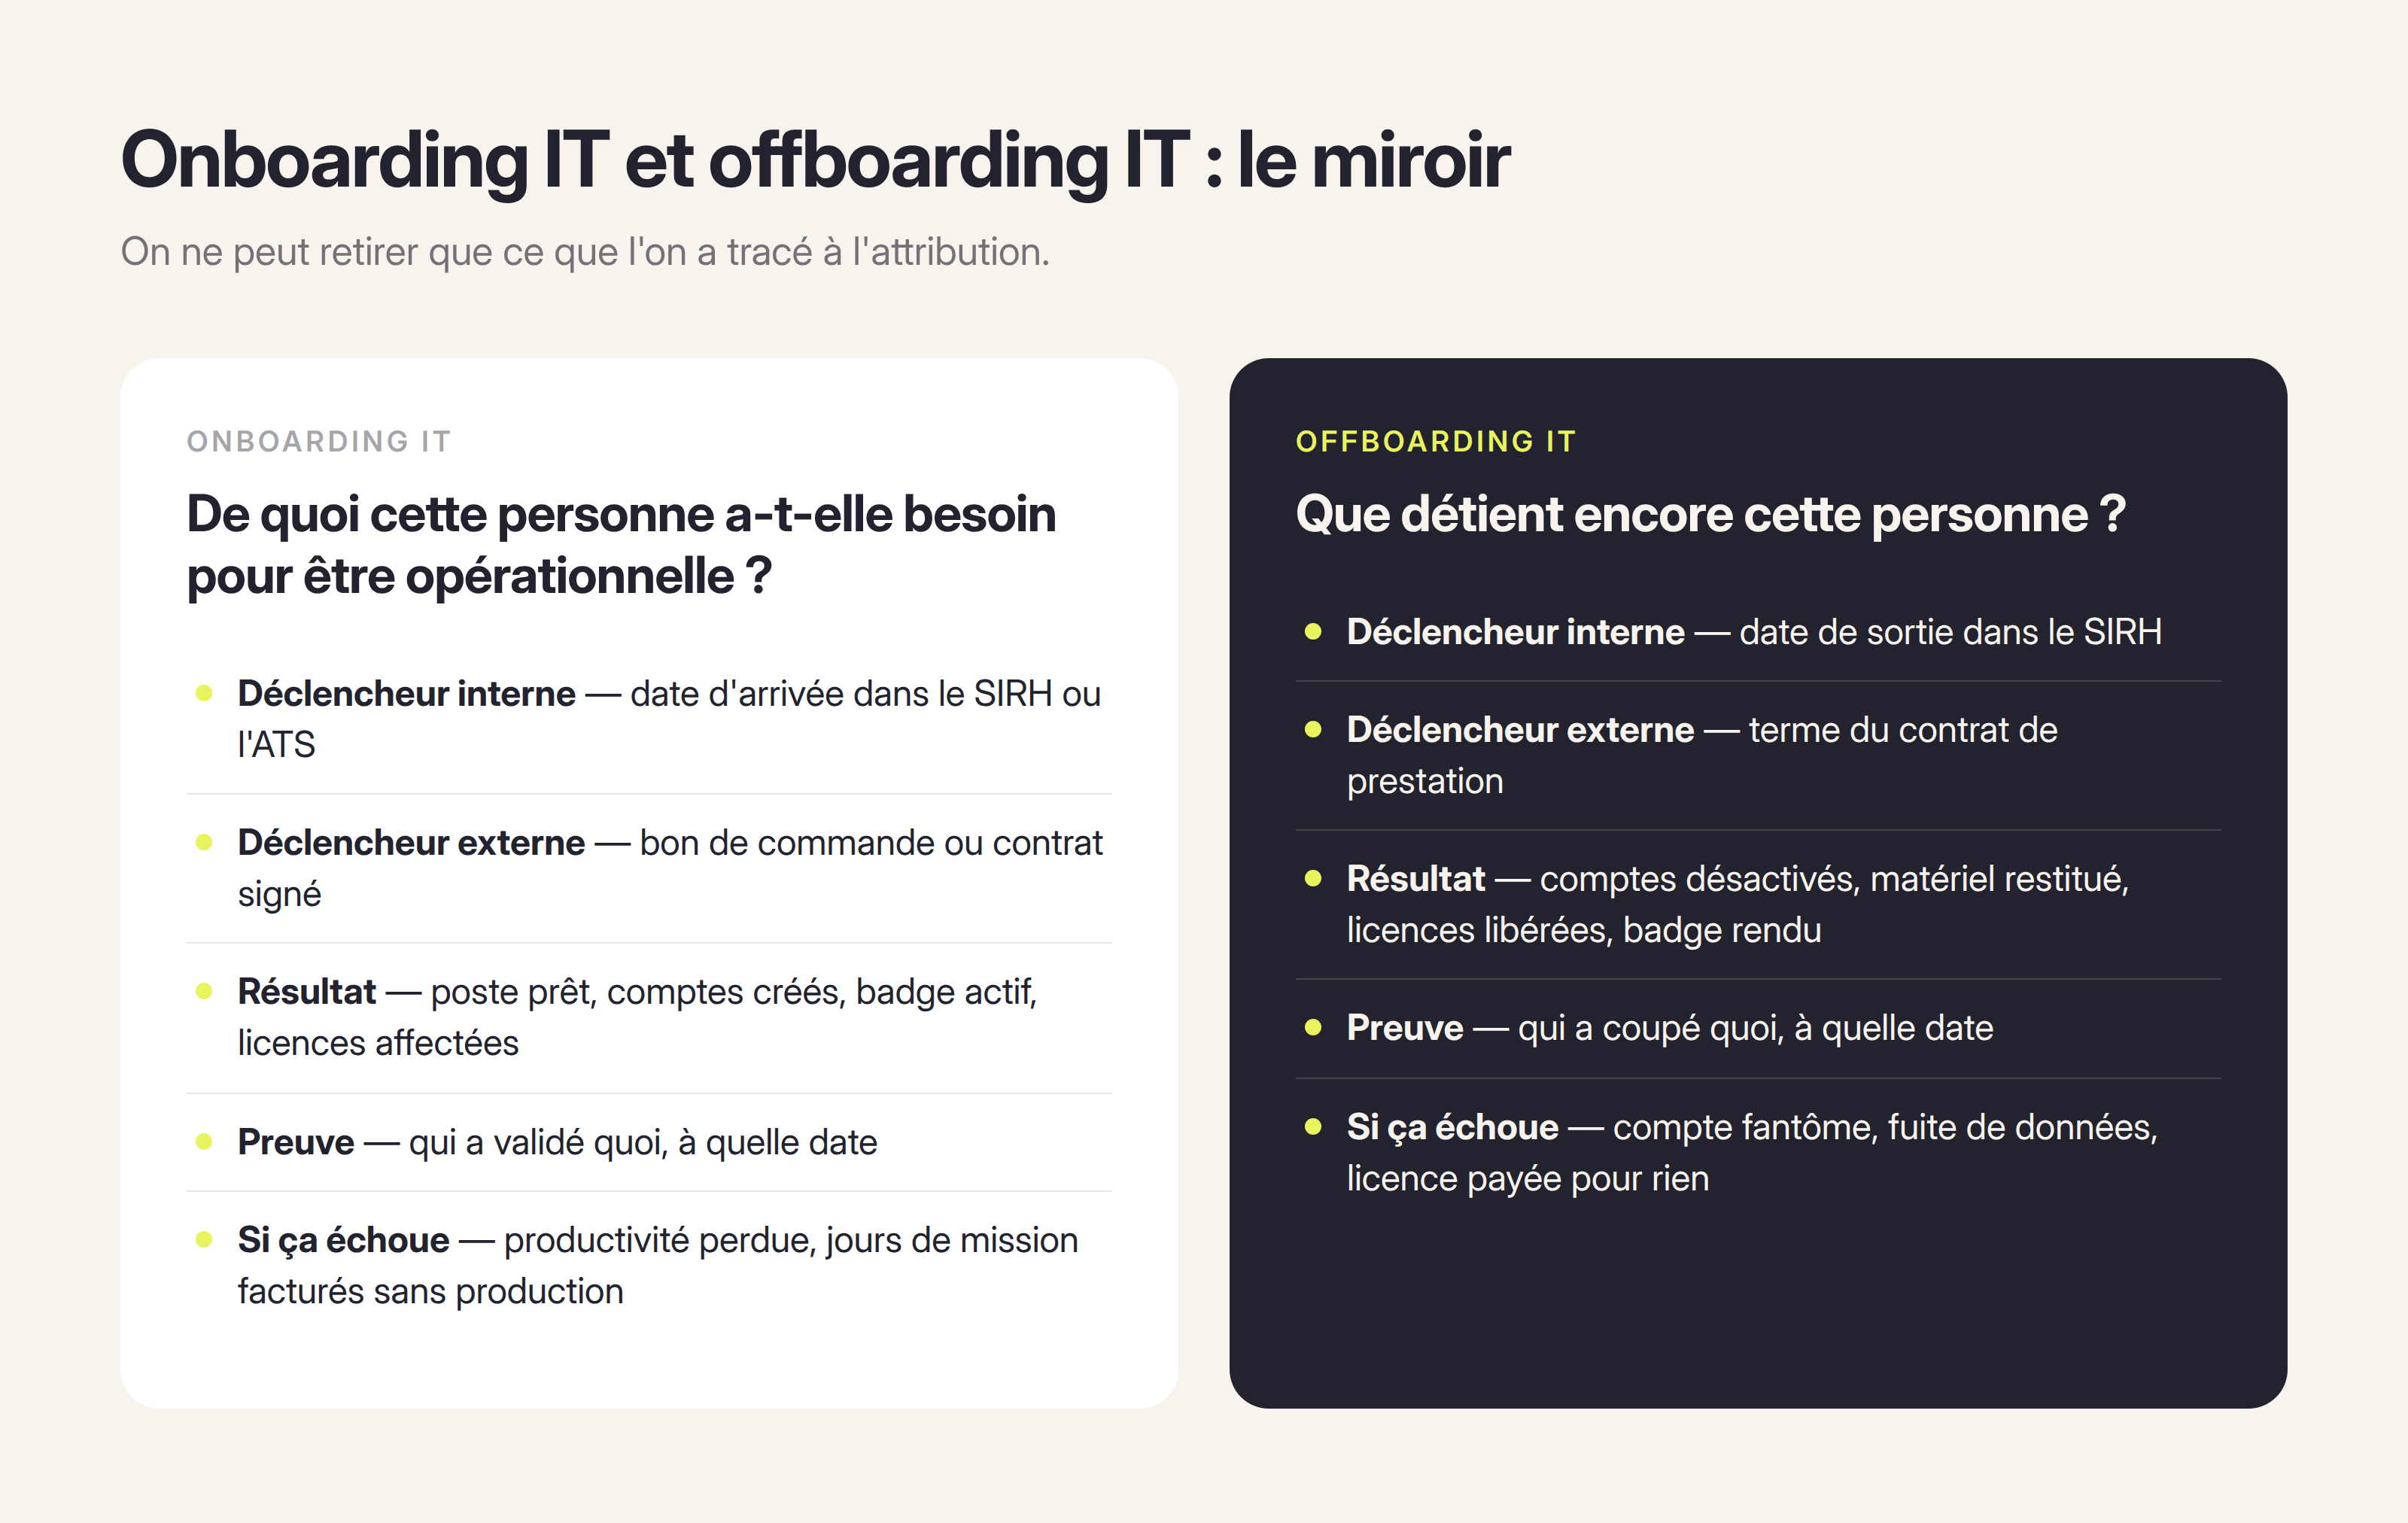
Un bon offboarding IT commence par un bon onboarding IT. La raison est mécanique : on ne peut retirer que ce que l'on a tracé à l'attribution.
L'onboarding IT est déclenché par la date d'arrivée pour un interne, enregistrée dans le SIRH, et par la signature du bon de commande ou du contrat de prestation pour un externe. Il répond à une seule question : de quoi cette personne a-t-elle besoin pour être opérationnelle le premier jour ? Il part des RH ou du manager vers la DSI, les Services Généraux et la Finance. Il est réussi quand le poste est prêt, les comptes créés, le badge actif et les licences affectées. La preuve à conserver est celle de la validation : qui a validé quoi, à quelle date. En cas d'échec, on perd de la productivité — et, pour un externe, des jours de mission facturés sans production.
L'offboarding IT est déclenché par la date de sortie pour un interne et par le terme du contrat de prestation pour un externe. Il répond à la question symétrique : que détient encore cette personne ? Il part du manager vers les mêmes acteurs. Il est réussi quand les comptes sont désactivés, le matériel restitué, les licences libérées et le badge rendu. La preuve à conserver est celle de la révocation : qui a coupé quoi, à quelle date. En cas d'échec, on hérite d'un compte fantôme, d'un risque de fuite de données et d'une licence payée pour rien.
L'onboarding mobilise naturellement les énergies : un recrutement coûte cher, la marque employeur est en jeu, tout le monde regarde. L'offboarding est le parent pauvre — alors que c'est là que se concentrent les risques de sécurité, de conformité et de gaspillage. Et pour la population externe, l'écart est maximal : l'arrivée finit toujours par se savoir, le départ jamais.
8. Checklist IT : les 12 points d'un processus unifié
À utiliser comme grille d'auto-évaluation en comité DSI / RH / Achats.
Entrée
- Toutes les portes d'entrée sont identifiées — SIRH, achats, fichiers métiers — et rattachées à un responsable nommé.
- Chaque personne ayant accès aux ressources existe dans un référentiel unique, quel que soit son statut.
- Le statut contractuel est un attribut explicite et obligatoire de ce référentiel.
- Un package collaborateur prédéfini est proposé au manager à J-10 (interne) ou J-5 (externe).
- Les responsables de ressources reçoivent des tâches nominatives, pas des e-mails.
- Chaque externe se voit appliquer un profil de ressources restreint par défaut.
Pendant la mission
- Toute prolongation de mission est un événement tracé, avec une nouvelle date de fin.
- Toute demande complémentaire passe par le même canal que la demande initiale.
- Une revue périodique des accès est planifiée — trimestrielle pour les externes.
Sortie
- La date de fin est obligatoire pour tout contrat à durée déterminée ou de prestation.
- Une alerte de prolongation ou de clôture part automatiquement avant l'échéance.
- L'historique complet d'une personne — attributions, prolongations, restitutions — est exportable en une action, pour l'audit.
Si vous cochez moins de huit points sur douze, votre exposition ne vient pas d'un défaut d'outil de sécurité. Elle vient d'un défaut de processus en amont.
9. Quand un outil d'orchestration se rentabilise
Il faut le dire franchement : toutes les organisations n'ont pas besoin d'outiller la gestion de leurs externes. La valeur d'un outil d'orchestration ne dépend pas du nombre d'externes, mais du produit de deux variables — le volume de mouvements et l'hétérogénéité des besoins.
Volume seul, besoins identiques : une procédure écrite et un modèle de demande suffisent souvent. Besoins hétérogènes, mais deux ou trois arrivées par an : la rigueur individuelle tient encore. Volume et hétérogénéité : le processus artisanal a déjà cédé, et personne dans l'organisation ne s'en est formellement rendu compte.
Six signaux indiquent que vous êtes dans le troisième cas :
- Vous accueillez chaque mois des intervenants extérieurs que vous n'aviez jamais accueillis auparavant.
- Leurs besoins en ressources varient d'une intervention à l'autre, sans package réutilisable.
- Certaines de ces ressources sont coûteuses — licences métier, droits d'administration — ou sensibles.
- Vous êtes multi-sites, ce qui démultiplie les badges, les salles et les responsables de ressources.
- Votre équipe IT est restreinte au regard du nombre de mouvements à absorber.
- Vous seriez en difficulté pour produire, en moins d'une heure, la liste des externes ayant encore un accès actif aujourd'hui.
Quatre signaux sur six suffisent généralement à justifier l'acquisition d'un logiciel d'onboarding et d'offboarding. Ce que l'orchestration apporte alors n'est pas de la « digitalisation » : c'est la transformation d'un savoir dispersé en un actif réutilisable. Le catalogue capitalise ce qui a été appris à chaque intervention. Les règles d'attribution transforment une redécouverte mensuelle en une sélection de trente secondes. La date de fin transforme un oubli structurel en une tâche automatique. Et la traçabilité transforme une question d'auditeur en un export.
C'est exactement la promesse d'une solution comme Pyla : orchestrer les attributions et les retraits de ressources sur toutes les populations — salariés et externes — depuis un référentiel unique, en se connectant en amont au SIRH et en aval au ticketing.
10. Ce que l'unification change concrètement
Sur le terrain, les DSI décrivent presque systématiquement les mêmes trois effets.
La visibilité sur les sorties manquées. Un tableau de bord qui liste les offboardings non clôturés est, pour beaucoup d'organisations, la première image nette de leur dette d'accès — et elle concerne massivement les externes. Ce n'est pas confortable. C'est indispensable.
La traçabilité, ou « qui a fait quoi, quand ». C'est ce qui transforme un audit de surveillance ISO 27001 d'une chasse au trésor de plusieurs jours en un export de quelques minutes, et ce qui permet de répondre à une demande de l'ANSSI ou du Commissaire aux comptes (CAC) sans mobiliser trois personnes pendant une semaine.
L'industrialisation de la croissance sans augmentation de la charge mentale. Une ETI qui passe de 20 à 30 mouvements par mois n'a pas besoin d'un demi-ETP supplémentaire au support si le processus est outillé. C'est le retour sur investissement qui se défend le mieux en comité de direction.
Un dernier point, souvent mal compris : un outil de gestion du cycle de vie employé n'est pas un outil de ticketing, et il ne le remplace pas. GLPI ou Jira gèrent des incidents et des demandes. Le workflow d'onboarding, lui, est centré sur l'individu — pas sur le ticket. Il ne se substitue pas davantage au workflow RH porté par le SIRH, qui traite l'intégration humaine et administrative. Les trois se connectent : le workflow consolide le besoin en amont et crée un ticket unique et complet, plutôt que sept tickets fragmentés arrivant de sept expéditeurs différents. C'est exactement l'espace intermédiaire entre le ticketing, insuffisant, et l'IAM, trop lourd pour une ETI.
L'essentiel en 30 secondes
- Une entreprise gère deux populations avec deux systèmes : les salariés dans le SIRH, les prestataires, freelances, intermittents, sous-traitants et saisonniers dans des fichiers Excel ou SharePoint tenus par les métiers.
- Cette séparation contractuelle est volontaire et légitime. Elle limite le risque de requalification — un risque qui n'a jamais été aussi surveillé : l'URSSAF a redressé 1,6 milliard d'euros au titre du travail dissimulé en 2024, en hausse de 34 % sur un an.
- Mais l'IT n'a aucune raison de suivre cette frontière. Un poste de travail, un compte, un badge et une licence sont des actifs de l'entreprise. Leur attribution et leur retrait relèvent de la gouvernance IT, pas du droit social.
- Le coût de la dissociation est mesurable : 48 % des violations de données impliquent désormais un tiers, contre 30 % un an plus tôt (Verizon DBIR 2026) ; 46 % des licences SaaS payées ne sont pas utilisées (Zylo 2026) ; 78 % des collaborateurs déclarent manquer d'au moins un outil pour faire leur travail (InsightGlobal 2025).
- Tous les externes ne posent pas le même problème. L'enjeu se concentre sur un cas précis : les entreprises qui accueillent chaque mois des intervenants différents, envoyés par des sociétés différentes, avec des besoins en ressources différents et conséquents — formateurs, consultants, auditeurs, bureaux d'études. C'est là que le coût et le risque se logent, et c'est là qu'un outil d'orchestration se rentabilise.
- La règle tient en cinq mots : dissocier les contrats, unifier le cycle de vie. Un référentiel unique, un catalogue de ressources, une matrice de profils, une date de fin obligatoire pour chaque externe.
Salariés, prestataires : une seule gestion IT avec Pyla
Prenons 30 min ensemble pour vous montrer comment nos clients unifient leur gestion IT de leurs salariés et prestataires.

Questions en lien
Peut-on gérer salariés et prestataires dans le même outil sans risque de requalification ?
Oui, à condition de distinguer la gestion contractuelle de la gestion des ressources. Un outil de cycle de vie IT gère l'attribution et le retrait d'actifs de l'entreprise ; il ne se substitue ni au contrat de prestation, ni au processus achats, ni au SIRH. Le risque de requalification se construit sur le lien de subordination dans l'exécution de la mission — horaires imposés, directives permanentes, contrôle, exclusivité de fait — et non sur le fait de tracer un ordinateur. Configurer un profil de ressources distinct pour les externes, avec date de fin, périmètre restreint et marqueurs explicites, documente au contraire la différence de statut. Faites valider votre configuration par votre direction juridique.
Comment gérer un intermittent qui revient plusieurs fois par an ?
En traitant son retour comme une réactivation, pas comme une nouvelle arrivée. Cela suppose trois choses. D'abord, une fiche unique et persistante par personne, conservée entre deux missions, plutôt qu'une création de compte à chaque fois — sans quoi vous accumulez les doublons et perdez la trace du matériel. Ensuite, un historique de ce qui a été attribué et restitué à la mission précédente, pour savoir immédiatement ce qu'il faut réactiver et ce qui manque. Enfin, une règle explicite sur les licences pendant l'interruption : libérées et réattribuées par défaut, plutôt que conservées « au cas où ». C'est le seul moyen d'éviter deux dérives symétriques — l'accès permanent accordé à un collaborateur qui ne l'est pas, et la licence coûteuse payée douze mois pour six semaines d'usage.
Quelle différence entre onboarding RH et onboarding IT ?
L'onboarding collaborateur recouvre en réalité deux volets distincts, portés par deux équipes différentes. L'onboarding RH couvre l'intégration humaine et administrative : contrat, documents, parcours d'accueil, formation, culture d'entreprise. L'onboarding IT — ou onboarding informatique — couvre la mise à disposition des moyens de travail : matériel, comptes, licences, droits d'accès, badge, téléphonie. Les modules d'onboarding des SIRH traitent bien le premier volet, mais restent le plus souvent des listes de tâches déclaratives sur le second — sans catalogue de ressources, sans règles d'attribution par profil, sans suivi d'inventaire ni de restitution. C'est ce chaînon manquant qui explique la persistance des e-mails et des tickets, et il est totalement absent pour les externes.
Qu'est-ce que le processus joiner-mover-leaver (JML) ?
Le JML est le cadre de référence de la gestion du cycle de vie d'une identité : l'entrée (joiner), le changement de périmètre (mover) et la sortie (leaver). Chaque événement doit déclencher un jeu de droits et de ressources cohérent. Appliqué à la population externe, le joiner correspond au début de mission, le mover à une prolongation ou à un élargissement du périmètre projet, et le leaver au terme du contrat de prestation — l'étape la plus souvent manquée, faute de signal automatique.