Gestion des habilitations informatiques : la preuve d'audit en un clic.
Des règles d'attribution qui décident qui a droit à quoi, puis s'appliquent à chaque arrivée, mobilité et départ. Attribution, retrait, revue des habilitations et preuves NIS 2 et ISO 27001 au même endroit, sans projet IGA lourd.

Entre l'IAM et l'IGA, il manque une couche opérationnelle.
L'annuaire sait qui a un compte, pas qui devrait en avoir un. Les appartenances de groupes s'ajoutent au fil des mobilités, les comptes dormants persistent, et la traçabilité se reconstitue dans les tickets et les mails.
Un projet IGA répondrait à la question, mais il suppose un budget conséquent et une équipe dédiée à la DSI. NIS 2 et ISO 27001, elles, ne décalent pas leurs échéances.
Pyla apporte cette couche de « light IGA » : règles d'attribution par profil, campagnes de revue d'accès adressées aux N+1, historique exportable.
Ce que Pyla change concrètement
La gouvernance IT ramenée à ce qui est déployable dans une DSI à taille humaine.


Comment ça marche
Les quatre temps de Pyla, appliqués aux habilitations : de la règle d'attribution à la preuve remise à l'auditeur.
Les fonctionnalités clés de la gestion des habilitations
Centralisation des identités, règles RBAC et ABAC, revue des habilitations, audit trail.
L'orchestration qui manque entre le SIRH, l'IAM et l'ITAM.
Un seul référentiel qui relie personnes, logiciels, matériels et badges, sans dupliquer la donnée d'identité.
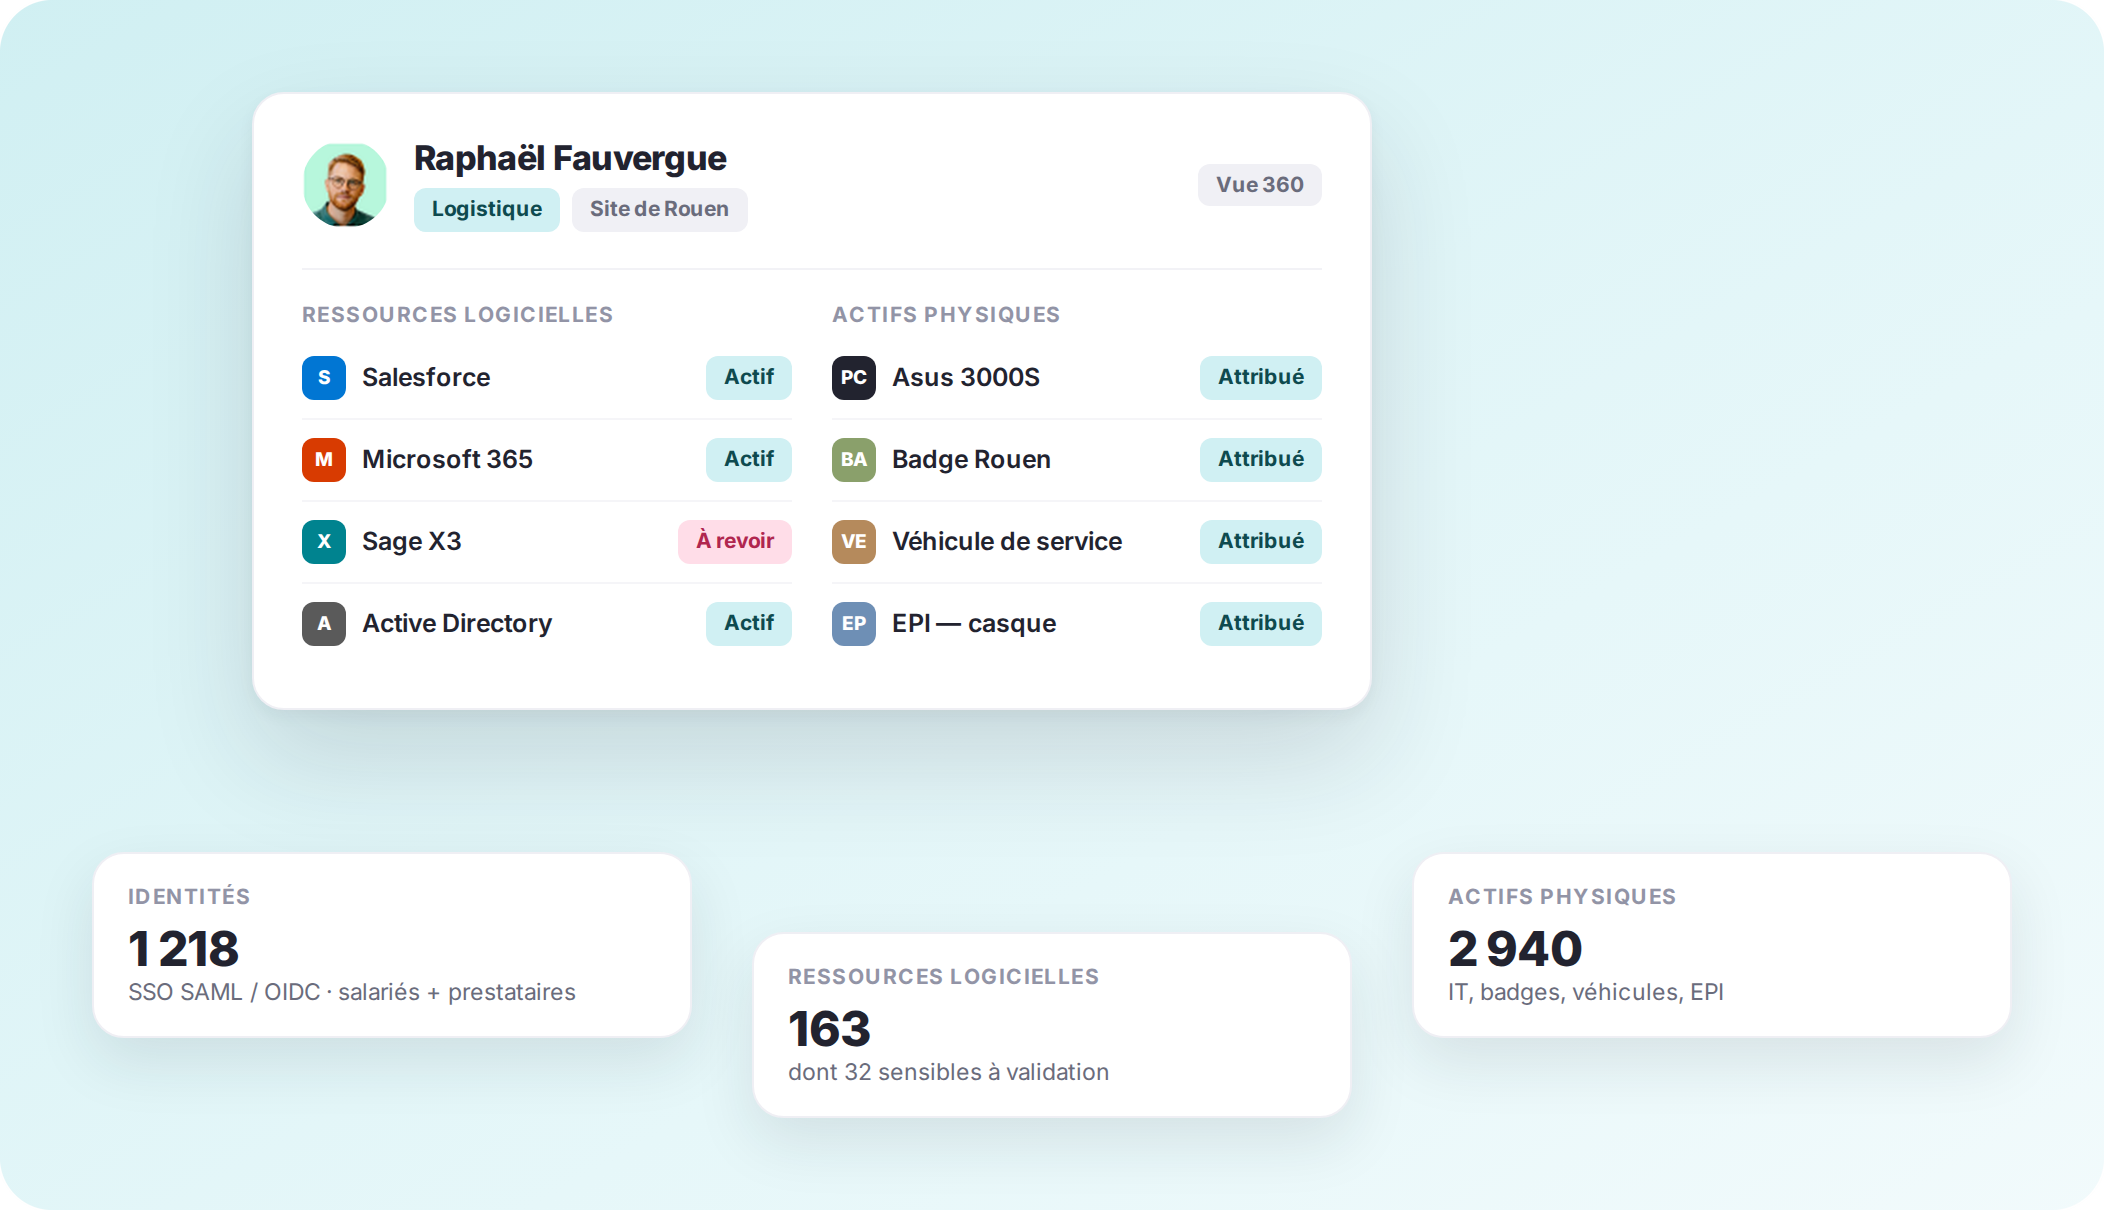
RBAC et ABAC : décidé une fois, appliqué partout.
Ce qui est dû se calcule à partir du profil, au lieu d'être redemandé à chaque arrivée.

Revues périodiques avec les RH pour valider les arrivées et les départs.
Le N+1 a un suivi par utilisateur et peut supprimer les ressources qui doivent l'être. Le responsable de ressource peut vérifier qui accède à la ressource et que sa donnée est bien à jour.

Trois jours d'audit trail, ramenés à un clic.
L'audit log brut, horodaté, exportable, sans reconstitution manuelle dans les tickets et les boîtes mail.
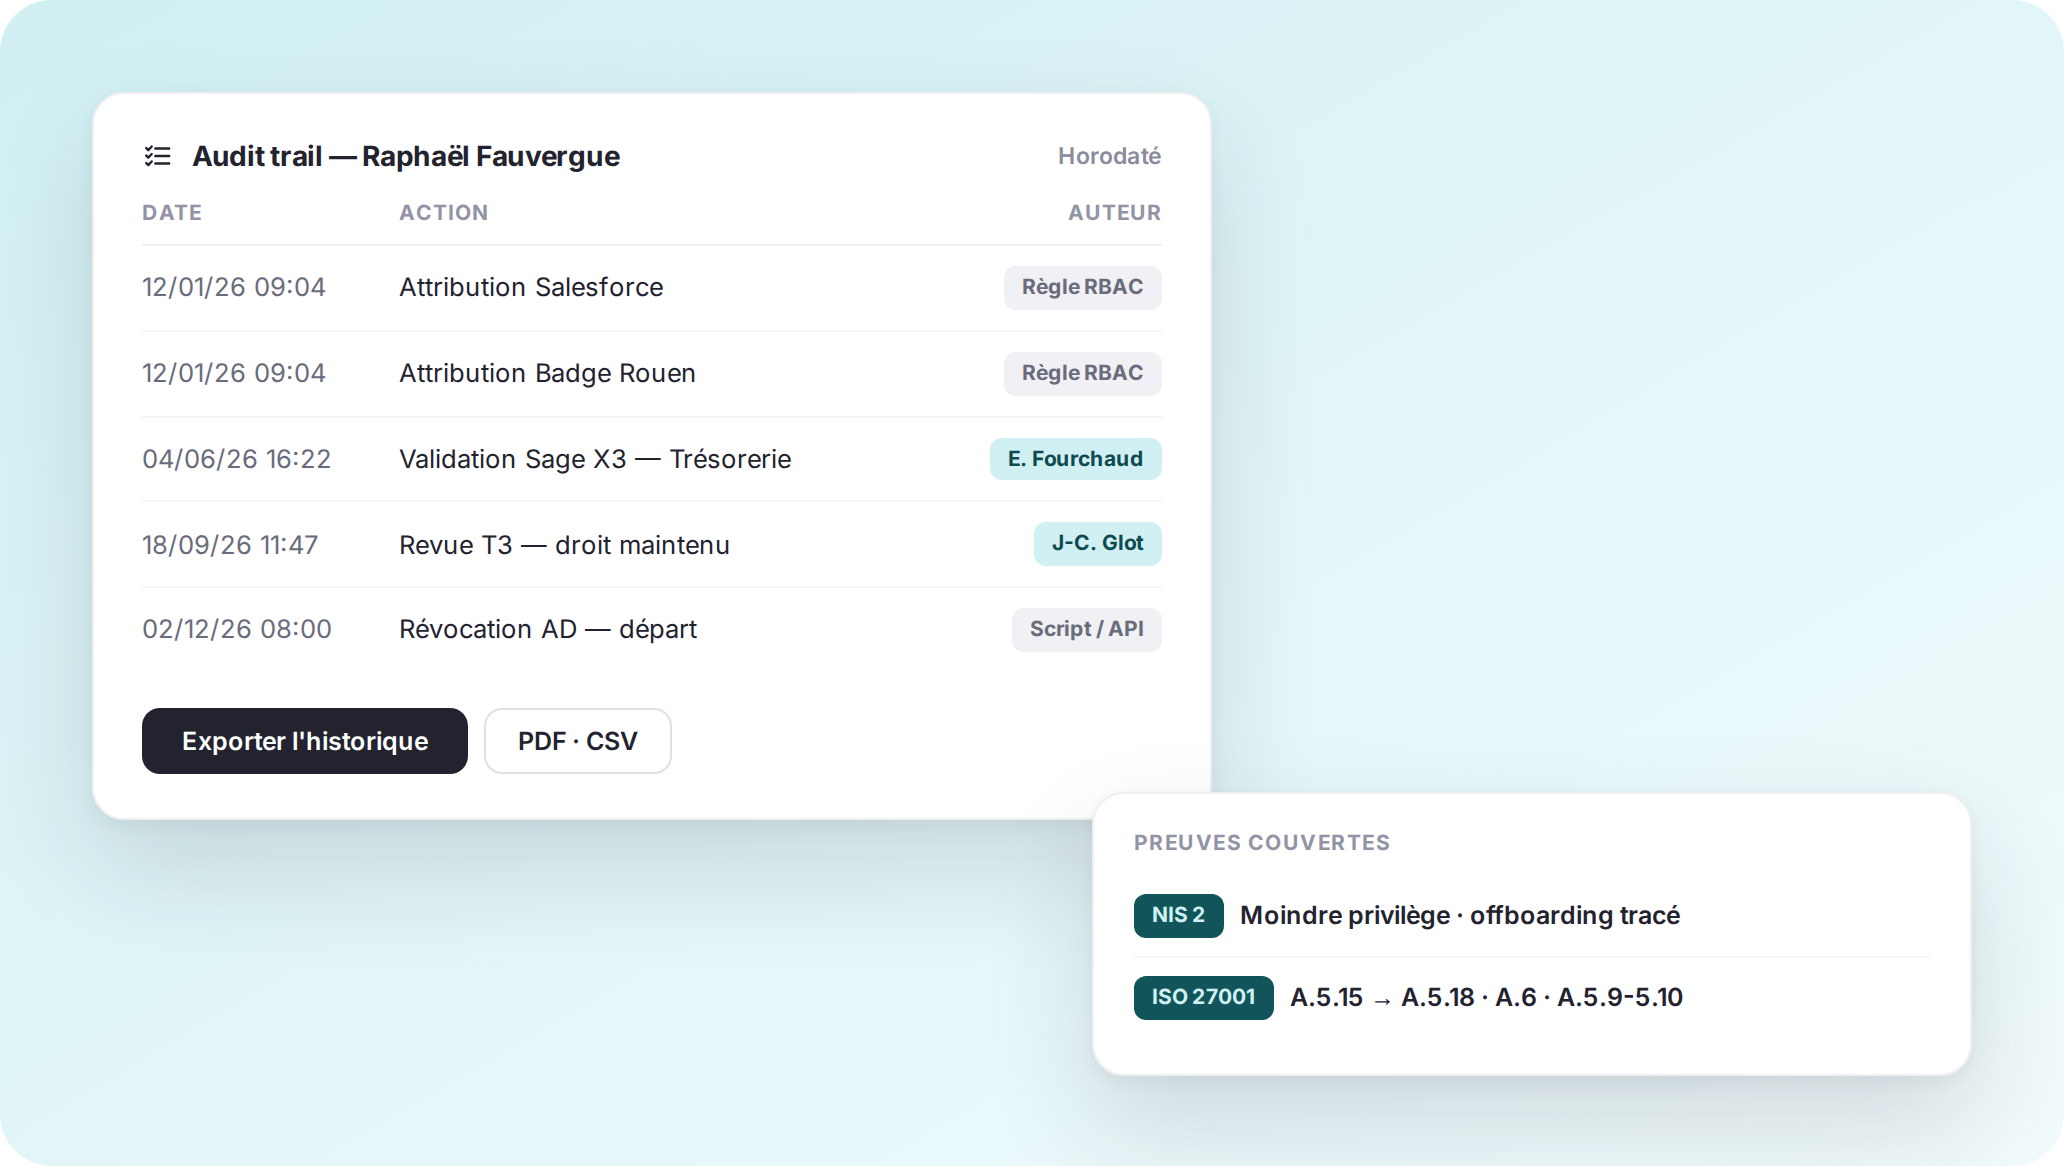
Ce que ça change, en chiffres.
Vos outils savent qui a un compte. Pas pourquoi, ni qui l'a décidé.
Un annuaire porte un état technique. Un IAM authentifie et provisionne. Un IGA gouverne, au prix d'un projet que peu de DSI de 200 à 2 000 collaborateurs peuvent porter. Aucun des trois ne dit au quotidien quel profil a droit à quoi, qui l'a validé, et ce qui doit être coupé au départ. C'est cette couche — et la preuve qui va avec — que Pyla apporte.
Aligné avec vos normes
Pyla ne remplace pas votre démarche de conformité. Il en produit la matière.
On vous montre la gouvernance des identités avec Pyla ?
30 minutes pour voir la gestion des identités avec Pyla et la génération de preuves pour les auditeurs.
« À la CFDT, nous avions une solution maison lourde à maintenir et qui n'évoluait plus depuis des années. Pyla nous a permis de reprendre le contrôle pour fournir aux commissaires aux comptes les preuves nécessaires de désactivation des accès. »
On nous demande souvent
Pyla remplace-t-il une solution IGA ?
⌄
Non, et c'est volontaire. Un IGA est un projet de 12 à 24 mois avec des compétences internes rares. Pyla couvre ce qui compte pour une PME ou une ETI : les règles d'attribution, la validation, le retrait et la preuve — déployable en 2 à 4 mois.
Quelle est la différence entre RBAC et ABAC chez Pyla ?
⌄
Le RBAC attribue selon le rôle : un Commercial a Salesforce. L'ABAC affine selon les attributs : un Commercial en CDI sur le site de Nantes a aussi le badge Nantes et le véhicule. Les deux cohabitent dans la même matrice.
Comment se déroule une campagne de revue ?
⌄
Vous lancez la campagne sur un périmètre et une échéance. Chaque manager reçoit la liste des droits de son équipe et tranche ligne par ligne : maintenir ou révoquer. Vous suivez le taux de complétion, les relances partent toutes seules.
Que contient exactement l'export de preuve ?
⌄
L'historique horodaté par personne : chaque attribution, chaque validation avec son auteur, chaque révocation, et la distinction entre action humaine et action automatisée. En PDF pour l'auditeur, en CSV pour vos analyses.
Les autres cas d'usage
La gestion des identités s'organise dès l'arrivée et concerne tous les types d'actifs attribués : logiciels, ordinateur, téléphone, badge…